


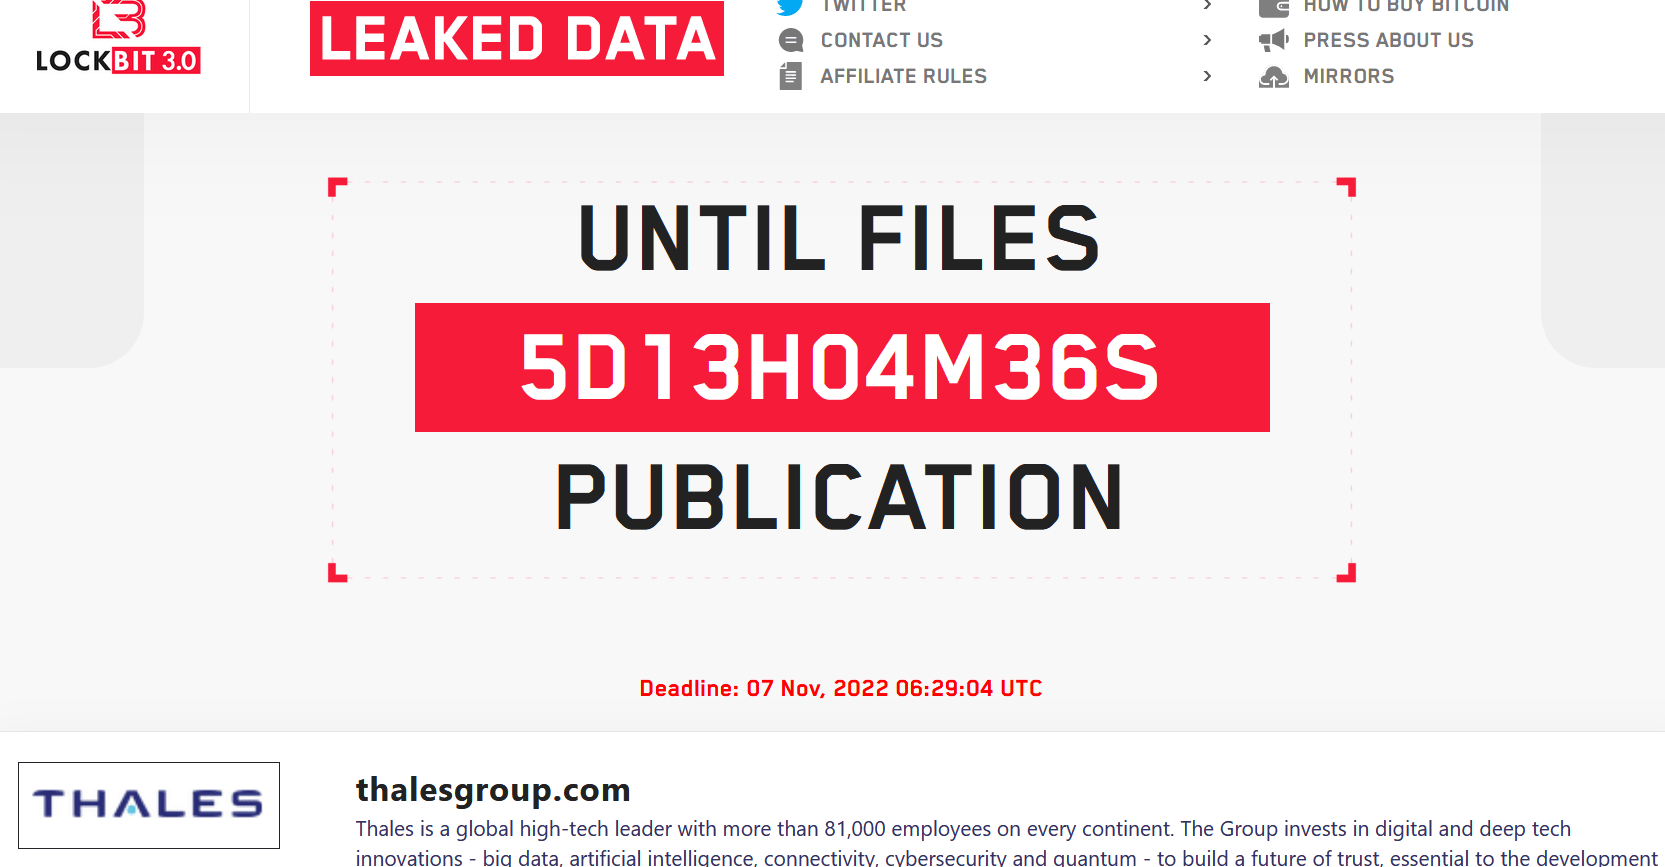

Операторы LockBit 3.0 завили о краже внутренних данных корпорации Thales

Операторы LockBit 3.0 завили о краже внутренних данных корпорации Thales

Операторы LockBit 3.0 завили о краже внутренних данных корпорации Thales

Киберпреступная группировка, распространяющая LockBit 3.0, утверждает, что ей удалось утащить внутренние данные французской корпорации Thales, которая разрабатывает информационные системы для авиакосмической и военной отрасли.

Представители Thales подтвердили, что руководство компании в курсе заявлений операторов LockBit 3.0 и уже проверяет информацию о скомпрометированных данных. Напомним, что число сотрудников французского техногиганта по всему миру превышает 81 тыс.

Злоумышленники добавили в список своих жертв Thales 31 октября 2022 года; а уже 7 ноября они обещают опубликовать украденные сведения, если компания откажется заплатить выкуп. На сегодняшний день киберпреступники так и не опубликовали образцы скомпрометированных данных.


Как заявили изданию Reuters представители Thales, корпорация пока не получала никаких уведомлений или требований от злоумышленников. Тем не менее специалисты инициировали внутреннее расследование, а также уведомили французское агентство ANSSI, отвечающее за кибербезопасность.

По словам пресс-секретаря, Thales пока не обращалась в правоохранительные органы по факту возможного киберинцидента.

В сентябре мы писали, что один из операторов LockBit слил в Сеть билдер последней версии шифровальщика. Судя по всему, там имели место внутренние противоречия между участниками группировки.

Что касается Thales, лето мы подробно разбирали уход корпорации из России. Множество фейков, которые появились на фоне этой новости, заставили нас изучить эту тему более внимательно.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru