



Шифровальщик Azov пытается подставить специалистов по кибербезопасности

Шифровальщик Azov пытается подставить специалистов по кибербезопасности

Шифровальщик Azov пытается подставить специалистов по кибербезопасности

Новая деструктивная вредоносная программа с функциями шифровальщика пытается свалить ответственность на исследователей в области кибербезопасности. Зловред получил имя Azov, в настоящее время он активно распространяется через пиратский софт и генераторы ключей (кейгены).

Как утверждают злоумышленники, за созданием Azov стоит известный специалист по кибербезопасности — Hasherazade, а также ряд других экспертов, среди которых есть даже сотрудники BleepingComputer. Всё это, само собой, ложь и попытка дискредитировать уважаемых спецов.

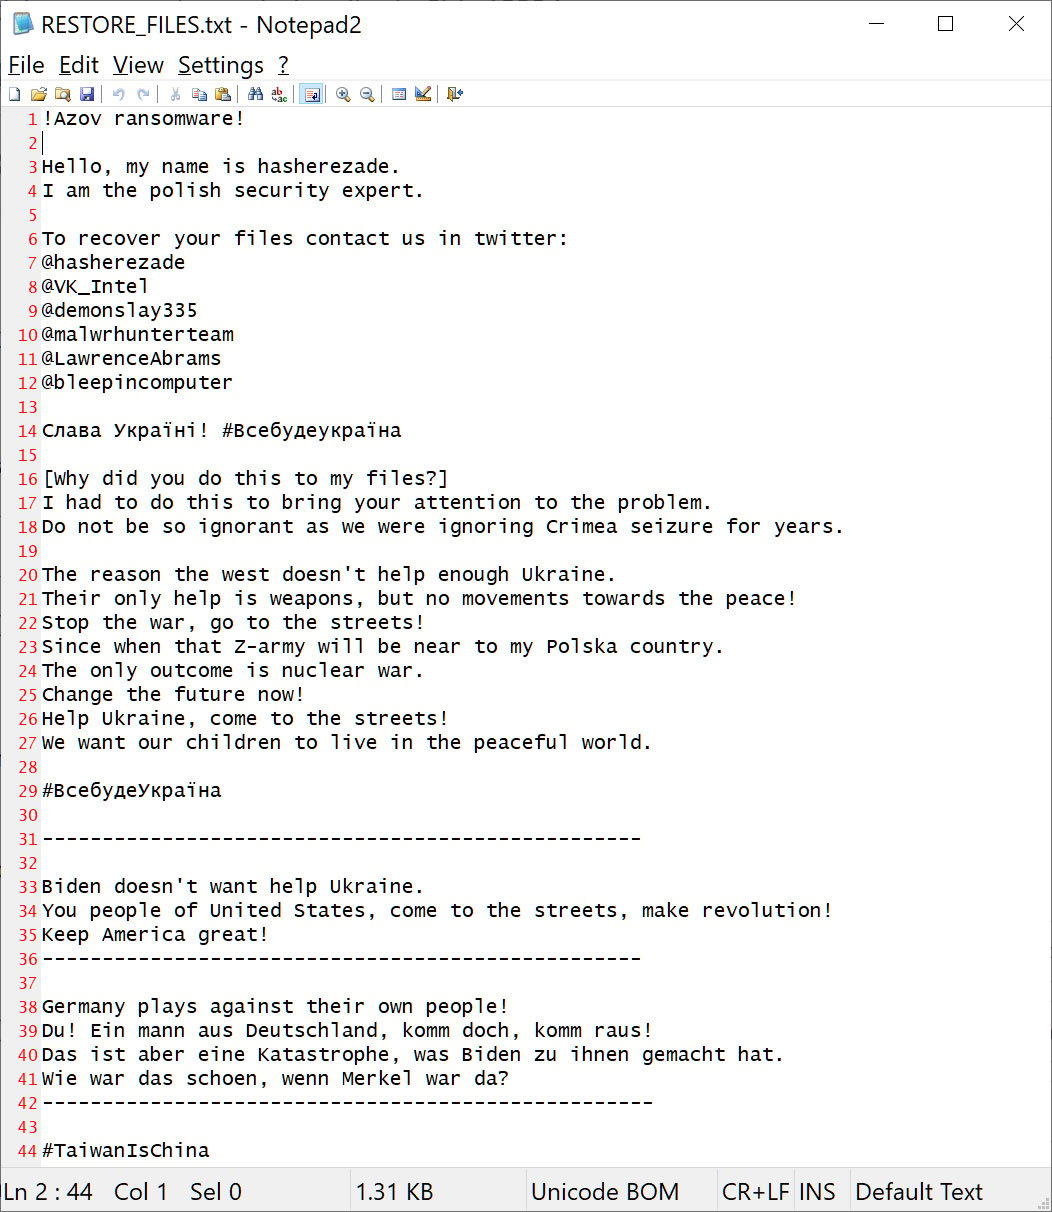
Вайпер сбрасывает записку с выкупом под названием RESTORE_FILES.txt, в которой утверждается, данные на устройстве зашифрованы в качестве протеста против «аннексии Крыма».


Кроме того, записка рекомендует жертве связаться с BleepingComputer, MalwareHunterTeam, Майклом Гиллеспи или Виталием Кремецем в Twitter, чтобы вернуть пострадавшие файлы в прежнее состояние.

Поскольку реального способа выйти на операторов Azov не существует, вредонос причисляют к деструктивными вайперам, а не программам-вымогателям. Атакованные пользователи уже начали жаловаться в редакцию BleepingComputer, однако исследователи пока не знают, как помочь жертвам шифровальщика.

На данный момент известно, что Azov распространяется с помощью загрузчика SmokeLoader. Помимо «Азова», SmokeLoader доставляет инфостилер RedLine и вымогатель STOP. Исполняемый файл Azov детектируется 37 антивирусными движками на VirusTotal.

К зашифрованным файлам (вредонос игнорирует .ini, .dll и .exe) добавляются расширения .azov, а в реестре Windows создаётся следующий ключ:

[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\]
"Bandera" = «C:\ProgramData\rdpclient.exe"
Подпишитесь на новости

Хаусфишинг: продавцы жилья теперь приукрашивают фото с помощью ИИ

В Великобритании распространяется хаусфишинг: продавцы недвижимости редактируют фотографии объектов нейросетями или полностью заменяют их сгенерированными снимками. Название придумали по аналогии с кетфишингом, когда человек выдает себя в интернете за другого.

Об этом сообщает BBC (ресурс заблокирован на территории России). С подменой столкнулась Оливия Николь, которая искала жилье на Rightmove, крупнейшей платформе недвижимости в стране.

На просмотре выяснилось, что комнаты и окна заметно меньше, чем на фотографиях, а за диваном есть выступ стены, которого на снимках не было.

«Комнаты оказались гораздо меньше, чем на фотографиях, а обстановка совершенно другой», — рассказала она.

Блогер и специалист по недвижимости Джек Бушрод заметил, что за последние полгода объявлений с обработанными нейросетью фото стало заметно больше, и в большинстве из них об обработке не сказано.

По его словам, был случай, когда ИИ убрал из дома колонну и добавил окно. На других снимках нейросеть скрывает пятна на коврах и трещины на плитке.

Специалисты считают допустимым убирать с помощью ИИ лишние предметы или расставлять мебель в пустой комнате. Такие фото, по их мнению, должны сопровождаться пометкой об изменениях.

RSS: Новости на портале Anti-Malware.ru