



Ботнет Fodcha проводит DDoS-атаки в 1 Тбит/с, но готов дать отбой за 10 XMR

Ботнет Fodcha проводит DDoS-атаки в 1 Тбит/с, но готов дать отбой за 10 XMR

Ботнет Fodcha проводит DDoS-атаки в 1 Тбит/с, но готов дать отбой за 10 XMR

За полгода существования DDoS-ботнет Fodcha, составленный из сетевых устройств и IoT, подрос, начал сдаваться в аренду и увеличил количество C2-серверов в четыре раза. Лежащий в его основе вредонос, как выяснили в Qihoo 360, научился требовать выкуп, вставляя сообщение в сетевые пакеты, которыми он забрасывает мишень.

Исследователи обнаружили Fodcha в минувшем апреле; на тот момент число активных ботов, ежедневно фиксируемых ИБ-сообществом, превышало 56 тысяч. Анализ образцов показал, что создатели ботнета позаимствовали часть кода Mirai, в частности, его DDoS-функциональность и способность распространяться через брутфорс Telnet и SSH.

Зловред также умеет использовать с этой целью известные уязвимости; он может работать на разных аппаратных платформах (MIPS, ARM, x86 и проч.) и использует поточный шифр ChaCha20 для защиты коммуникаций. Новейшие семплы (аналитики их различают как версию 4) снабжены средствами защиты от анализа — способны уклоняться от запуска в песочнице и из-под отладчика.

За истекший период ботоводы переработали протокол связи и повысили жизнестойкость командной инфраструктуры за счет использования TLD-доменов OpenNIC, не поддерживаемых ICANN (таких как .oz, .null, .parody, .gopher). Домены, предоставляемые ICANN, тоже используются, но в качестве резервного варианта.

Список доменных имен для связи с C2 вредонос создает с помощью специального конструктора и шифрует его по алгоритму XXTEA. Этот же блочный шифр используется для защиты конфигурационных данных.

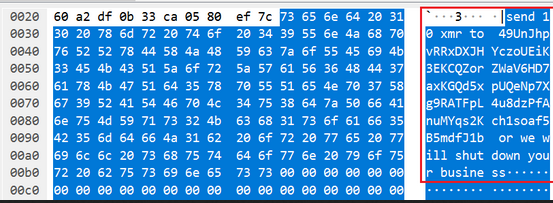
Больше всего исследователей заинтересовала возможность монетизации DDoS за счет вымогательства, заложенная в новых семплах. При создании потока мусорных пакетов зловред иногда встраивает в них сообщение с просьбой перевести 10 монеро (около $1500 по текущему курсу) на указанный кошелек. В противном случае атаки не стихнут и парализуют работу предприятия-жертвы.


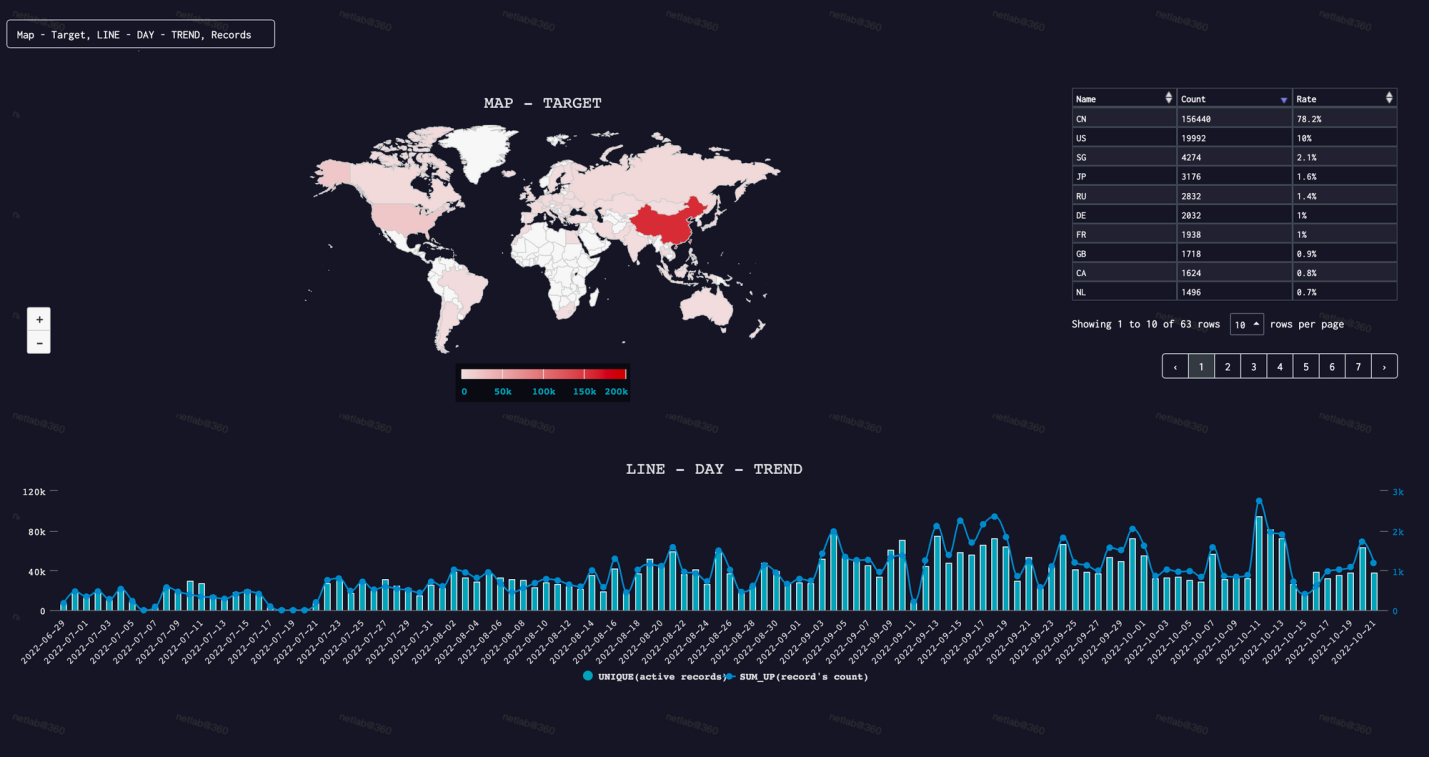
Число C2-серверов ботнета возросло с 10 до 44, а дневная норма активных хостов (60 тыс.) осталась примерно на том же уровне. Количество DDoS-мишеней, ежедневно атакуемых в режиме 24/7, увеличилось в 10 раз (в среднем 1000 в сутки, 11 сентября зафиксирован рекорд — 1396). Большинство целей Fodcha (78,2%), выявленных за последние несколько месяцев, расположено в Китае.


В настоящее время вредонос поддерживает 17 различных типов DDoS. Предел по мощности пока составляет 1 Тбит/с — ботнет его продемонстрировал 21 сентября, атаковав хорошо известного поставщика облачных услуг.

Впрочем, терабитные DDoS уже не редкость. Атаки такого диапазона мощности были зарегистрированы, к примеру, в ноябре прошлого года и в минувшем III квартале.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru