



На Minecraft-сервер Wynncraft запустили DDoS-атаку мощностью 2,5 Tbps

На Minecraft-сервер Wynncraft запустили DDoS-атаку мощностью 2,5 Tbps

На Minecraft-сервер Wynncraft запустили DDoS-атаку мощностью 2,5 Tbps

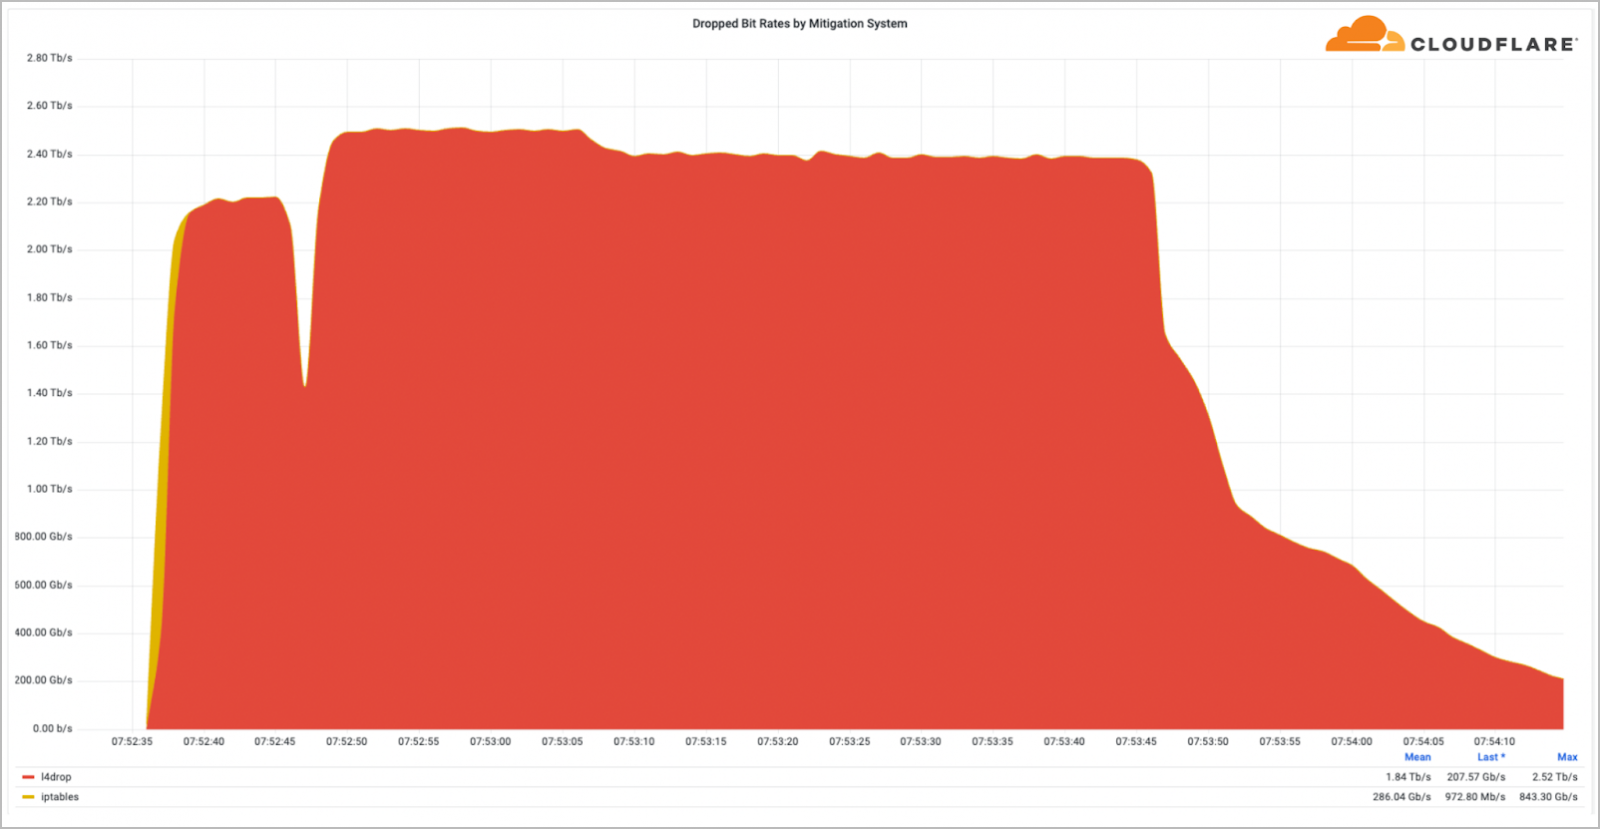
Киберпреступники атаковали Wynncraft, один из крупнейших серверов Minecraft. Специалисты Cloudflare зафиксировали DDoS-атаку мощностью 2,5 терабит в секунду (Tbps). К счастью, серьезных последствий удалось избежать.

По словам экспертов, это была мультивекторная атака, которая длилась около двух минут и состояла из флуда UDP- и TCP-пакетами. Задача злоумышленников была — завалить сервер этими запросами и помешать игре сотен тысяч геймеров.


В Cloudflare отметили, что это была мощнейшая битрейт-атака, которую им пришлось отражать. Также отчет компании говорит о том, что подобные DDoS-атаки стали чаще встречаться в последнее время.

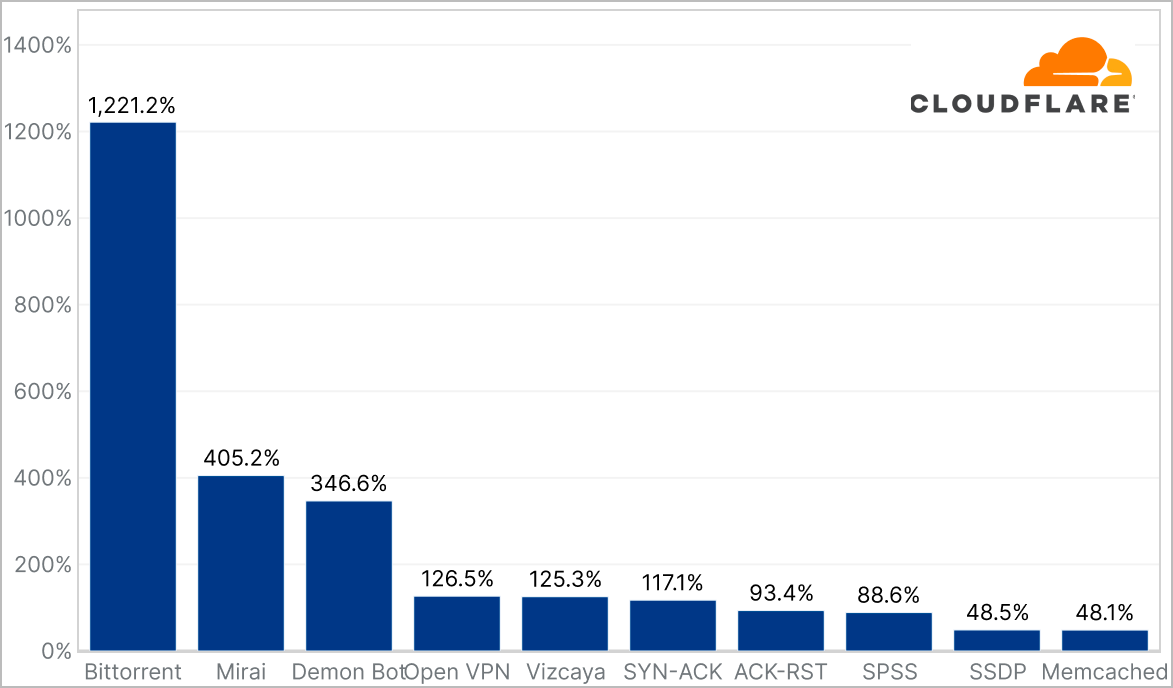
В целом третий квартал 2022 года отметился большим числом DDoS в сравнении с прошлым годом. HTTP-атаки увеличились на 111%, L3/4-атаки — на 97%.

У специалистов также вызывает опасение другой DDoS-тренд, зафиксированный в третьем квартале 2022 года: злоумышленники стали использовать протокол BitTorrent, который обычно нужен для расшаривания файлов. Такая активность выросла на 1200% в сравнении с третьим кварталом 2021-го.


«Киберпреступники могут провести спуфинг IP-адреса жертвы и использовать его в качестве адреса-сидера внутри DHT-систем», — гласит отчет Cloudflare.

«Затем клиенты, запрашивая файлы с таких IP-адресов, флудят жертву гораздо большим объемом трафика, чем та может обработать».

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru