



Microsoft рассказала об отражении новой рекордно мощной DDoS — 3,47 Tbps

Microsoft рассказала об отражении новой рекордно мощной DDoS — 3,47 Tbps

Microsoft рассказала об отражении новой рекордно мощной DDoS — 3,47 Tbps

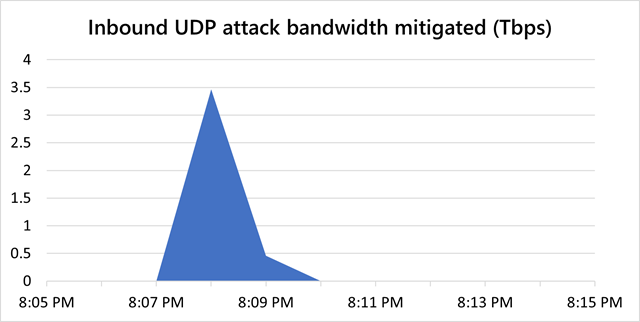
Microsoft сообщила о сдерживании самой мощной на сегодняшний день DDoS-атаки на пользователей облачной платформы Azure. По словам корпорации, этот DDoS отличился мощностью в 3,47 терабит в секунду (Tbps).

После этой крупной атаки последовали ещё две, но уже чуть менее мощные: 3,25 Tbps (на UDP-порты 80 и 443) и 2,55 Tbps (флуд на UDP-порт 443).

«В ноябре Microsoft отразила DDoS-атаку общей мощностью в 3,47 Tbps и числом пакетов, которое доходило до 340 миллионов. В качестве мишени злоумышленники выбрали пользователей Azure из Азии. Мы считаем, что это наиболее мощная атака за всю историю», — объясняют представители техногиганта.

«За организацией этой DDoS-атаки стоят приблизительно 10 тыс. источников из целого ряда стран: США, Китай, Южная Корея, Россия, Таиланд, Индия, Вьетнам, Иран, Индонезия и Тайвань».


Также в корпорации отметили, что кибератака длилась 15 минут и использовала сразу несколько векторов для «UDP-отражения» на порт 80:

  • Simple Service Discovery Protocol (SSDP),
  • Connection-less Lightweight Directory Access Protocol (CLDAP),
  • Domain Name System (DNS),
  • Network Time Protocol (NTP).

Напомним, Microsoft в октябре сообщала о DDoS-атаке мощностью 2,4 Tbps.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru