



Уязвимость LogCrusher в компоненте Windows Event Log до сих пор актуальна

Уязвимость LogCrusher в компоненте Windows Event Log до сих пор актуальна

Уязвимость LogCrusher в компоненте Windows Event Log до сих пор актуальна

Исследователи в области кибербезопасности рассказали о связке уязвимостей в системном компоненте Microsoft Windows, известном как «Просмотр событий». Компания Varonis дала этим проблемам имена LogCrusher и OverLog.

Согласно описанию, уязвимости затрагивают протокол EventLog Remoting (MS-EVEN), позволяющий получить удалённый доступ к логам событий.

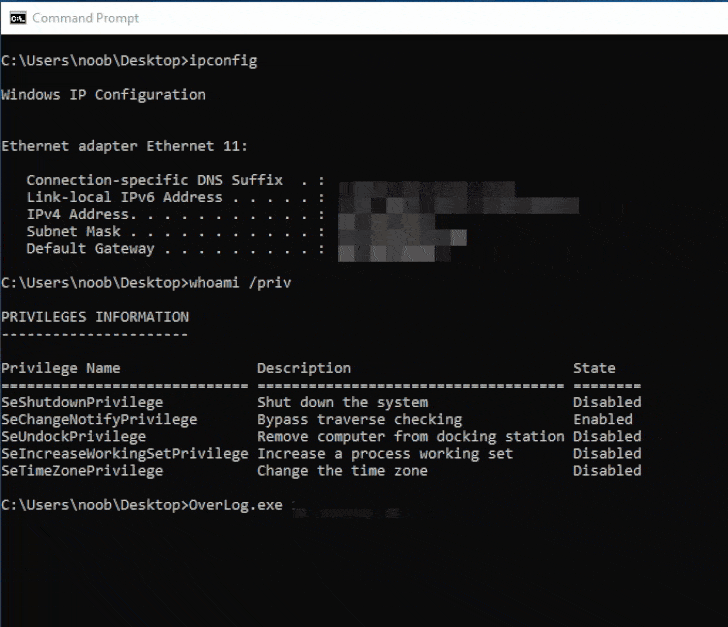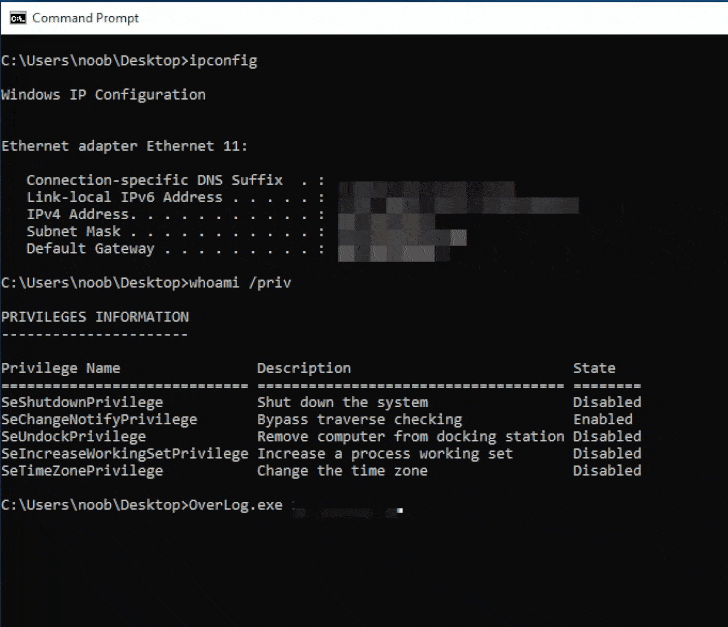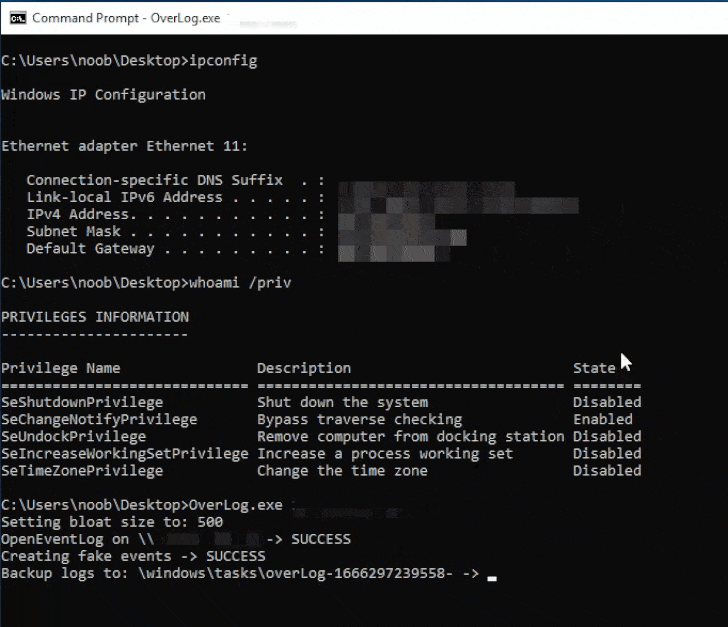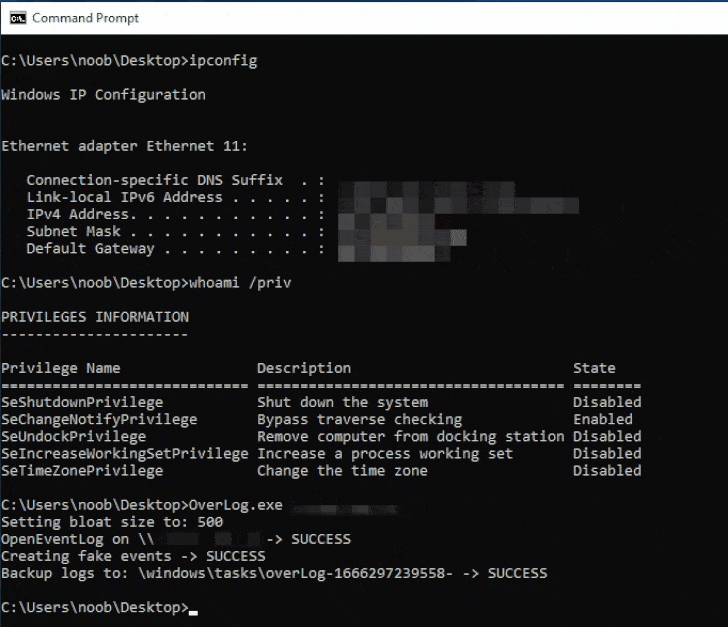
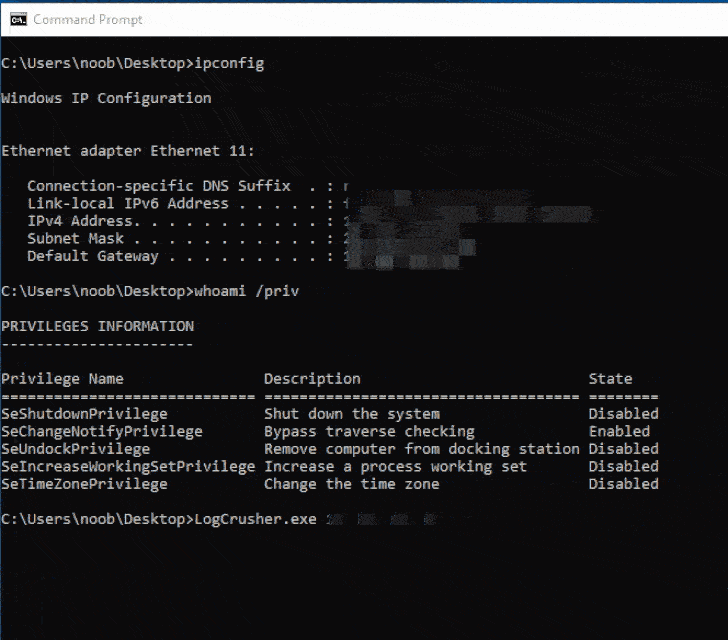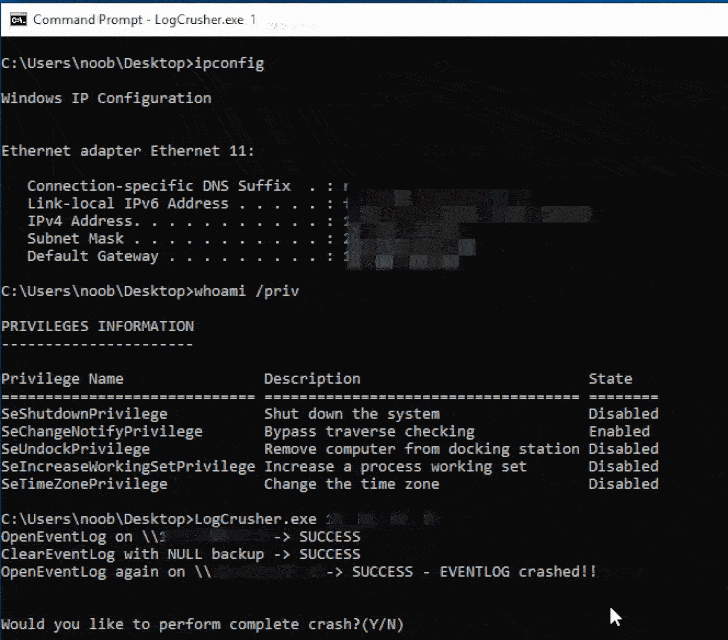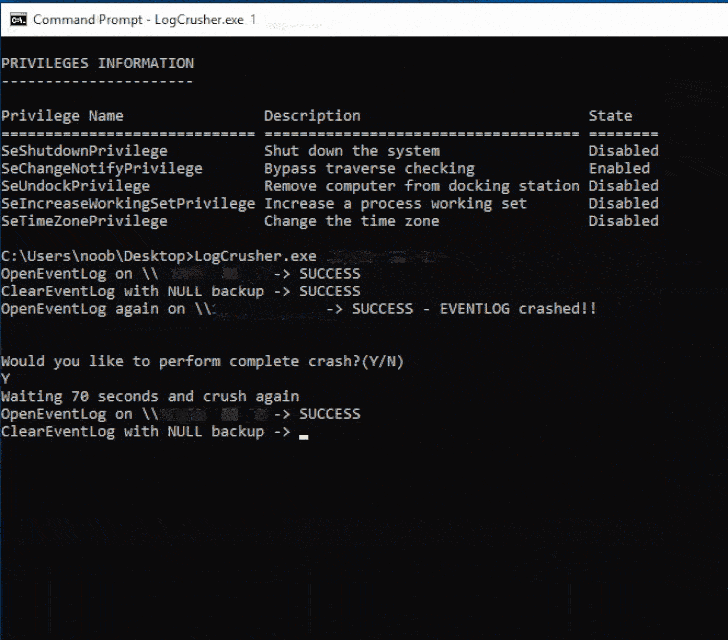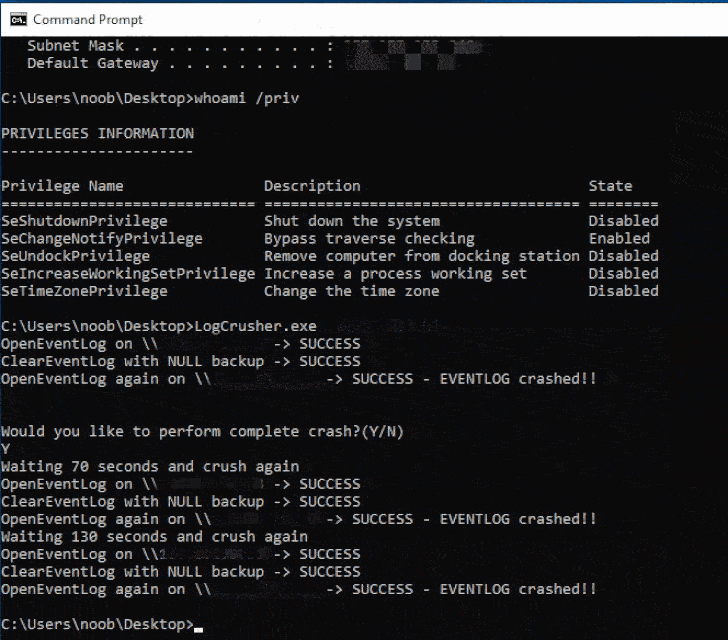
В отчёте эксперты уточняют, что LogCrusher позволяет любому пользователю домена привести к сбою приложения Event Log удалённо. В то же время OverLog является отличным вектором DoS-атаки, поскольку с её помощью можно заполнить все свободное дисковое пространство на любом Windows-устройстве в пределах домена.

Брешь OverLog, получившую идентификатор CVE-2022-37981 и 4,3 балла по шкале CVSS, Microsoft устранила с выходом октябрьского набора обновлений. А вот с патчем для LogCrusher дела обстоят куда хуже — его пока нет.


«Да, атакующий может негативно повлиять на производительность, но при этом вызвать полный отказ в работе системы ему не под силу», — объясняют в Microsoft.


По словам специалистов Varonis, корень уязвимости кроется в том, что злоумышленник может получить дескриптор устаревшего журнала Internet Explorer и использовать его для развития атаки, приводящей к сбою в работе Event Log.

В процессе эксплуатации эти дыры можно связать с другой брешью — BackupEventLogW. Она поможет атакующему постоянно бэкапить логи в доступную для записи директорию. Это в конечном счёте приведёт к переполнению диска.

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru