



16 Android-приложений с 20 млн загрузок скрывали вредонос Clicker

16 Android-приложений с 20 млн загрузок скрывали вредонос Clicker

16 Android-приложений с 20 млн загрузок скрывали вредонос Clicker

В магазине Google Play Store нашли и «обезвредили» 16 приложений с общим числом загрузок — более 20 миллионов. Причиной послужила вредоносная активность и вовлеченность в схемы мошенничества с рекламой.

Эти программы объединили под именем Clicker. С виду это вполне безобидные утилиты вроде считывателей QR-кодов, заметок, словарей и софта для конвертации валют.

Однако в отчете McAfee специалисты предупреждают, что за якобы легитимной оберткой скрываются вредоносные приложения. Исследователи даже привели список этих программ, чтобы пользователи случайно не попались на удочку кибермошенников:

  • High-Speed Camera (com.hantor.CozyCamera) - 10 000 000+ загрузок
  • Smart Task Manager (com.james.SmartTaskManager) - 5 000 000+ загрузок
  • Flashlight+ (kr.caramel.flash_plus) - 1 000 000+ загрузок
  • 달력메모장 (com.smh.memocalendar) - 1 000 000+ загрузок
  • K-Dictionary (com.joysoft.wordBook) - 1 000 000+ загрузок
  • BusanBus (com.kmshack.BusanBus) - 1 000 000+ загрузок
  • Flashlight+ (com.candlencom.candleprotest) - 500 000+ загрузок
  • Quick Note (com.movinapp.quicknote) - 500 000+ загрузок
  • Currency Converter (com.smartwho.SmartCurrencyConverter) - 500 000+ загрузок
  • Joycode (com.joysoft.barcode) - 100 000+ загрузок
  • EzDica (com.joysoft.ezdica) - 100 000+ загрузок
  • Instagram Profile Downloader (com.schedulezero.instapp) - 100 000+ загрузок
  • Ez Notes (com.meek.tingboard) - 100 000+ загрузок
  • 손전등 (com.candlencom.flashlite) - 1000+ загрузок
  • 계산기 (com.doubleline.calcul) - 100+ загрузок
  • Flashlight+ (com.dev.imagevault) - 100+ загрузок

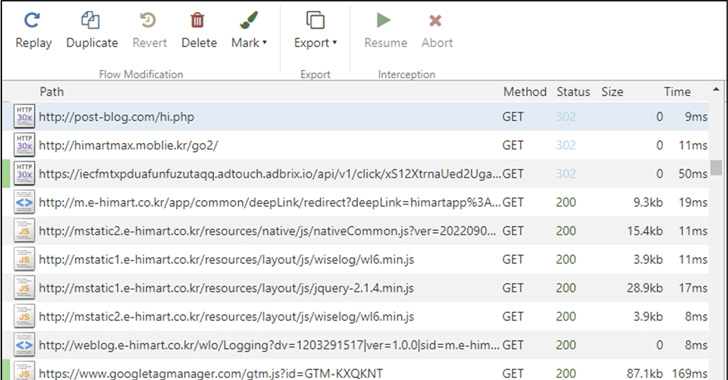
После установки и запуска Clicker может в фоновом режиме посещать нежелательные сайты и имитировать клики на рекламных объявлениях. Все это происходит без ведома владельца мобильного устройства на Android.

«Активность вредоноса может привести к нетипичному расходу заряда аккумулятора девайса, а также к росту потребляемого трафика. В это время авторы приложений зарабатывают за счет пользователей», — объясняют в McAfee.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru