



Банковский троян Ursnif переходит на вымогательство и кражу данных

Банковский троян Ursnif переходит на вымогательство и кражу данных

Банковский троян Ursnif переходит на вымогательство и кражу данных

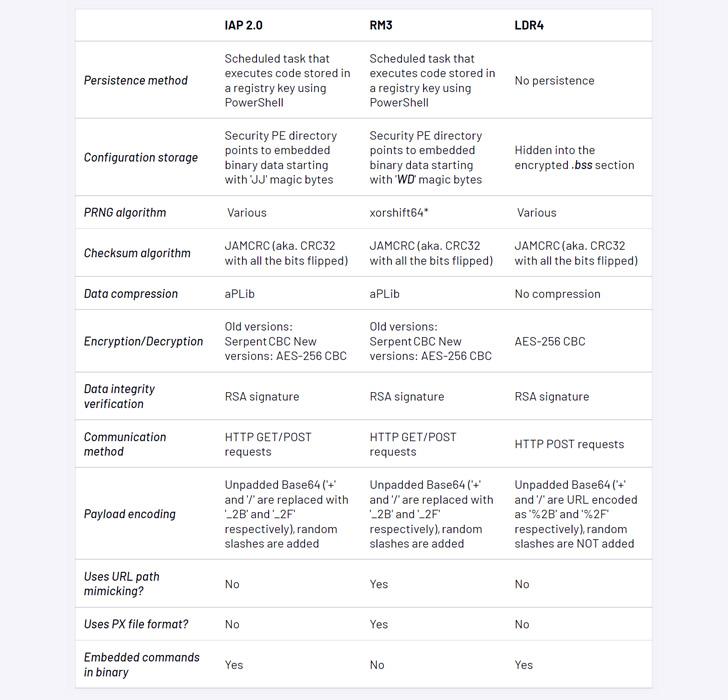
Вредоносная программа Ursnif, известная в первую очередь как банковский троян, теперь переориентировалась на вымогательство и кражу данных. Новые образцы вредоноса похожи больше на Emotet, Qakbot и TrickBot.

Последнюю актуальную версию Ursnif проанализировали специалисты компании Mandiant. В своём отчёте эксперты пишут следующее:

«Можно наблюдать существенные изменения в поведении и назначении трояна, который раньше специализировался исключительно на банковском мошенничестве. Теперь же вредоносную программу можно отнести к более масштабным киберугрозам».

Впервые обновлённый вариант Ursnif попался исследователям 23 июня 2022 года, тогда ему даже присвоили кодовое имя — LDR4. Судя по всему, новая задача трояна — обеспечить нужную почву для атаки вымогателя или операции по краже конфиденциальных данных.

Ursnif, который также известен под именами Gozi и ISFB, можно называть старичком — первые зафиксированные атаки его операторов датируются 2007 годом. Путь и развитие вредоноса интересно наблюдать на инфографике, которую представили эксперты:


Последние по времени кампании Ursnif, описанные Mandiant, интересны письмами-приманками, которые злоумышленники пытаются замаскировать под счета или предложения работы. Если получатель клюнет на эту уловку, на его компьютер загрузится документ в формате Microsoft Excel, который и запустит вредонос.

Новый модуль Ursnif, позволяющий получить удалённый доступ к атакованному устройству, может говорить о том, что в будущем Ursnif перейдёт на кибервымогательство, считают исследователи.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru