



Банковский троян Ursnif переходит на вымогательство и кражу данных

Банковский троян Ursnif переходит на вымогательство и кражу данных

Банковский троян Ursnif переходит на вымогательство и кражу данных

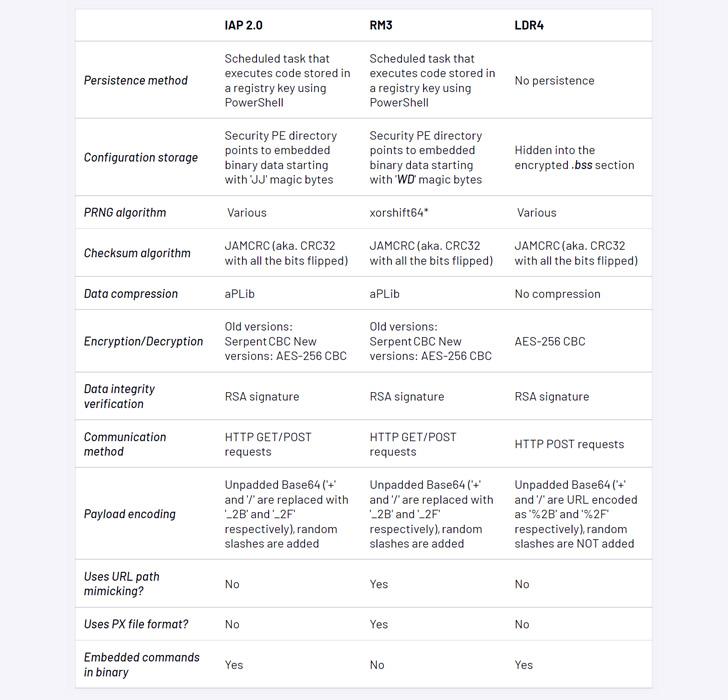
Вредоносная программа Ursnif, известная в первую очередь как банковский троян, теперь переориентировалась на вымогательство и кражу данных. Новые образцы вредоноса похожи больше на Emotet, Qakbot и TrickBot.

Последнюю актуальную версию Ursnif проанализировали специалисты компании Mandiant. В своём отчёте эксперты пишут следующее:

«Можно наблюдать существенные изменения в поведении и назначении трояна, который раньше специализировался исключительно на банковском мошенничестве. Теперь же вредоносную программу можно отнести к более масштабным киберугрозам».

Впервые обновлённый вариант Ursnif попался исследователям 23 июня 2022 года, тогда ему даже присвоили кодовое имя — LDR4. Судя по всему, новая задача трояна — обеспечить нужную почву для атаки вымогателя или операции по краже конфиденциальных данных.

Ursnif, который также известен под именами Gozi и ISFB, можно называть старичком — первые зафиксированные атаки его операторов датируются 2007 годом. Путь и развитие вредоноса интересно наблюдать на инфографике, которую представили эксперты:


Последние по времени кампании Ursnif, описанные Mandiant, интересны письмами-приманками, которые злоумышленники пытаются замаскировать под счета или предложения работы. Если получатель клюнет на эту уловку, на его компьютер загрузится документ в формате Microsoft Excel, который и запустит вредонос.

Новый модуль Ursnif, позволяющий получить удалённый доступ к атакованному устройству, может говорить о том, что в будущем Ursnif перейдёт на кибервымогательство, считают исследователи.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru