



Google выкатывает поддержку беспарольных Passkey для Android и Chrome

Google выкатывает поддержку беспарольных Passkey для Android и Chrome

Google выкатывает поддержку беспарольных Passkey для Android и Chrome

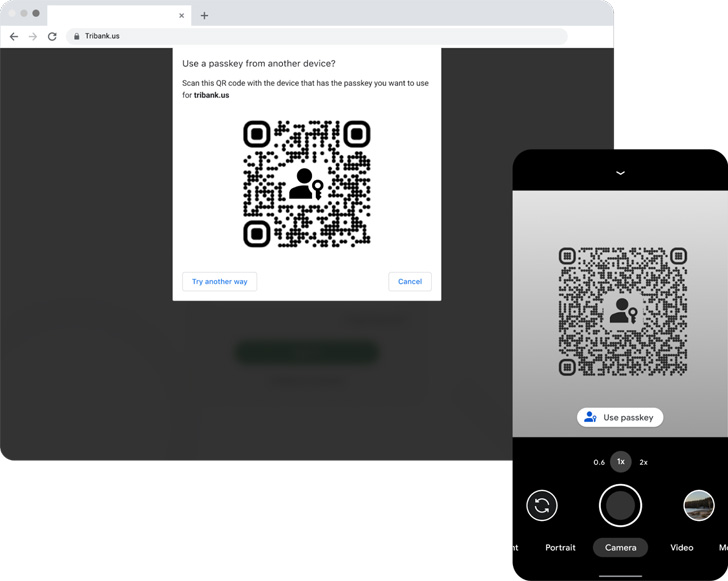
Google объявила о введении поддержки Passkeys, стандарта аутентификации нового поколения, для Android и Chrome. Впервые функцию представили в мае 2022 года и подали её под соусом движения в сторону беспарольной аутентификации.

«Passkeys — гораздо более безопасная альтернатива паролям и другим факторам аутентификации, которые легко перехватить с помощью фишинга. Passkeys нельзя повторно использовать, они не утекают при взломе серверов и защищают пользователей от фишеров», — заявили в Google.

Старт технологии Passkeys дал альянс FIDO, после чего её поддержали Apple и Microsoft. Задача  Passkeys в сухом остатке — заменить пароли специальными цифровыми ключами, которые будут храниться на устройстве.


Создание ключа доступа требует подтверждение пользователя конкретного аккаунта, который будет использоваться для входа в онлайн-сервисы. Аутентификация будет происходить с помощью биометрии или пасс-кода, который хранится на девайсе.

Огромный плюс Passkeys в их независимости от браузеров и операционных систем. Другими словами, пользователь Android-устройства может зайти на веб-сайт, использующий passkey, в Safari на iOS или macOS. То же самое сработает и в Chrome на Windows.

Google подчеркнула, что сгенерированные ключи доступа безопасно хранятся и синхронизируются в облаке с помощью Password Manager. В 2022 году интернет-гигант планирует выпустить соответствующий API для родных приложений Android, что позволит пользователям выбрать между ключом доступа и сохранённым паролем.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru