



Фейковые сайты для взрослых раздают вайпер под видом шифровальщика

Фейковые сайты для взрослых раздают вайпер под видом шифровальщика

Фейковые сайты для взрослых раздают вайпер под видом шифровальщика

Фейковые сайты для взрослых устанавливают на устройства посетителей программу-вымогатель, которая на деле оказывается вайпером. Попав в систему, вредонос пытается удалить все файлы и данные в ней.

Пока эксперты затрудняются сказать, как именно злоумышленники продвигают свои сайты в поисковиках. Известно, что для ресурсов используются названия, указывающие на наличие эротического контента: nude-girlss.mywire[.]org, sexyphotos.kozow[.]com и sexy-photo[.]online.

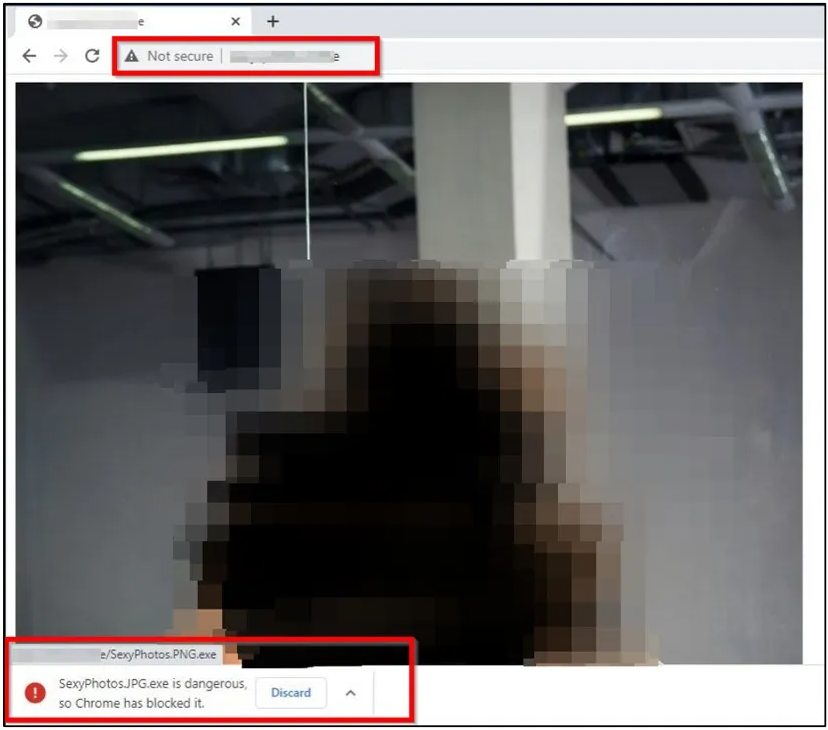
По словам специалистов Cyble, упомянутые веб-сайты предлагали посетителям скачать исполняемый файл “SexyPhotos.JPG.exe”, замаскированный под изображение.


Если у пользователя в системе Windows расширения файлов скрываются, ему отобразится имя “SexyPhotos.JPG” — древний как мир прием маскировки исполняемых файлов. Расчет на то, что потенциальная жертва подумает, что это пикантная картинка и попытается ее открыть.

После запуска зловред копирует в систему четыре исполняемых файла (del.exe, open.exe, windll.exe и windowss.exe) и один пакетный файл avtstart.bat во временную директорию %temp%, после чего запускает их. При этом пакетный файл дополнительно копирует своих исполняемых собратьев в папку автозагрузки — Windows Startup.

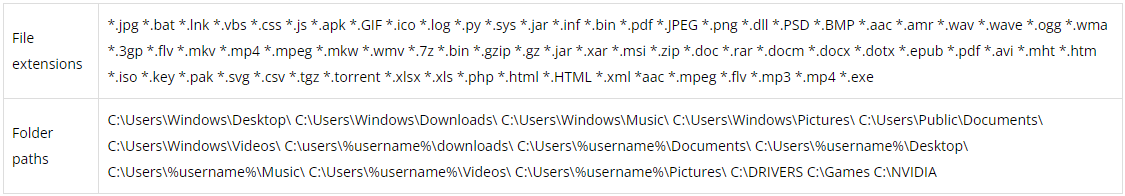
Следующим шагом запускается windowss.exe и сбрасывает ещё три файла, включая windows.bat, отвечающий за переименование. Типы файлов и директории, на которые нацелен вредонос, перечислены в таблице, опубликованной исследователями:


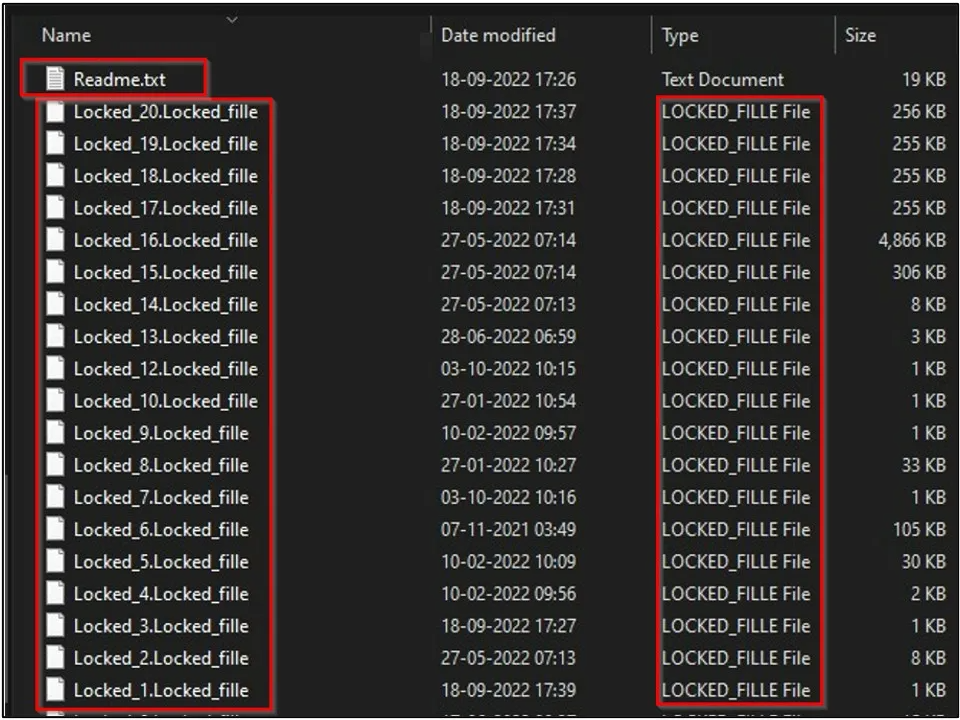
Все файлы переименовываются в “Lock_0.fille”, где «0» — любое число. Содержимое этих файлов не шифруется и не модифицируется, однако у жертвы нет возможности восстановить оригинальные имена.


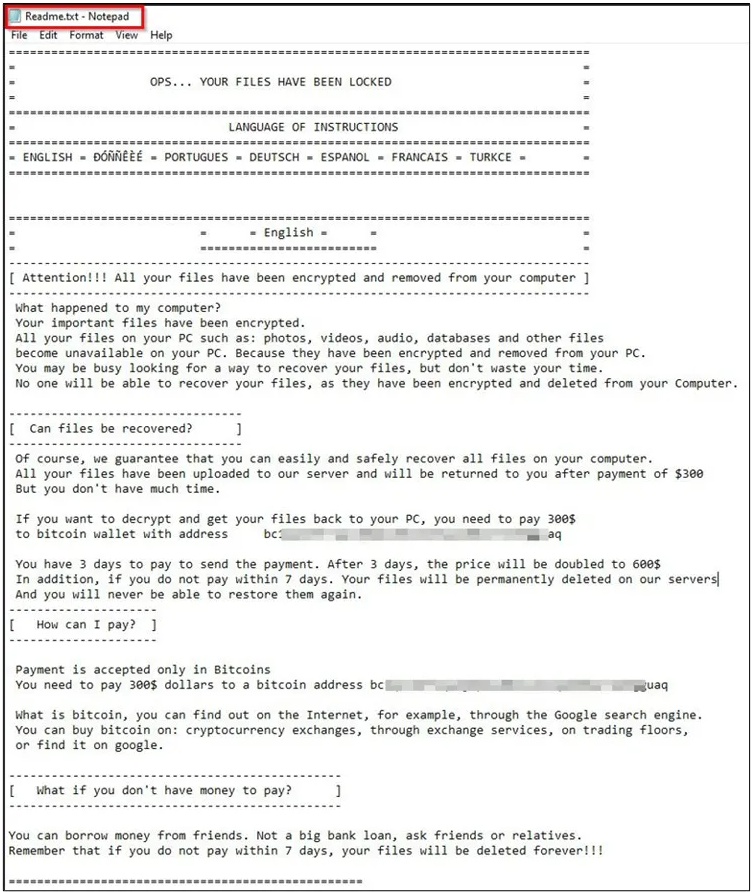
Записка с требованиями под именем Readme.txt сбрасывается исполняемым файлом windll.exe. В ней злоумышленники требуют заплатить 300 долларов в биткоинах в течение трех дней. Если этого не произойдет, сумма увеличится в два раза. На перевод 600 долларов дается семь дней, по истечении которых файлы жертвы удаляются.


Стоит учитывать, что эта вредоносная программа в действительности не крадет данные. Более того, у ее авторов, скорее всего, даже нет инструмента для восстановления файлов.

«Даже если киберпреступники предоставят “дешифратор”, восстановить оригинальные имена файлов не представляется возможным, поскольку вредонос даже не сохраняет их», — пишет Cyble в отчете.

Кроме того, фейковый шифровальщик может удалить все файлы на компьютере пользователя. Для этого вредонос пытается выполнить dell.exe.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru