



Вредонос BlackByte отключает антивирусы с помощью легитимного драйвера MSI

Вредонос BlackByte отключает антивирусы с помощью легитимного драйвера MSI

Вредонос BlackByte отключает антивирусы с помощью легитимного драйвера MSI

Операторы программы-вымогателя BlackByte тоже начали использовать концепцию Bring Your Own Vulnerable Driver (BYOVD) в атаках. С помощью уязвимого легитимного драйвера киберпреступники смогли отключать защитные средства на компьютерах жертв.

На этот раз злоумышленники взяли в оборот драйвер MSI Afterburner — RTCore64.sys., содержащий уязвимость под идентификатором CVE-2019-16098. Эксплуатация этой бреши открывает возможность для повышения привилегий и выполнения кода в системах.

В результате операторы BlackByte смогли отключать драйвера, необходимые для корректной работы антивирусных программ, EDR и других средств защиты конечных точек. Эффективность метода BYOVD заключается в использовании подписанных официальных драйверов, которые не вызывают подозрения у системы и антивирусных продуктов. Именно поэтому им удаётся работать с наиболее высокими правами в системе.

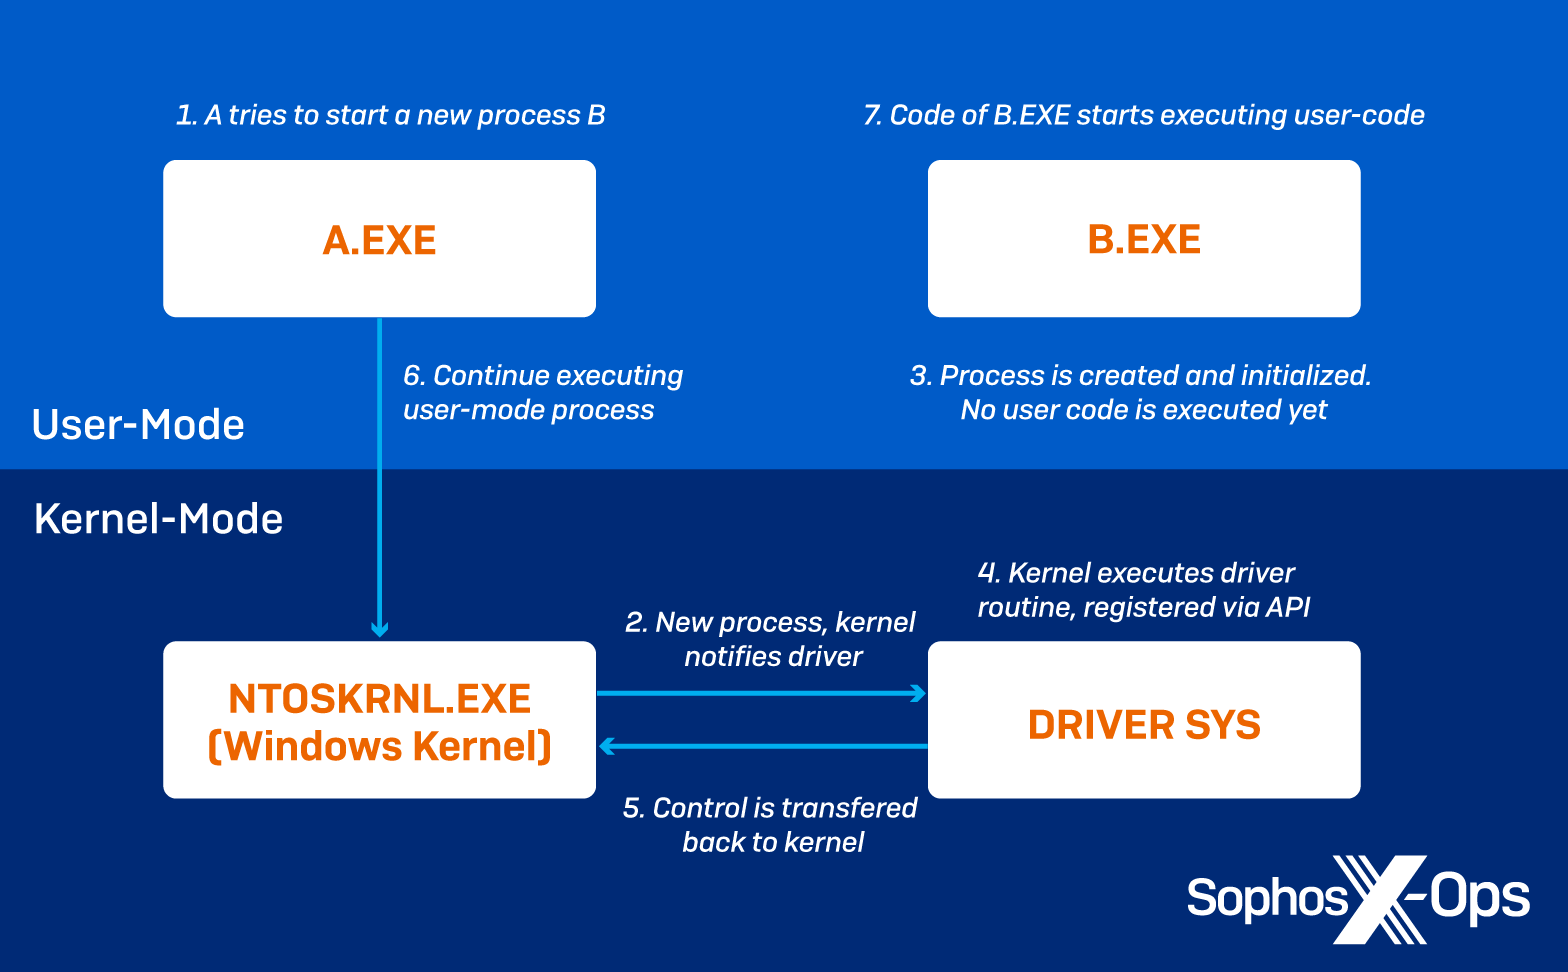
На новые атаки BlackByte указали специалисты компании Sophos. По их словам, использование графического драйвера MSI открыло прямой доступ к кодам ввода-вывода из процессов, работающих на уровне пользователя. Это, кстати, нарушает правила Microsoft в отношении доступа к памяти ядра.

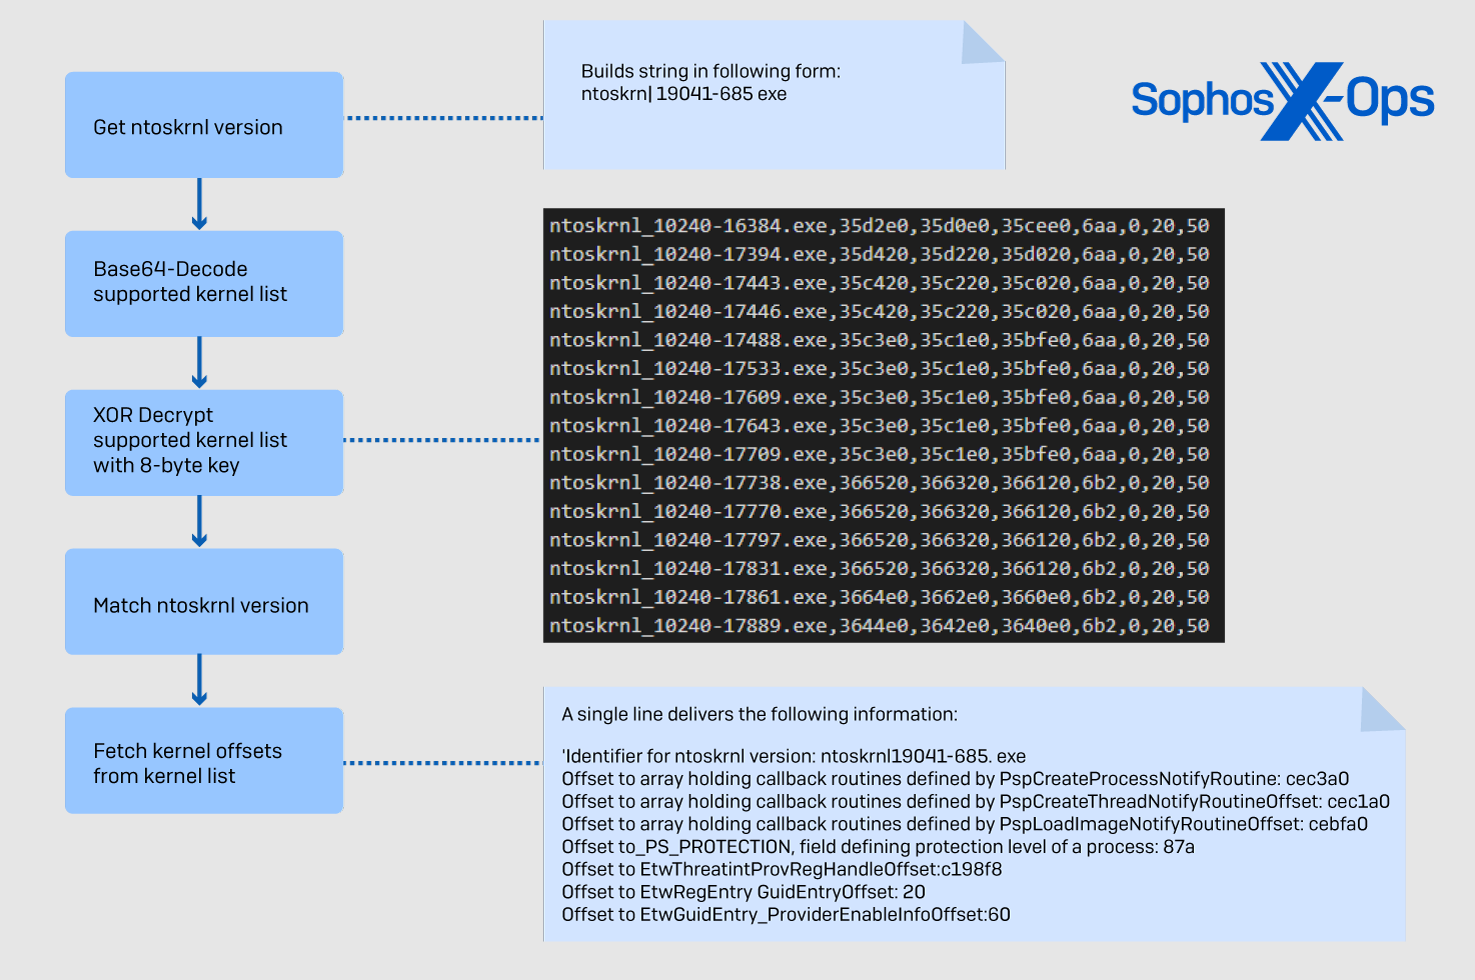
Другими словами, атакующие могут читать, записывать и выполнять код на уровне ядра без использования шелл-кода или специального эксплойта. На первом этапе одной из таких атак операторы BlackByte идентифицируют версию ядра, чтобы выбрать корректные оффсеты, совпадающие с ID ядра.


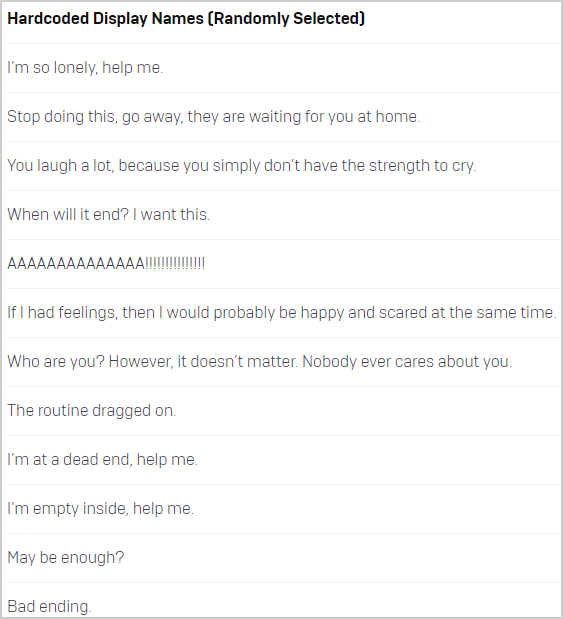
Далее атакующие копируют RTCore64.sys в директорию AppData\Roaming и создают службу с именем, жёстко заданным в коде.


Следующим шагом в ход вступает эксплуатация уязвимости, после чего вредонос выбирает подходящий драйвер установленного антивируса (или EDR) из специального списка, насчитывающего 1000 таких драйверов.


Само собой, этот подход существенно затрудняет детектирование BlackByte. Шифровальщик также ищет DLL, за которыми стоят продукты Avast, Sandboxie, Windows DbgHelp Library и Comodo Internet Security. При обнаружении таких библиотек он завершает их выполнение.

Напомним, что на днях кибергруппировка Lazarus начала использовать дырявый драйвер Dell для установки Windows-руткита.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru