



APT37 использовала встречу представителей КНДР и Донбасса как приманку

APT37 использовала встречу представителей КНДР и Донбасса как приманку

APT37 использовала встречу представителей КНДР и Донбасса как приманку

В Fortinet проанализировали недавнюю имейл-атаку, в ходе которой на машины Windows загружался RAT-инструмент Konni. Вредоносные сообщения были написаны на русском языке и имитировали переписку между российскими дипломатами.

Инструмент удаленного администрирования Konni зачастую использует APT37, она же Ricochet Chollima, InkySquid, ScarCruft, Reaper и Group123. Для его засева северокорейские хакеры и ранее использовали спам-рассылки и похожую схему доставки, поэтому аналитики с большой долей уверенности приписали новую атаку этой APT-группе.

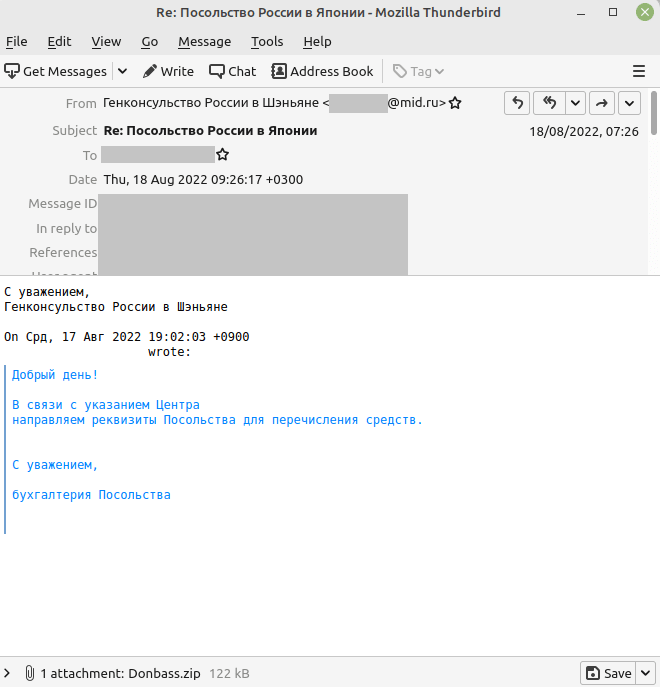
Вредоносные письма незамысловаты и призваны создать видимость официальной переписки. С этой целью злоумышленники сфальсифицировали адрес отправителя и использовали форму ответа на некое предыдущее послание.


Примечательно, что вложение поименовано с использованием латиницы. Анализ показал, что zip-архив содержит два файла — Pyongyang in talks with Moscow on access to Donbass.pptx и Donbass.ppam.

Первый служит ширмой: в набор слайдов включены сообщения о встрече высокопоставленных представителей КНДР, ДНР и ЛНР, которая состоялась в прошлом месяце в Москве. Все новости взяты из открытых англоязычных источников, два слайда содержат только текст на русском языке. Все ссылки в этих новостях ведут на легитимные сайты; подозрительного контента в pptx-файле не обнаружено.

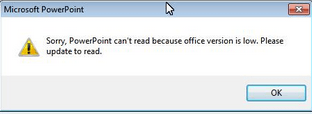
Вредоносным оказался Donbass.ppam (файл плагина Microsoft PowerPoint). При его открытии запускается макрос, который прежде всего выводит диалоговое окно с сообщением об ошибке:


Используя приглашение командной строки, вредонос помещает большой фрагмент шифротекста (base64) в файл oup.dat и сохраняет его в папке %TMP%. Расшифровка осуществляется с помощью Certutil, итог записывается в файл oup.vbs, с сохранением в %LOCALAPPDATA%\Microsoft\Office.

Скрипт VBS выполняет две задачи: создает запланированное задание Office Updatev2.2, чтобы обеспечить свой запуск каждые пять минут, и выполняет PowerShell-команду на сбор и отправку системных данных в домен gg1593[.]c1[.]biz. Командный сервер злоумышленников, расположенный в Болгарии, уже недоступен, поэтому добыть образец Konni для анализа специалистам не удалось.

Подпишитесь на новости

Ideco присвоила ARinteg статус золотого партнёра за совместные проекты

Системный интегратор ARinteg получил статус «Золотой партнёр Ideco» по итогам совместных проектов в области сетевой безопасности. Компании связывают присвоение статуса с объёмом выполненных проектов и компетенциями технической и коммерческой команд интегратора.

В рамках сотрудничества ARinteg поставляет и внедряет межсетевой экран нового поколения Ideco NGFW Novum.

Решение предназначено для защиты сетевого периметра и организации безопасного удалённого доступа. Ещё одно направление совместной работы — переход заказчиков с зарубежных NGFW на продукт Ideco.

Коммерческий директор ARinteg Дмитрий Слободенюк сообщил, что новый статус расширяет возможности интегратора в совместных проектах. Компания рассчитывает предоставлять заказчикам более полную поддержку на всех этапах внедрения: от пилотирования до ввода в эксплуатацию.

Руководитель отдела по работе с партнёрами Ideco Сергей Маркин отметил техническую экспертизу ARinteg. По его словам, вендор заинтересован в партнёрах, способных выполнять масштабные проекты на базе Ideco NGFW в условиях импортозамещения и распространения гибридных инфраструктур.

RSS: Новости на портале Anti-Malware.ru