



С начала года троян Emotet поразил более миллиона компьютеров

С начала года троян Emotet поразил более миллиона компьютеров

С начала года троян Emotet поразил более миллиона компьютеров

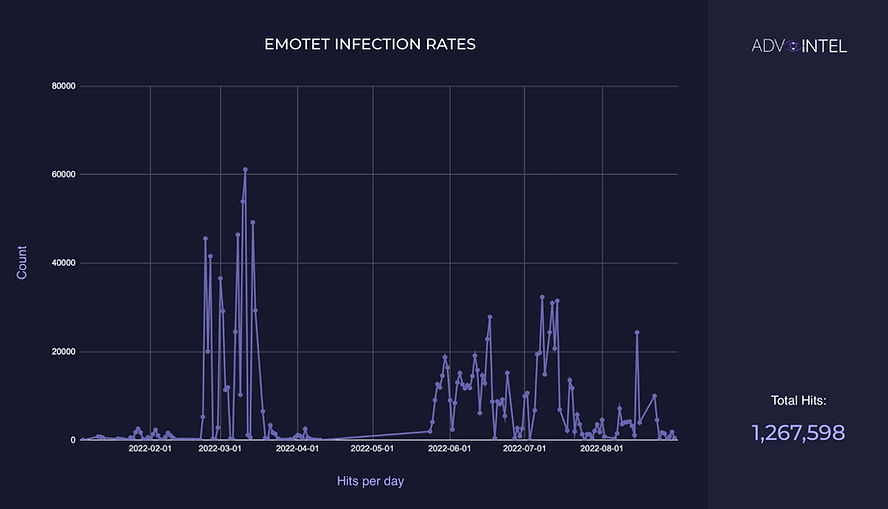
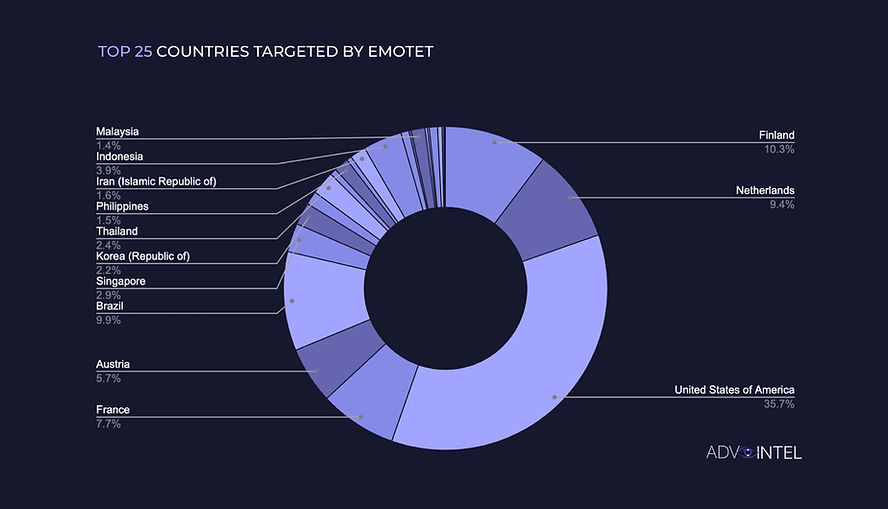
Возрожденный ботнет-спамер Emotet продолжает стремительно наращивать свои мощности. В этом году эксперты AdvIntel насчитали уже 1 267 598 машин, зараженных одноименным трояном; более трети таких инцидентов произошли в США.

Наиболее заметные всплески активности Emotet наблюдались в марте и летом. Вредоноса с функциями загрузчика охотно используют для входа в чужие сети операторы шифровальщиков, которым он предоставляется в пользование как услуга (Loader-as-a-Service, LaaS).


Наибольшее количество заражений зафиксировано на территории США. Треть атак в рамках анти-рейтинга Топ-25 от AdvIntel пришлось на долю Западной Европы, более 15% — на страны Юго-Восточной Азии и Иран. Высокий уровень инфицирования также отмечен в Бразилии.


С ноября прошлого года вплоть до расформирования кибергруппы, стоявшей за Conti, троянские боты, по словам экспертов, приводили с собой только этого вымогателя. В настоящее время их с той же целью используют операторы Quantum, он же Mount Locker, и BlackCat. При этом проникший на машину Emotet загружает маячок Cobalt Strike, помогающий злоумышленникам развернуть полезную нагрузку для развития атаки и внедрения в сеть шифровальщика.

В AdvIntel считают ботоводов Emotet выходцами из Восточной Европы. Зловред по-прежнему распространяется через спам-рассылки и использует различные техники, в том числе социальную инженерию, кражу учетных данных и адресов имейл из браузеров и Outlook, подбор паролей, подмену DLL (для обхода защиты и повышения привилегий).

За четыре месяца после воскрешения упорный троян поразил более 100 тыс. компьютеров в разных странах. Из-за высокого темпа заражений уровень угрозы в настоящее время оценен как критический.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru