



Полиморфик Shikitega проникает в Linux малыми дозами и открывает бэкдор

Полиморфик Shikitega проникает в Linux малыми дозами и открывает бэкдор

Полиморфик Shikitega проникает в Linux малыми дозами и открывает бэкдор

Специалисты AT&T обнаружили нового, очень скрытного Linux-зловреда, позволяющего через эксплойт повысить привилегии и захватить контроль над конечным или IoT-устройством. В настоящее время Shikitega нацелен на установку майнера монеро, однако его можно с легкостью приспособить для доставки и более опасного пейлоада.

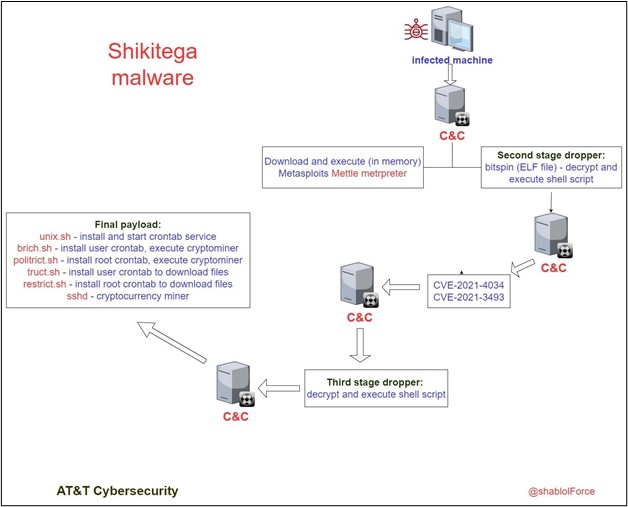
Каким образом вредонос попадает в системы, пока не установлено. Анализ кода выявил многоступенчатую цепочку заражения (по несколько сотен байт за шаг) и другие результаты усилий авторов Shikitega, стремившихся уберечь свое детище от обнаружения.

Так, для обхода антивирусов в нем используется схема кодирования полезной нагрузки Shikata Ga Nai. Эта техника из арсенала Metasploit обеспечивает полиморфизм, позволяя защитить код от статического анализа на основе сигнатур.

Заражение начинается с небольшого, весом 370 байт, ELF-файла — дроппера с шелл-кодом, контрольная сумма которого постоянно меняется. Используя кодировщик, зловред слой за слоем расшифровывает полезную нагрузку; составной итог запускается на исполнение, в ходе которого устанавливается связь с C2-сервером.

При подключении тот отдает дополнительный шелл-код, который сохраняется и запускается в памяти зараженного устройства. Одна из этих команд загружает и активирует Mettle — облегченный вариант бэкдора Meterpreter, позволяющий расширить возможности удаленного контроля и выполнения кода.

Этот модуль, в свою очередь, загружает другой крохотный ELF-файл, который обеспечивает эксплойт CVE-2021-4034 (кодовое имя PwnKit) и CVE-2021-3493 для повышения привилегий и доставки финальной полезной нагрузки — XMRig 6.17.0. Чтобы обеспечить криптомайнеру постоянное присутствие, в систему загружаются шелл-скрипты, добавляющие задания cron: два для текущего пользователя, два для root. В результате все загруженные файлы стираются, что тоже снижает риск обнаружения вредоносной программы.


Командная инфраструктура Shikitega размещена на легитимном облачном хостинге. Это стоит дороже и облегчает идентификацию авторов атак, если те попадут в поле зрения правоохраны, но помогает скрыть факты взлома и заражения.

Цифровой рубль разрешат заводить подросткам с 14 лет

Банк России планирует к концу 2027 года разрешить подросткам открывать счета цифрового рубля с 14 лет. Сейчас доступ к новому виду кошелька получили только совершеннолетние граждане, но регулятор уже готовит расширение аудитории.

О работе над такой возможностью рассказала заместитель председателя ЦБ Зульфия Кахруманова во время открытого онлайн-урока.

По её словам, Банк России очень надеется предоставить доступ гражданам от 14 до 18 лет в конце следующего года, сообщает «Интерфакс».

Пока речь идёт именно о плане, а не о готовой функции с утверждёнными правилами. Регулятору ещё предстоит определить, как подростки будут открывать кошельки, потребуется ли согласие родителей и какие ограничения могут появиться для несовершеннолетних пользователей.

Цифровой рубльтретья форма национальной валюты наряду с наличными и деньгами на банковских счетах. Он выпускается Банком России и хранится на единой платформе ЦБ, а доступ к кошельку пользователь получает через приложение подключённого банка.

Пилот проекта стартовал ещё в августе 2023 года. С 1 сентября 2026-го начался масштабный запуск: крупнейшие банки и крупные торговые компании должны предоставлять клиентам возможность проводить операции с цифровой валютой. Граждане старше 18 лет уже могут открывать соответствующие счета.

Сам ЦБ рассчитывает, что цифровой рубль станет привычным способом расчётов в течение пяти-семи лет. Судя по планам регулятора, привыкать к нему начнут ещё до получения первого взрослого паспорта.

RSS: Новости на портале Anti-Malware.ru