



Полиморфик Shikitega проникает в Linux малыми дозами и открывает бэкдор

Полиморфик Shikitega проникает в Linux малыми дозами и открывает бэкдор

Полиморфик Shikitega проникает в Linux малыми дозами и открывает бэкдор

Специалисты AT&T обнаружили нового, очень скрытного Linux-зловреда, позволяющего через эксплойт повысить привилегии и захватить контроль над конечным или IoT-устройством. В настоящее время Shikitega нацелен на установку майнера монеро, однако его можно с легкостью приспособить для доставки и более опасного пейлоада.

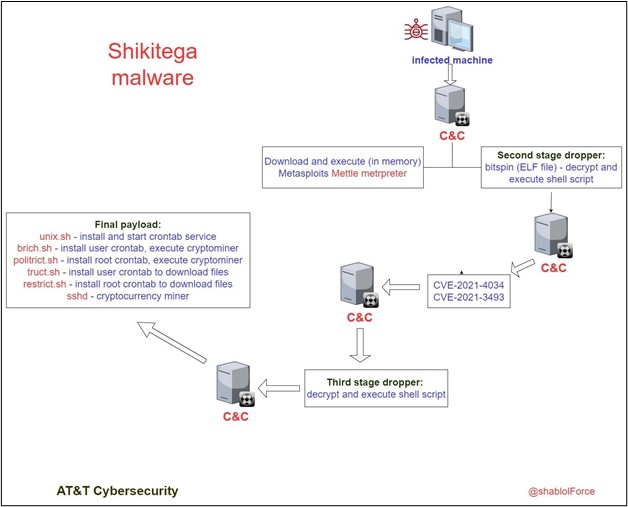
Каким образом вредонос попадает в системы, пока не установлено. Анализ кода выявил многоступенчатую цепочку заражения (по несколько сотен байт за шаг) и другие результаты усилий авторов Shikitega, стремившихся уберечь свое детище от обнаружения.

Так, для обхода антивирусов в нем используется схема кодирования полезной нагрузки Shikata Ga Nai. Эта техника из арсенала Metasploit обеспечивает полиморфизм, позволяя защитить код от статического анализа на основе сигнатур.

Заражение начинается с небольшого, весом 370 байт, ELF-файла — дроппера с шелл-кодом, контрольная сумма которого постоянно меняется. Используя кодировщик, зловред слой за слоем расшифровывает полезную нагрузку; составной итог запускается на исполнение, в ходе которого устанавливается связь с C2-сервером.

При подключении тот отдает дополнительный шелл-код, который сохраняется и запускается в памяти зараженного устройства. Одна из этих команд загружает и активирует Mettle — облегченный вариант бэкдора Meterpreter, позволяющий расширить возможности удаленного контроля и выполнения кода.

Этот модуль, в свою очередь, загружает другой крохотный ELF-файл, который обеспечивает эксплойт CVE-2021-4034 (кодовое имя PwnKit) и CVE-2021-3493 для повышения привилегий и доставки финальной полезной нагрузки — XMRig 6.17.0. Чтобы обеспечить криптомайнеру постоянное присутствие, в систему загружаются шелл-скрипты, добавляющие задания cron: два для текущего пользователя, два для root. В результате все загруженные файлы стираются, что тоже снижает риск обнаружения вредоносной программы.


Командная инфраструктура Shikitega размещена на легитимном облачном хостинге. Это стоит дороже и облегчает идентификацию авторов атак, если те попадут в поле зрения правоохраны, но помогает скрыть факты взлома и заражения.

Windows 11 научилась стирать данные перед переустановкой

Microsoft прокачала облачное восстановление Windows 11: теперь Cloud rebuild умеет не только переустанавливать систему, но и предварительно зачищать накопители. Опция пригодится тем, кто собирается продать, вернуть работодателю или отправить компьютер на переработку и не хочет дарить новому владельцу бонус в виде старых документов и фотографий.

Cloud rebuild загружает из Windows Update чистый образ операционной системы и необходимые драйверы.

В отличие от функции «Сбросить этот компьютер», инструмент не зависит от состояния установленной Windows и может восстановить компьютер даже при серьёзных проблемах с системой.

В экспериментальной сборке Windows 11 Insider Preview 26340.9502 появились два режима: «Удалить файлы» (Remove files) и Удалить и зачистить (Remove & sanitize files). Первый удаляет файлы и переустанавливает ОС, но теоретически оставляет шанс восстановить часть данных, пока они не перезаписаны.

 

Второй вариант действует жёстче: Windows обращается к накопителю и запускает поддерживаемую им процедуру безопасного удаления. После этого восстановить информацию должно стать значительно сложнее.

Правда, Microsoft предусмотрительно не обещает магии и формулирует результат именно как гораздо более трудное восстановлени», а не полную невозможность.

Есть и подвох. Эффективность очистки зависит от конкретного SSD или другого накопителя: он должен поддерживать нужную команду и правильно её выполнять. Windows может запросить удаление и получить отчёт об успехе, но лично проверить каждый стёртый бит система не способна.

Microsoft представила обновлённый Cloud rebuild в экспериментальном канале Windows Insider. Там же появилась возможность удалённо запускать восстановление через Recovery CSP — полезная штука для корпоративных администраторов.

Пока обычным пользователям новая зачистка недоступна. Если тестирование пройдёт без сюрпризов, функция позднее может добраться до стабильных версий Windows 11.

RSS: Новости на портале Anti-Malware.ru