



Полиморфик Shikitega проникает в Linux малыми дозами и открывает бэкдор

Полиморфик Shikitega проникает в Linux малыми дозами и открывает бэкдор

Полиморфик Shikitega проникает в Linux малыми дозами и открывает бэкдор

Специалисты AT&T обнаружили нового, очень скрытного Linux-зловреда, позволяющего через эксплойт повысить привилегии и захватить контроль над конечным или IoT-устройством. В настоящее время Shikitega нацелен на установку майнера монеро, однако его можно с легкостью приспособить для доставки и более опасного пейлоада.

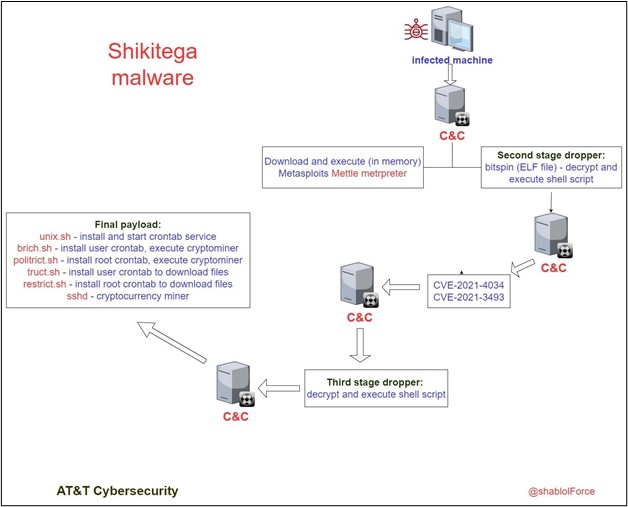
Каким образом вредонос попадает в системы, пока не установлено. Анализ кода выявил многоступенчатую цепочку заражения (по несколько сотен байт за шаг) и другие результаты усилий авторов Shikitega, стремившихся уберечь свое детище от обнаружения.

Так, для обхода антивирусов в нем используется схема кодирования полезной нагрузки Shikata Ga Nai. Эта техника из арсенала Metasploit обеспечивает полиморфизм, позволяя защитить код от статического анализа на основе сигнатур.

Заражение начинается с небольшого, весом 370 байт, ELF-файла — дроппера с шелл-кодом, контрольная сумма которого постоянно меняется. Используя кодировщик, зловред слой за слоем расшифровывает полезную нагрузку; составной итог запускается на исполнение, в ходе которого устанавливается связь с C2-сервером.

При подключении тот отдает дополнительный шелл-код, который сохраняется и запускается в памяти зараженного устройства. Одна из этих команд загружает и активирует Mettle — облегченный вариант бэкдора Meterpreter, позволяющий расширить возможности удаленного контроля и выполнения кода.

Этот модуль, в свою очередь, загружает другой крохотный ELF-файл, который обеспечивает эксплойт CVE-2021-4034 (кодовое имя PwnKit) и CVE-2021-3493 для повышения привилегий и доставки финальной полезной нагрузки — XMRig 6.17.0. Чтобы обеспечить криптомайнеру постоянное присутствие, в систему загружаются шелл-скрипты, добавляющие задания cron: два для текущего пользователя, два для root. В результате все загруженные файлы стираются, что тоже снижает риск обнаружения вредоносной программы.


Командная инфраструктура Shikitega размещена на легитимном облачном хостинге. Это стоит дороже и облегчает идентификацию авторов атак, если те попадут в поле зрения правоохраны, но помогает скрыть факты взлома и заражения.

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru