


Учёные обошли защиту DDR5: атака Phoenix даёт root за 2 минуты

Учёные обошли защиту DDR5: атака Phoenix даёт root за 2 минуты

Учёные обошли защиту DDR5: атака Phoenix даёт root за 2 минуты

Исследователи из группы COMSEC Цюрихского университета ETH совместно с Google представили новый вариант атаки Rowhammer, который успешно обходит защитные механизмы DDR5-памяти от SK Hynix. Вектор получил название Phoenix.

Rowhammer-атаки работают за счёт многократного «долбления» по одним и тем же строкам памяти, что вызывает помехи и приводит к изменению соседних битов.

В результате злоумышленник может повредить данные, повысить привилегии или даже запустить вредоносный код. Для защиты в DDR5 применяется технология Target Row Refresh (TRR), которая должна отслеживать подозрительные обращения и обновлять ячейки.

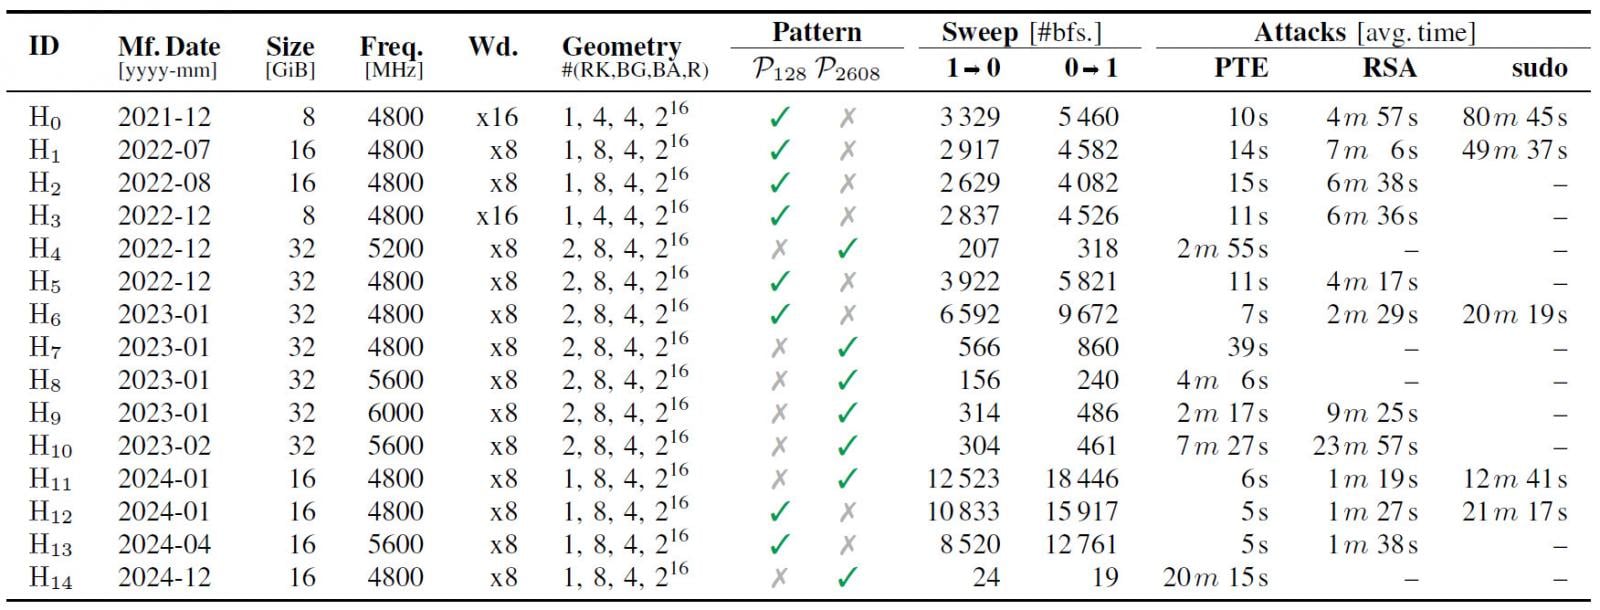
Но исследователи выяснили, что защита SK Hynix имеет «слепые зоны». Phoenix научился синхронизироваться с тысячами циклов обновления памяти и выбирать именно те моменты, когда TRR не срабатывает. В итоге на всех 15 протестированных модулях DDR5 им удалось вызвать битовые сбои и провести первую успешную атаку с повышением привилегий.


В экспериментах на обычной DDR5-системе с настройками по умолчанию учёным потребовалось меньше двух минут, чтобы получить root-доступ. В отдельных тестах они смогли менять записи таблиц страниц, взламывать RSA-ключи соседних виртуальных машин и подменять бинарный файл sudo для выхода в админские права.


Уязвимость получила идентификатор CVE-2025-6202 и высокий уровень опасности. Она затрагивает все модули DDR5, выпущенные с января 2021 по декабрь 2024 года.

Полностью закрыть проблему нельзя — это аппаратная уязвимость. Единственный способ частично защититься — увеличить частоту обновления DRAM в три раза. Но такой режим может привести к сбоям и нестабильности системы.

Подробности изложены в статье «Phoenix: Rowhammer Attacks on DDR5 with Self-Correcting Synchronization» (PDF), которую представят на конференции IEEE Symposium on Security and Privacy в следующем году.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru