



Атака RowPress пробивает защиту DDR4 от проброса битов

Атака RowPress пробивает защиту DDR4 от проброса битов

Атака RowPress пробивает защиту DDR4 от проброса битов

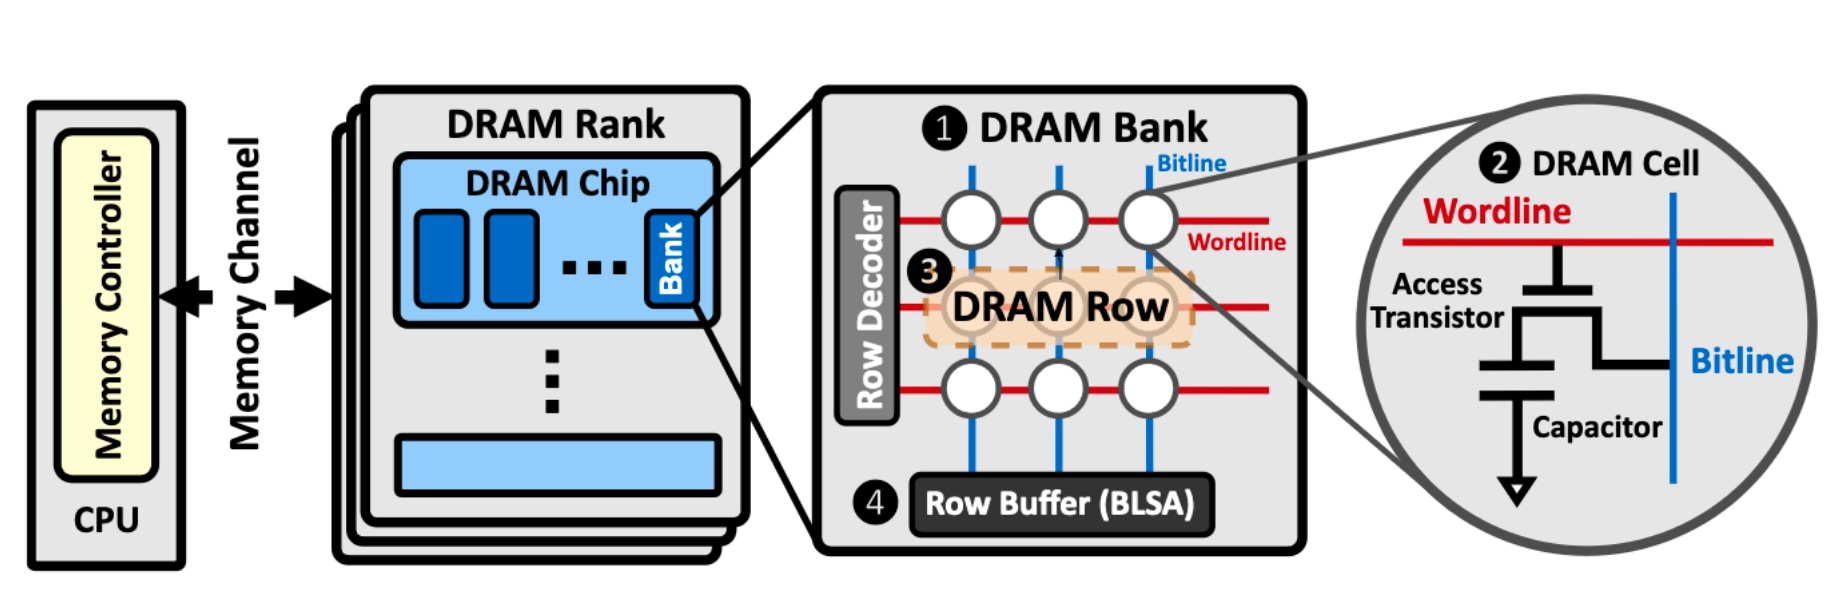
Исследователи выявили новую вариацию атаки, основанной на пробросе битов, которая на данный момент работает против четвёртого поколения оперативной памяти — DDR4 (славится защитой от RowHammer). Вектор получил имя RowPress.

Отличие RowPress заключается в том, что техника работает не классическим повторным «забиванием» тщательно выбранных участков, а за счёт того, что эти области остаются дольше открытыми.

Таким образом, RowPress по-новому раскрывает уязвимость DDR4-чипов. Если объединить проброс битов RowPress с RowHammer, атаку можно усилить. Повышение температуры чипа также влияет на результативность.

Онур Мутлу, специалист из Швейцарской высшей технической школы Цюриха, выступил одним из авторов исследования «RowPress: Amplifying Read Disturbance in Modern DRAM Chips» (PDF). В отчёте эксперты пишут:

«Мы показали демонстрационный эксплойт RowPress, который можно использовать для проброса битов в реальных системах с защитой от атак вида RowHammer».

«Обращаем ваше внимание, что это не сама по себе кибератака, но хорошая демонстрация многих возможностей проброса битов, которые могут стать основой уже для реальной атаки».


Исследователи также отметили, что RowPress может осуществить проброс битов даже при наличии защиты Target Row Refresh (TRR), то есть способна отработать там, где бессильна RowHammer.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru