

Учёные обошли защиту DDR5: атака Phoenix даёт root за 2 минуты

Учёные обошли защиту DDR5: атака Phoenix даёт root за 2 минуты

Учёные обошли защиту DDR5: атака Phoenix даёт root за 2 минуты

Исследователи из группы COMSEC Цюрихского университета ETH совместно с Google представили новый вариант атаки Rowhammer, который успешно обходит защитные механизмы DDR5-памяти от SK Hynix. Вектор получил название Phoenix.

Rowhammer-атаки работают за счёт многократного «долбления» по одним и тем же строкам памяти, что вызывает помехи и приводит к изменению соседних битов.

В результате злоумышленник может повредить данные, повысить привилегии или даже запустить вредоносный код. Для защиты в DDR5 применяется технология Target Row Refresh (TRR), которая должна отслеживать подозрительные обращения и обновлять ячейки.

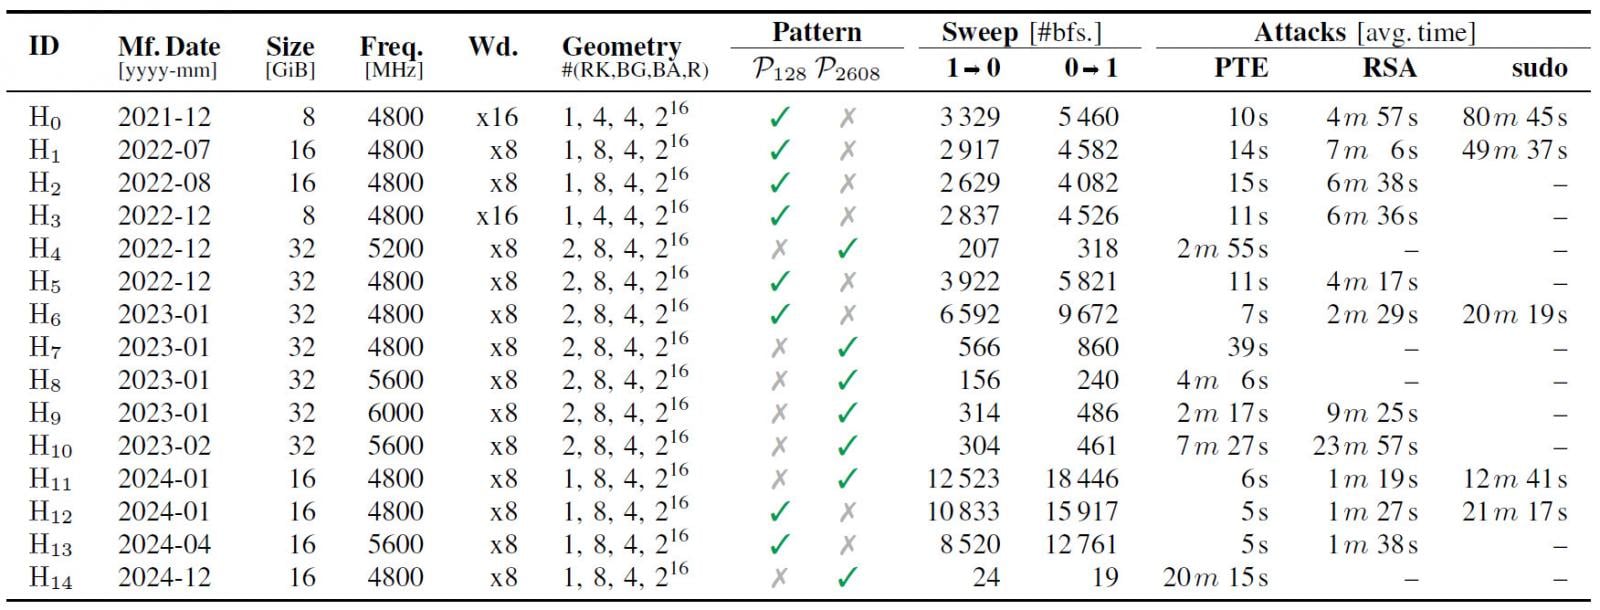
Но исследователи выяснили, что защита SK Hynix имеет «слепые зоны». Phoenix научился синхронизироваться с тысячами циклов обновления памяти и выбирать именно те моменты, когда TRR не срабатывает. В итоге на всех 15 протестированных модулях DDR5 им удалось вызвать битовые сбои и провести первую успешную атаку с повышением привилегий.


В экспериментах на обычной DDR5-системе с настройками по умолчанию учёным потребовалось меньше двух минут, чтобы получить root-доступ. В отдельных тестах они смогли менять записи таблиц страниц, взламывать RSA-ключи соседних виртуальных машин и подменять бинарный файл sudo для выхода в админские права.


Уязвимость получила идентификатор CVE-2025-6202 и высокий уровень опасности. Она затрагивает все модули DDR5, выпущенные с января 2021 по декабрь 2024 года.

Полностью закрыть проблему нельзя — это аппаратная уязвимость. Единственный способ частично защититься — увеличить частоту обновления DRAM в три раза. Но такой режим может привести к сбоям и нестабильности системы.

Подробности изложены в статье «Phoenix: Rowhammer Attacks on DDR5 with Self-Correcting Synchronization» (PDF), которую представят на конференции IEEE Symposium on Security and Privacy в следующем году.

Подпишитесь на новости

Claude разрешили прекращать разговор с особо настойчивыми грубиянами

Разряжать злость на Claude бесконечно больше не получится. Anthropic обновила правила использования моделей и отдельно запретила систематическое, бессмысленное жестокое обращение с ними. Основной ответ на такое поведение — прекращение диалога.

Новая редакция правил Anthropic вступит в силу 12 ноября. При этом речь идёт о крайних случаях: когда пользователь неоднократно и без видимой цели издевается над моделью.

Обычная критика, недовольство ответом, несогласие, мрачные творческие сюжеты и исследования под этот запрет не подпадают. Требование хвалить нейросеть за каждую галлюцинацию компания не вводила. Будут ли пользователей отдельно блокировать именно за грубость, Anthropic не уточнила.

Корпорация также расширила ограничения на разработку оружия, включая управляющее ПО и вооружение беспилотников, а также уточнила запреты на слежку без согласия людей.

В правилах отдельно перечислены обманные кампании: фальшивые аккаунты, сокрытие заказчика публикаций и искусственное продвижение сообщений. Для выборов запрещены дезинформация о голосовании, подмена кандидатов и попытки обманом снизить явку.

Если модель подключена к оборудованию, способному причинить травмы, должен быть предусмотрен надзор квалифицированного оператора и возможность остановить его работу.

RSS: Новости на портале Anti-Malware.ru