


Учёные обошли защиту DDR5: атака Phoenix даёт root за 2 минуты

Учёные обошли защиту DDR5: атака Phoenix даёт root за 2 минуты

Учёные обошли защиту DDR5: атака Phoenix даёт root за 2 минуты

Исследователи из группы COMSEC Цюрихского университета ETH совместно с Google представили новый вариант атаки Rowhammer, который успешно обходит защитные механизмы DDR5-памяти от SK Hynix. Вектор получил название Phoenix.

Rowhammer-атаки работают за счёт многократного «долбления» по одним и тем же строкам памяти, что вызывает помехи и приводит к изменению соседних битов.

В результате злоумышленник может повредить данные, повысить привилегии или даже запустить вредоносный код. Для защиты в DDR5 применяется технология Target Row Refresh (TRR), которая должна отслеживать подозрительные обращения и обновлять ячейки.

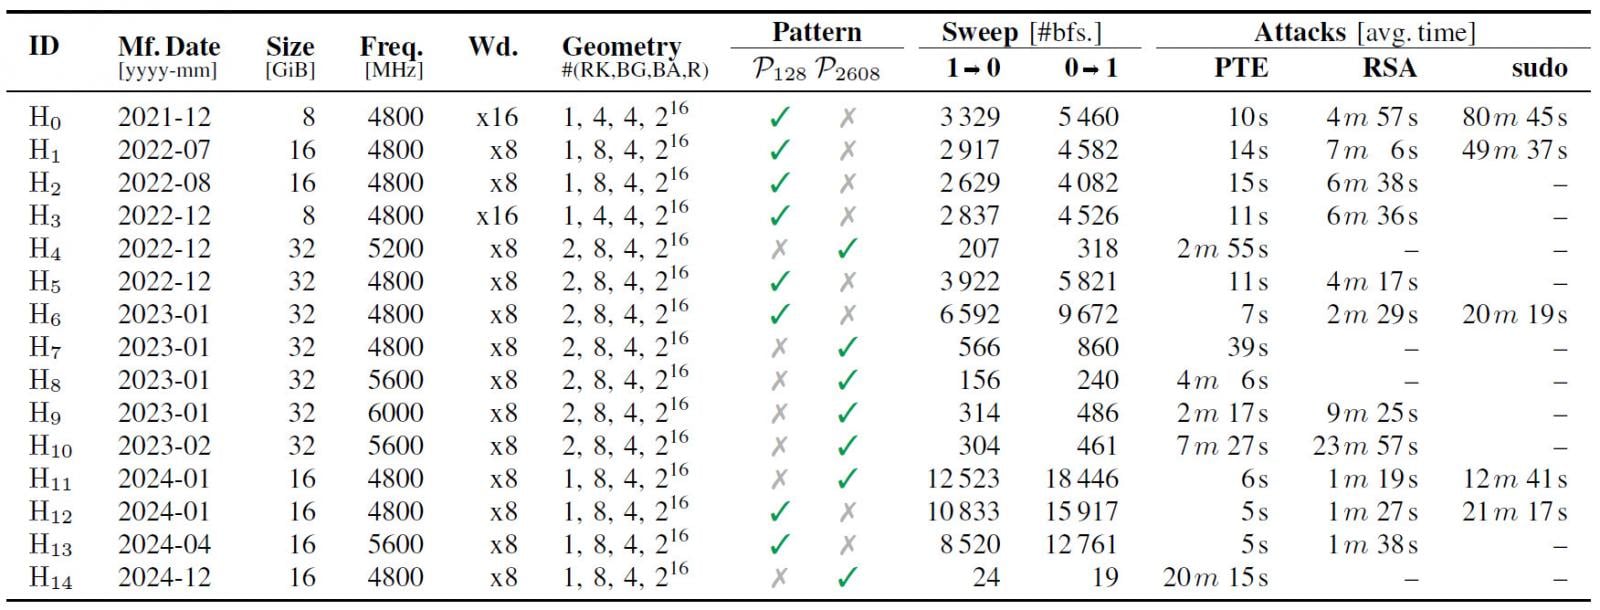
Но исследователи выяснили, что защита SK Hynix имеет «слепые зоны». Phoenix научился синхронизироваться с тысячами циклов обновления памяти и выбирать именно те моменты, когда TRR не срабатывает. В итоге на всех 15 протестированных модулях DDR5 им удалось вызвать битовые сбои и провести первую успешную атаку с повышением привилегий.


В экспериментах на обычной DDR5-системе с настройками по умолчанию учёным потребовалось меньше двух минут, чтобы получить root-доступ. В отдельных тестах они смогли менять записи таблиц страниц, взламывать RSA-ключи соседних виртуальных машин и подменять бинарный файл sudo для выхода в админские права.


Уязвимость получила идентификатор CVE-2025-6202 и высокий уровень опасности. Она затрагивает все модули DDR5, выпущенные с января 2021 по декабрь 2024 года.

Полностью закрыть проблему нельзя — это аппаратная уязвимость. Единственный способ частично защититься — увеличить частоту обновления DRAM в три раза. Но такой режим может привести к сбоям и нестабильности системы.

Подробности изложены в статье «Phoenix: Rowhammer Attacks on DDR5 with Self-Correcting Synchronization» (PDF), которую представят на конференции IEEE Symposium on Security and Privacy в следующем году.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru