



Авторы мощного трояна CodeRAT слили исходный код на GitHub

Авторы мощного трояна CodeRAT слили исходный код на GitHub

Авторы мощного трояна CodeRAT слили исходный код на GitHub

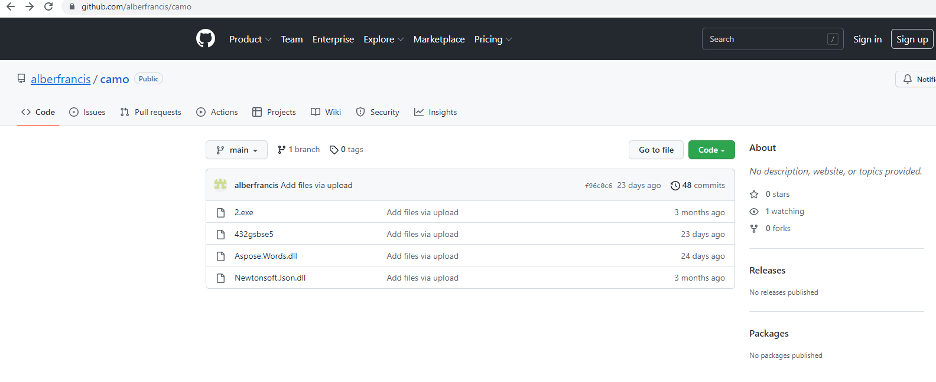
Разработчики трояна CodeRAT, открывающего удалённый доступ к заражённому устройству, слили исходный код вредоноса на площадку GitHub. Судя по всему, слив произошёл после того, как аналитики обсудили с авторами CodeRAT тему атак, в которых он фигурирует.

За кибероперациями CodeRAT, предположительно, стоят иранские киберпреступники, атакующие персидскоязычных разработчиков софта. Всем целям отправляется документ Word, содержащий эксплойт для Microsoft Dynamic Data Exchange (DDE).

Если эксплойту удаётся «пробить» систему, он загружает в неё CodeRAT из репозитория GitHub, принадлежащего киберпреступникам. После установки вредоносной составляющей злоумышленникам открывается целый ряд векторов для дальнейшей атаки.

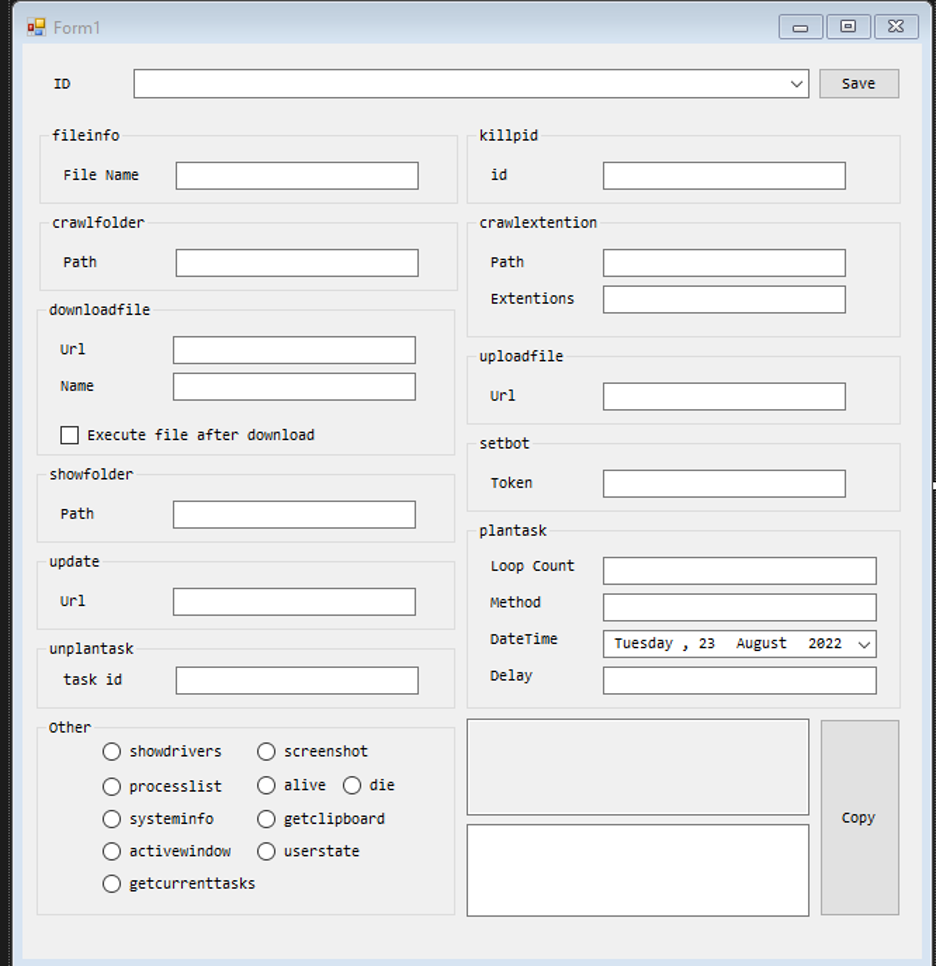
CodeRAT поддерживает около 50 команд и оснащён мощными возможностями мониторинга. На устройстве жертвы его интересуют документы Microsoft Office, электронная почта, базы данных, аккаунты в соцсетях, интегрированная среда разработки и учётные записи PayPal.

Согласно отчёту компании SafeBreach, вредоносная программа также может шпионить за активностью в окнах таких инструментов, как Visual Studio, Python, PhpStorm и Verilog. Для взаимодействия с оператором и извлечения украденных данных CodeRAT использует функциональность Telegram вместо стандартного командного центра (C2).

После того как с авторами CodeRAT связались исследователи в области кибербезопасности, соответствующие кампании приостановились на неопределённый срок. Тем не менее эксперты считают, что в скором времени стоит ждать новую волну подобных атак, поскольку исходный код вредоноса теперь доступен всем желающим.


Среди ключевых возможностей CodeRAT специалисты отмечают следующие:

  • Снятие скриншотов.
  • Копирование содержимого буфера обмена.
  • Получение списка запущенных процессов.
  • Завершение определённых процессов.
  • Проверка нагрузки на графический процессор.
  • Загрузка, выгрузка и удаление файлов.
  • Запуск программ.


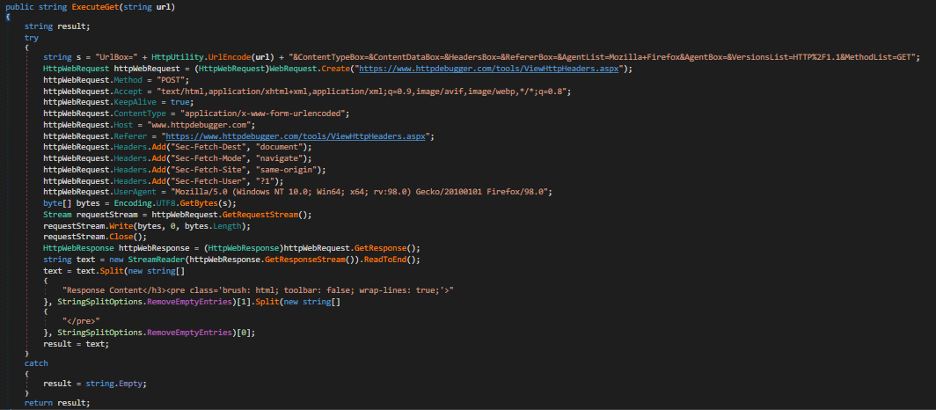
Атакующий может сгенерировать команды с помощью инструмента для командной строки, который не только создаёт, но и обфусцирует их. Для передачи команд вредоносу используется один из трёх методов:

  1. API бота в Telegram с прокси.
  2. Вручную.
  3. Сохраняя команды локально в директории «Мои фотографии».

Если страна, в которой проживает жертва, заблокировала доступ к Telegram, CodeRAT задействует отдельный канал, который может обойти веб-фильтрацию.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru