



Авторы мощного трояна CodeRAT слили исходный код на GitHub

Авторы мощного трояна CodeRAT слили исходный код на GitHub

Авторы мощного трояна CodeRAT слили исходный код на GitHub

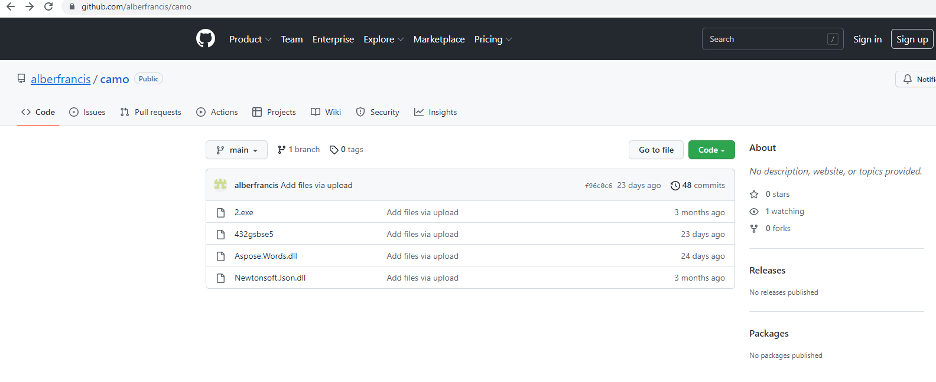
Разработчики трояна CodeRAT, открывающего удалённый доступ к заражённому устройству, слили исходный код вредоноса на площадку GitHub. Судя по всему, слив произошёл после того, как аналитики обсудили с авторами CodeRAT тему атак, в которых он фигурирует.

За кибероперациями CodeRAT, предположительно, стоят иранские киберпреступники, атакующие персидскоязычных разработчиков софта. Всем целям отправляется документ Word, содержащий эксплойт для Microsoft Dynamic Data Exchange (DDE).

Если эксплойту удаётся «пробить» систему, он загружает в неё CodeRAT из репозитория GitHub, принадлежащего киберпреступникам. После установки вредоносной составляющей злоумышленникам открывается целый ряд векторов для дальнейшей атаки.

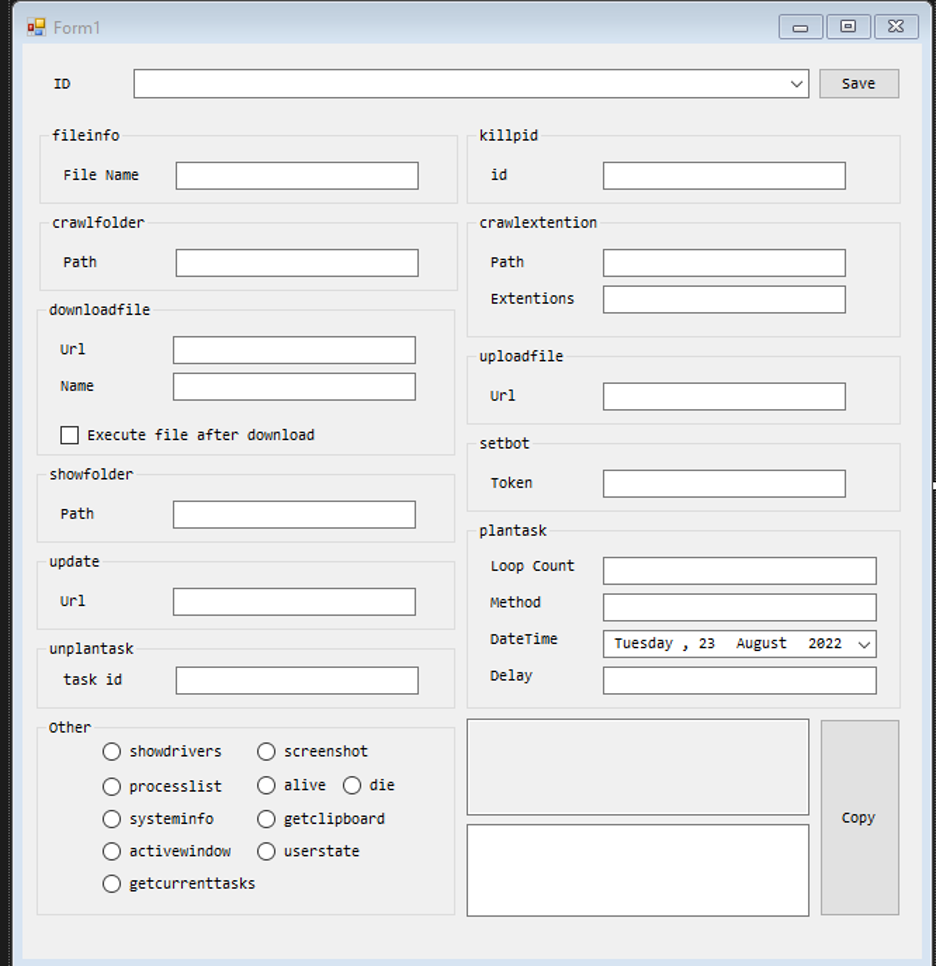
CodeRAT поддерживает около 50 команд и оснащён мощными возможностями мониторинга. На устройстве жертвы его интересуют документы Microsoft Office, электронная почта, базы данных, аккаунты в соцсетях, интегрированная среда разработки и учётные записи PayPal.

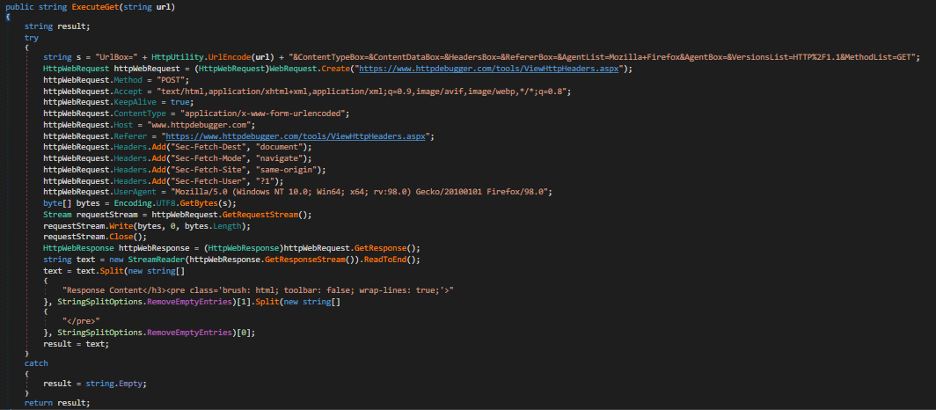
Согласно отчёту компании SafeBreach, вредоносная программа также может шпионить за активностью в окнах таких инструментов, как Visual Studio, Python, PhpStorm и Verilog. Для взаимодействия с оператором и извлечения украденных данных CodeRAT использует функциональность Telegram вместо стандартного командного центра (C2).

После того как с авторами CodeRAT связались исследователи в области кибербезопасности, соответствующие кампании приостановились на неопределённый срок. Тем не менее эксперты считают, что в скором времени стоит ждать новую волну подобных атак, поскольку исходный код вредоноса теперь доступен всем желающим.


Среди ключевых возможностей CodeRAT специалисты отмечают следующие:

  • Снятие скриншотов.
  • Копирование содержимого буфера обмена.
  • Получение списка запущенных процессов.
  • Завершение определённых процессов.
  • Проверка нагрузки на графический процессор.
  • Загрузка, выгрузка и удаление файлов.
  • Запуск программ.


Атакующий может сгенерировать команды с помощью инструмента для командной строки, который не только создаёт, но и обфусцирует их. Для передачи команд вредоносу используется один из трёх методов:

  1. API бота в Telegram с прокси.
  2. Вручную.
  3. Сохраняя команды локально в директории «Мои фотографии».

Если страна, в которой проживает жертва, заблокировала доступ к Telegram, CodeRAT задействует отдельный канал, который может обойти веб-фильтрацию.

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru