



Microsoft Sysmon теперь блокирует создание вредоносных EXE в Windows

Microsoft Sysmon теперь блокирует создание вредоносных EXE в Windows

Microsoft Sysmon теперь блокирует создание вредоносных EXE в Windows

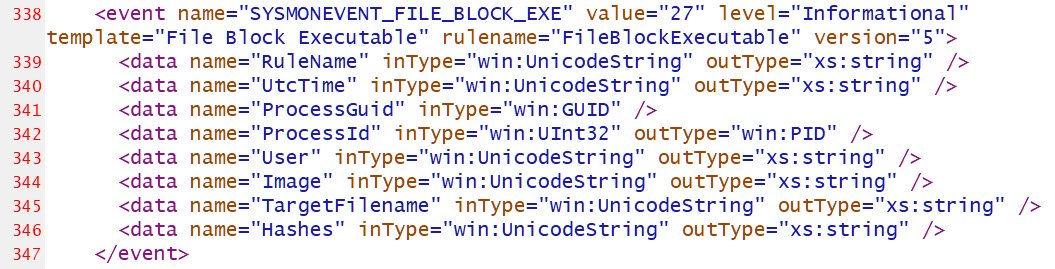
Microsoft выпустила новую версию одного из своих инструментов для отслеживания состояния системы — Sysmon 14. Этот релиз отметился новой функцией “FileBlockExecutable“, которая способна блокировать создание вредоносных исполняемых файлов в форматах EXE, DLL и SYS.

По словам разработчиков, нововведение станет мощным инструментом для системных администраторов, обеспечивая лучшую защиту от вредоносных программ. Блокировка потенциально опасных файлов осуществляется по ряду критериев:

  • Путь файла.
  • Соответствие конкретному хешу.
  • Факт дропа в систему другими исполняемыми файлами.

Например, если имеется список известных хешей вредоносов, Sysmon можно настроить на блокировку создания файлов с соответствующими хешами. Если же вы хотите запретить вложениям в виде документов Office устанавливать зловреды в систему, вы можете блокировать создание исполняемых файлов программами Word и Excel.

Утилита Sysmon распространяется абсолютно бесплатно и входит в популярный пакет Microsoft Sysinternals. С её помощью администраторы и пользователи могут мониторить систему и просматривать логи на предмет вредоносной активности.

Sysmon, помимо прочего, может фиксировать создание процессов, однако злоумышленники вполне могут создать файл с дополнительными опциями, которые будут обходить блокировки Sysmon.

В текущую версии утилиты (4.82) разработчики добавили функцию “FileBlockExecutable“, позволяющую настраивать блокировку исполняемых файлов на основе пути, хеша и программы, которая пытается создать этот файл.


Чтобы запретить приложению Microsoft Office создавать исполняемые файлы, можно воспользоваться правилом, которое представил Олаф Хартонг. Вообще, специалист отлично описал новые возможности Microsoft Sysmon.

Тем не менее функциональность FileBlockExecutable уже успели обойти, о чём рассказал Адам Честер.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru