



Microsoft Sysmon теперь блокирует создание вредоносных EXE в Windows

Microsoft Sysmon теперь блокирует создание вредоносных EXE в Windows

Microsoft Sysmon теперь блокирует создание вредоносных EXE в Windows

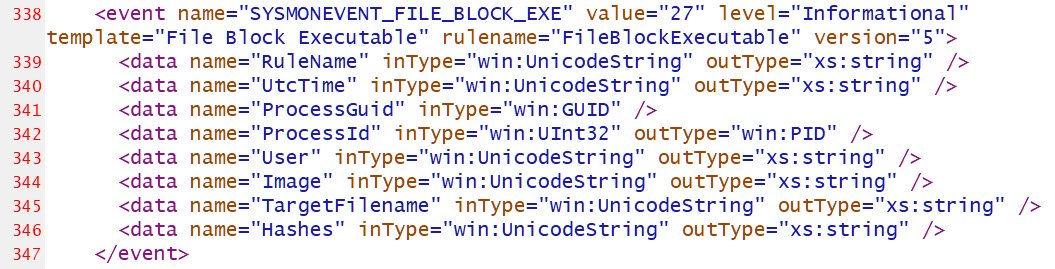
Microsoft выпустила новую версию одного из своих инструментов для отслеживания состояния системы — Sysmon 14. Этот релиз отметился новой функцией “FileBlockExecutable“, которая способна блокировать создание вредоносных исполняемых файлов в форматах EXE, DLL и SYS.

По словам разработчиков, нововведение станет мощным инструментом для системных администраторов, обеспечивая лучшую защиту от вредоносных программ. Блокировка потенциально опасных файлов осуществляется по ряду критериев:

  • Путь файла.
  • Соответствие конкретному хешу.
  • Факт дропа в систему другими исполняемыми файлами.

Например, если имеется список известных хешей вредоносов, Sysmon можно настроить на блокировку создания файлов с соответствующими хешами. Если же вы хотите запретить вложениям в виде документов Office устанавливать зловреды в систему, вы можете блокировать создание исполняемых файлов программами Word и Excel.

Утилита Sysmon распространяется абсолютно бесплатно и входит в популярный пакет Microsoft Sysinternals. С её помощью администраторы и пользователи могут мониторить систему и просматривать логи на предмет вредоносной активности.

Sysmon, помимо прочего, может фиксировать создание процессов, однако злоумышленники вполне могут создать файл с дополнительными опциями, которые будут обходить блокировки Sysmon.

В текущую версии утилиты (4.82) разработчики добавили функцию “FileBlockExecutable“, позволяющую настраивать блокировку исполняемых файлов на основе пути, хеша и программы, которая пытается создать этот файл.


Чтобы запретить приложению Microsoft Office создавать исполняемые файлы, можно воспользоваться правилом, которое представил Олаф Хартонг. Вообще, специалист отлично описал новые возможности Microsoft Sysmon.

Тем не менее функциональность FileBlockExecutable уже успели обойти, о чём рассказал Адам Честер.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru