



Microsoft Sysmon теперь блокирует создание вредоносных EXE в Windows

Microsoft Sysmon теперь блокирует создание вредоносных EXE в Windows

Microsoft Sysmon теперь блокирует создание вредоносных EXE в Windows

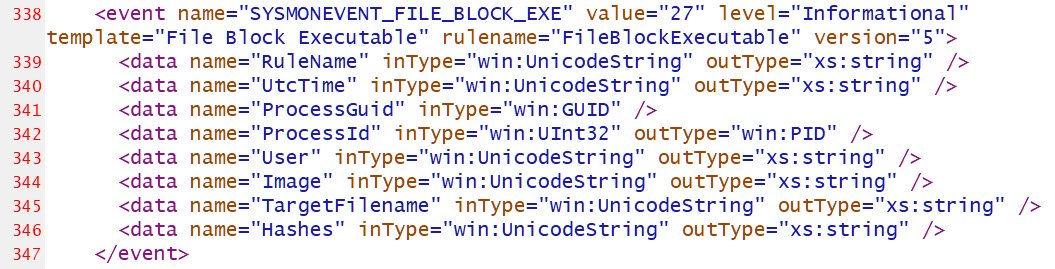
Microsoft выпустила новую версию одного из своих инструментов для отслеживания состояния системы — Sysmon 14. Этот релиз отметился новой функцией “FileBlockExecutable“, которая способна блокировать создание вредоносных исполняемых файлов в форматах EXE, DLL и SYS.

По словам разработчиков, нововведение станет мощным инструментом для системных администраторов, обеспечивая лучшую защиту от вредоносных программ. Блокировка потенциально опасных файлов осуществляется по ряду критериев:

  • Путь файла.
  • Соответствие конкретному хешу.
  • Факт дропа в систему другими исполняемыми файлами.

Например, если имеется список известных хешей вредоносов, Sysmon можно настроить на блокировку создания файлов с соответствующими хешами. Если же вы хотите запретить вложениям в виде документов Office устанавливать зловреды в систему, вы можете блокировать создание исполняемых файлов программами Word и Excel.

Утилита Sysmon распространяется абсолютно бесплатно и входит в популярный пакет Microsoft Sysinternals. С её помощью администраторы и пользователи могут мониторить систему и просматривать логи на предмет вредоносной активности.

Sysmon, помимо прочего, может фиксировать создание процессов, однако злоумышленники вполне могут создать файл с дополнительными опциями, которые будут обходить блокировки Sysmon.

В текущую версии утилиты (4.82) разработчики добавили функцию “FileBlockExecutable“, позволяющую настраивать блокировку исполняемых файлов на основе пути, хеша и программы, которая пытается создать этот файл.


Чтобы запретить приложению Microsoft Office создавать исполняемые файлы, можно воспользоваться правилом, которое представил Олаф Хартонг. Вообще, специалист отлично описал новые возможности Microsoft Sysmon.

Тем не менее функциональность FileBlockExecutable уже успели обойти, о чём рассказал Адам Честер.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru