



Защищенный ZIP-архив можно распаковать двумя паролями, объясняют эксперты

Защищенный ZIP-архив можно распаковать двумя паролями, объясняют эксперты

Защищенный ZIP-архив можно распаковать двумя паролями, объясняют эксперты

Запароленные ZIP-архивы часто используются для обмена конфиденциальными документами и даже для доставки вредоносных программ. Что удивительно: распаковать архив можно двумя паролями с одинаковым результатом. Как такое возможно — рассказывает специалист Positive Technologies.

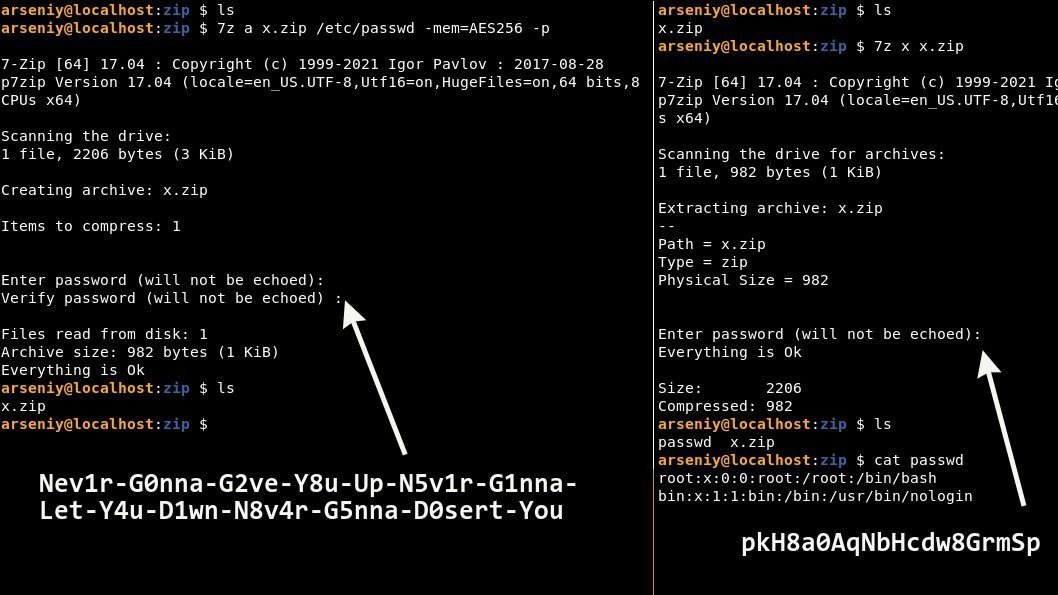
Арсений Шароглазов, эксперт в штате Positive Technologies, поделился результатами интересного эксперимента. Для начала он создал защищенный паролем ZIP-архив с именем “x.zip.”.

В качестве пароля Шароглазов использовал часть текста знаменитой песни Рика Эстли «Never Gonna Give You Up» (тот самый мем), а именно:

Nev1r-G0nna-G2ve-Y8u-Up-N5v1r-G1nna-Let-Y4u-D1wn-N8v4r-G5nna-D0sert-You

Однако в процессе Арсений продемонстрировал, что содержимое архива можно извлечь с помощью совершенно другого пароля, и ошибка при этом не выводится. Пароль, успешно расшифровавший ZIP-файл, представлял следующую комбинацию символов:

pkH8a0AqNbHcdw8GrmSp


Пользователи задали справедливый вопрос: каким образом у Арсения получилось успешно использовать два пароля? Всю «фишку» объяснил пользователь Twitter под псевдонимом Unblvr.

При создании защищенного паролем ZIP-архива с включенным режимом AES-256 формат использует алгоритм PBKDF2 и хеширует пароль пользователя, если он слишком длинный (длиннее 64 символов, подчеркивает Unblvr).

В результате вместо пароля — "Nev1r-G0nna-G2ve-..." — рассчитанный хеш становится самим паролем к файлу. При попытке распаковать архив пользовательский ввод ещё раз хешируется архиватором и сравнивается с правильным паролем (который на тот момент уже являются самим хешем). Совпадение приводит к успешной распаковке файла.

Тот пароль, который задействовал Шароглазов — "pkH8a0AqNbHcdw8GrmSp" — является по факту ASCII-представлением более длинного SHA-1-хеша пароля. Контрольная сумма при конвертации в ASCII действительно выдавала “pkH8a0AqNbHcdw8GrmSp”.

Главным условием здесь является наличие пароля, длина которого превышает 64 символа. Специалисты BleepingComputer провели собственный эксперимент, доказавший состоятельность метода Шароглазова.

Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru