



Китайская кибергруппировка работает с 9 до 19, используя деление пейлоада

Китайская кибергруппировка работает с 9 до 19, используя деление пейлоада

Китайская кибергруппировка работает с 9 до 19, используя деление пейлоада

Китайская киберпреступная группировка APT41 (другое имя — Winnti) давно привлекает внимание специалистов своим профессиональным подходом к кибератакам. В этот раз активность группы проанализировала компания Group-IB.

Согласно данным экспертов из Group-IB Threat Intelligence, за 2021 год кибергруппировке удалось проникнуть в сети как минимум 13 организаций по всему миру. Исследователи отдельно выделяют анализ «рабочих дней» хакеров.

Активность APT41 уходит корнями аж в 2007 год, причём кибергруппа преследует не только цели кибершпионажа, но и пытается получить финансовую выгоду в ходе атак. В Group-IB выделяют четыре кампании, которые APT41 провела за прошлый год.

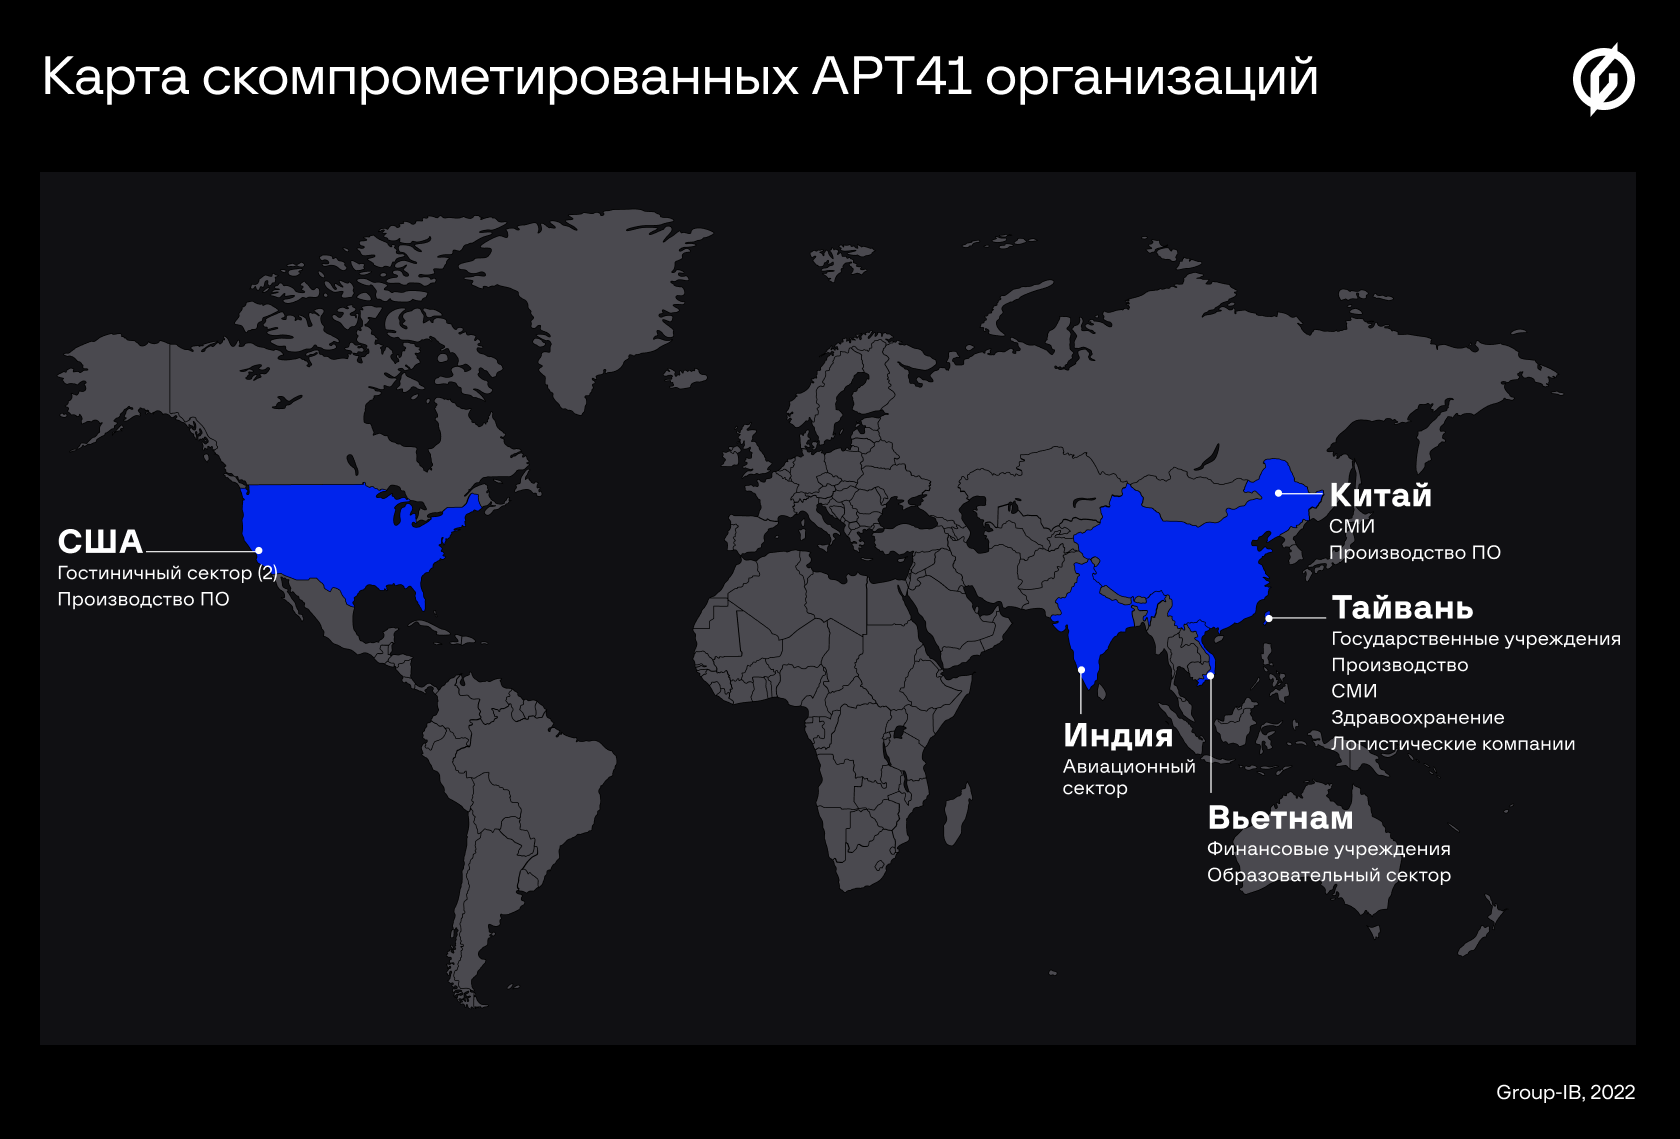
Киберпреступники атакуют преимущественно госсектор, сферу здравоохранения, логистики, а также образовательные организации и гостиницы. География операций группы достаточно обширна — среди атакуемых стран есть Китай, Вьетнам, Индия, Тайвань и США.


В ходе кампаний злоумышленники используют следующие инструменты для разведки: Acunetix, Nmap, SQLmap, OneForAll, subdomain3, subDomainsBrute, Sublist3r. Интересно, что в начале 2022 года стало известно о применении APT41 UEFI-вредоноса MoonBounce, который невозможно удалить даже заменой жёсткого диска.

Атаки Winnti начинаются «по классике»: жертва получает фишинговое письмо, после чего группировка пытается использовать одну из известных уязвимостей (фигурирует та же Proxylogon). Тем не менее Group-IB отметила ещё один вектор — SQL-инъекции, которые реализуются на сайтах с помощью инструмента SQLmap. Таким способом хакеры проникли в сети жертвы в половине случаев (оказались уязвимы 43 из 86 веб-ресурсов).

Ещё из уникального в атаках APT41 эксперты отмечают ранее не фигурировавший способ деления полезной нагрузки, для чего применялся кастомизированный маячок Cobalt Strike (Beacon). Кстати, в прошлом году этот инструмент был портирован на Linux.

Сначала его компилировали, потом кодировали в Base64, после чего разбивали ровно по 775 символов и добавляли в текстовый файл через определённую команду. Даже отдельные серверы группировки были заточены на размещение фреймворка Cobalt Strike. Помимо этого, хакеры использовали уникальные SSL-сертификаты, замаскированные под Microsoft, Facebook (признана экстремистской, деятельность запрещена на территории России) и CloudFlare.

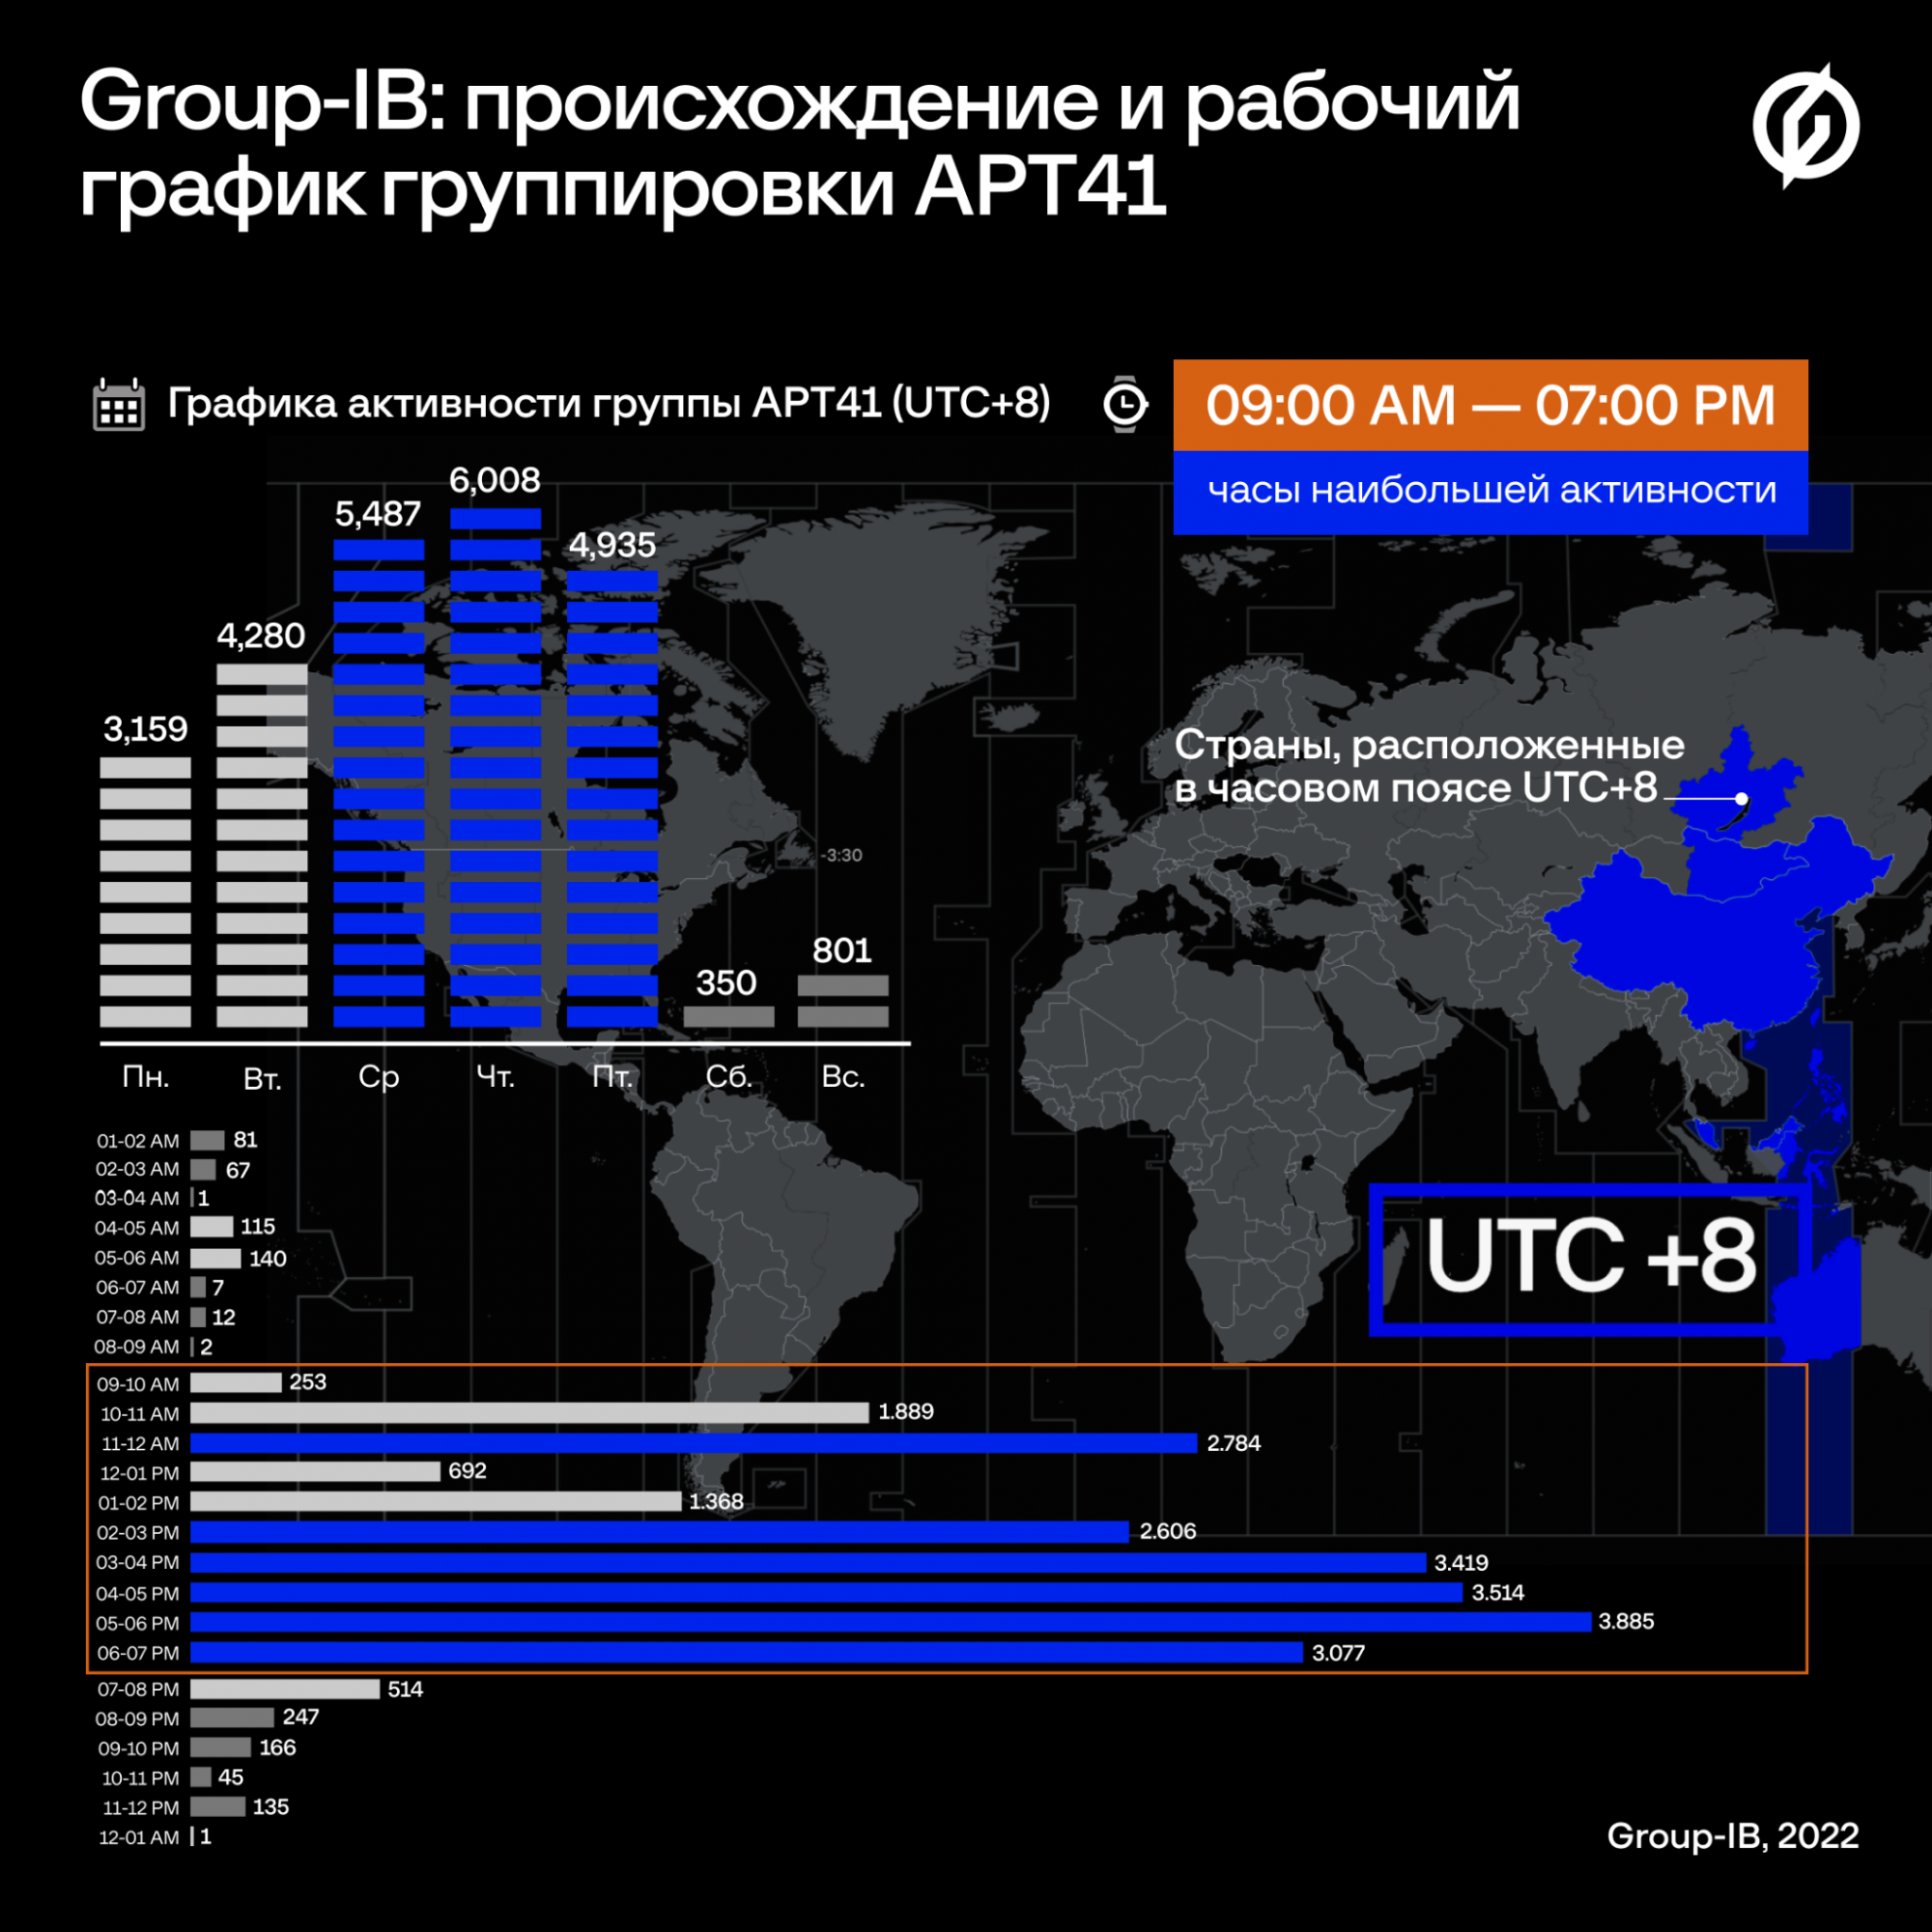
Одним из самых интересных моментов исследования Group-IB Threat Intelligence является анализ всех временных меток атакующих под UTC+8. Так специалистам удалось выяснить, что группировка начинает активность в 9 часов утра и заканчивает — к 19 часам.


На рабочих станциях используются китайские символы. Аналитики обратили внимание на применение специфического формата Pinyin для названия директорий.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru