



Microsoft: 92% серверов Exchange уже пропатчены от ProxyLogon

Microsoft: 92% серверов Exchange уже пропатчены от ProxyLogon

Microsoft: 92% серверов Exchange уже пропатчены от ProxyLogon

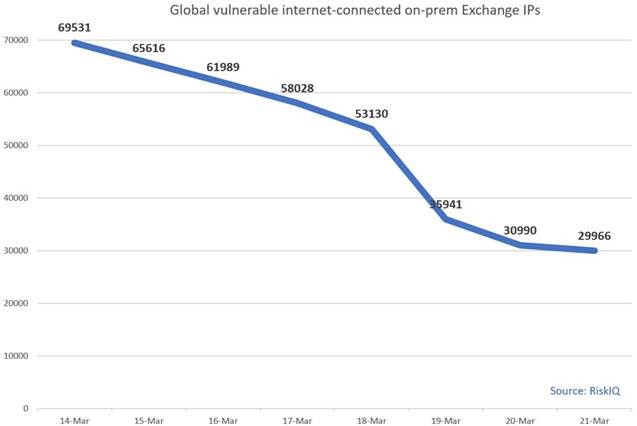
Прошло уже три недели после того, как в Сеть просочилась информация об опасной связке уязвимостей в серверах Microsoft Exchange, получившей имя ProxyLogon. Судя по всему, угроза постепенно отступает, поскольку на сегодняшний день пропатчены уже 92% серверов. Такие данные привела сама Microsoft.

Представители корпорации из Редмонда отметили, что из 400 тысяч почтовых серверов по всему миру лишь 30 тыс. остаются уязвимыми к кибератакам с использованием ProxyLogon. Таким образом, число дырявых установок упало на 56% (с 69 500) в сравнении с предыдущей неделей.


Напомним, что ещё 12 марта эксперты упоминали 82 тысячи уязвимых серверов, отмечая при этом, что каждые два-три часа число попыток взлома Exchange Server возрастает на 100%. Как объяснили исследователи из Check Point, чаще всего Exchange Server становятся жертвами в Турции, США и Италии.

Примерно тогда же стало известно об участии новой программы-вымогателя (шифровальщика) в атаках на Microsoft Exchange. Как сообщили, специалисты в области кибербезопасности, в кампаниях фигурировал вредонос DEARCRY.

В середине этого месяца Microsoft выпустила специальное приложение, позволяющее всего за один клик обезопасить пользователей от ProxyLogon. Все затронутые компании могут скачать и запустить соответствующий скрипт.

А на прошлой неделе мы приводили интересную статистику по уязвимым серверам. Своими подсчётами поделились RiskIQ, Check Point и другие исследователи.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru