



Операторы RAT-вредоноса Woody атакуют российскую ОАК

Операторы RAT-вредоноса Woody атакуют российскую ОАК

Операторы RAT-вредоноса Woody атакуют российскую ОАК

Неизвестная киберпреступная группа атакует российские организации. В этой компании злоумышленники используют новую вредоносную программу, позволяющую удаленно красть информацию с зараженного устройства.

По словам специалистов Malwarebytes, одна из атакованных российских организаций принадлежит к контролируемой государством сфере авиастроения.

«Учитывая фейковый домен, зарегистрированный злоумышленниками, мы сделали вывод, что целью была ОАК (Объединённая авиастроительная корпорация)», — говорится в отчете Malwarebytes Labs.

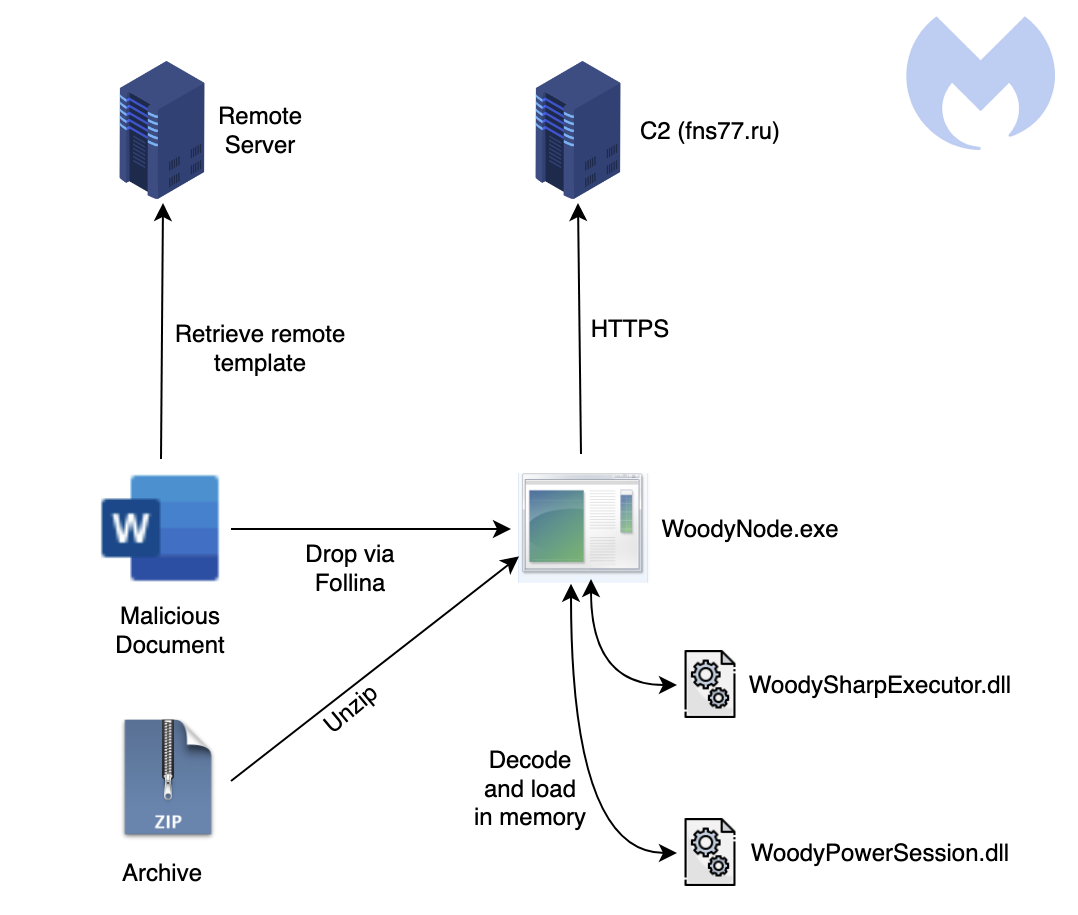
В атаках используется троян Woody, открывающий оператору удаленный доступ к устройству жертвы. У вредоноса много функциональных возможностей, которые он демонстрирует уже на протяжении года.

Киберпреступники доставляют зловред на компьютер цели с помощью фишинговых писем. Как правило, в таких письмах содержится ZIP-архив, распаковывающий в систему документы Microsoft Office. Злоумышленники эксплуатируют уязвимость Follina для установки пейлоада.

«Когда информация о Follina просочилась в Сеть, злоумышленники переключились на ее эксплуатацию для доставки вредоносной составляющей», — пишет команда MalwareHunterTeam.


Попавший в систему троян может собирать информацию об устройстве, выполнять команды и запускать полученные от C2 файлы, а также загружать, выгружать и удалять определенные файлы. Кроме того, вредонос снимает скриншоты и выполняет PowerShell-команды.

Чтобы уйти от детектирования, троян внедряется в процесс Notepad и удаляет себя с диска.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru