



17 Android-приложений в Google Play Store загружали банковский троян

17 Android-приложений в Google Play Store загружали банковский троян

17 Android-приложений в Google Play Store загружали банковский троян

Киберпреступники запустили кампанию, в которой используются с виду безобидные приложения для Android. На самом же деле этот софт, доступный в официальном магазине Google Play Store, заражает мобильные устройства банковским трояном.

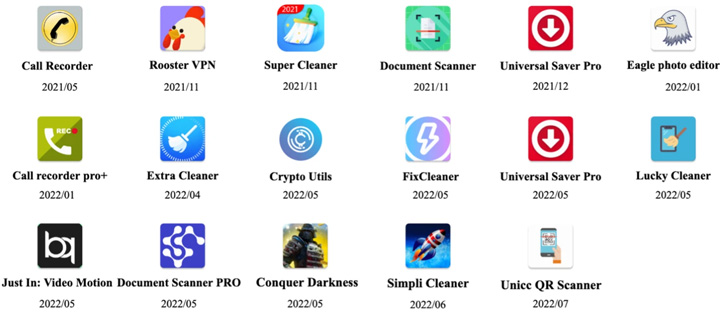
Набор из 17 приложений специалисты Trend Micro объединили под именем DawDropper. Такие программы замаскированы под полезные инструменты: сканеры документов, считыватели QR-кодов, VPN-сервисы, утилиты для записи разговоров и пр.

«DawDropper использует сторонний облачный сервис Firebase Realtime Database, пытаясь таким образом уйти от детектирования. Адрес пейлоада для загрузки вредонос получает динамически», — объясняют в Trend Micro. — «Стоит также отметить, что вредоносные составляющие хранятся на GitHub».


Задача дропперов, которым выступает набор DawDropper, — обойти все проверки Google Play Store, после чего они загружают вредоносные программы. В этой кампании последними стали Octo (Coper), Hydra, Ermac и TeaBot.

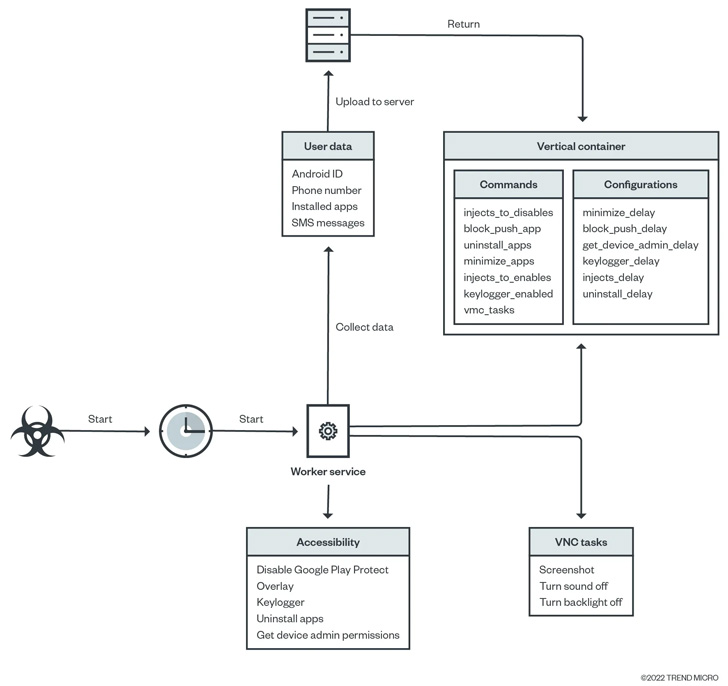
Свою цепочку атак DawDropper начинает с подключения к Firebase Realtime Database, откуда он получает ссылку на GitHub, необходимую для загрузки вредоносного APK-файла.


Список зловредов, которые мог «подхватить» пользователь Android, выглядит так:

  • Call Recorder APK (com.caduta.aisevsk)
  • Rooster VPN (com.vpntool.androidweb)
  • Super Cleaner- hyper & smart (com.j2ca.callrecorder)
  • Document Scanner - PDF Creator (com.codeword.docscann)
  • Universal Saver Pro (com.virtualapps.universalsaver)
  • Eagle photo editor (com.techmediapro.photoediting)
  • Call recorder pro+ (com.chestudio.callrecorder)
  • Extra Cleaner (com.casualplay.leadbro)
  • Crypto Utils (com.utilsmycrypto.mainer)
  • FixCleaner (com.cleaner.fixgate)
  • Just In: Video Motion (com.olivia.openpuremind)
  • com.myunique.sequencestore
  • com.flowmysequto.yamer
  • com.qaz.universalsaver
  • Lucky Cleaner (com.luckyg.cleaner)
  • Simpli Cleaner (com.scando.qukscanner)
  • Unicc QR Scanner (com.qrdscannerratedx)

Напомним, что недавно эксперты предупреждали о новом наборе Android-вредоносов в Google Play Store, который скачали 10 млн раз.

Подпишитесь на новости

С разработчика российского литографа на 130 нм требуют 139 млн руб. пеней

Минпромторг потребовал от Зеленоградского нанотехнологического центра (ЗНТЦ) выплатить 138,97 млн рублей пеней за просрочку третьего этапа разработки российского литографа с проектными нормами 130 нм. Глава компании Анатолий Ковалев объяснил задержку санкционными ограничениями, осложнившими работу с зарубежными поставщиками.

Как сообщает CNews со ссылкой на претензию в карточке госконтракта, договор стоимостью 5,55 млрд рублей заключили в декабре 2021 года. Завершить проект необходимо до 31 декабря 2026 года.

Третий этап должен был закончиться 31 марта 2026 года, однако уведомление о готовности к сдаче ЗНТЦ направил только 10 июля. Акт приёмки подписали 7 августа.

В рамках этапа изготовили два опытных образца эксимерного лазера с длиной волны 193 нм, фотошаблоны, тестовые структуры и стенд для измерения характеристик объективов.

По словам Ковалева, проект в целом будет завершён в установленный срок. Серийные поставки оборудования компания планирует начать в 2027 году.

RSS: Новости на портале Anti-Malware.ru