



Новый набор Android-вредоносов в Google Play Store скачали 10 млн раз

Новый набор Android-вредоносов в Google Play Store скачали 10 млн раз

Новый набор Android-вредоносов в Google Play Store скачали 10 млн раз

В Google Play Store нашли очередную порцию вредоносных и рекламных программ для мобильных устройств на Android. Общее количество установок этих приложений достигает десяти миллионов.

Нежелательный софт замаскирован под фоторедакторы, виртуальные клавиатуры, оптимизаторы системы, программы для работы с обоями и т. п. Обеспечивая заявленную функциональность, программы скрывают неописанные возможности: подписка пользователей на платные сервисы без их согласия и ведома, демонстрация агрессивной рекламы и кража учетных данных от аккаунтов в соцсетях.

На новую подборку вредоносов в Google Play Store указали специалисты антивирусной компании «Доктор Веб». Google уже успела удалить ряд этих приложений, однако ещё как минимум три программы можно скачать в официальном магазине.

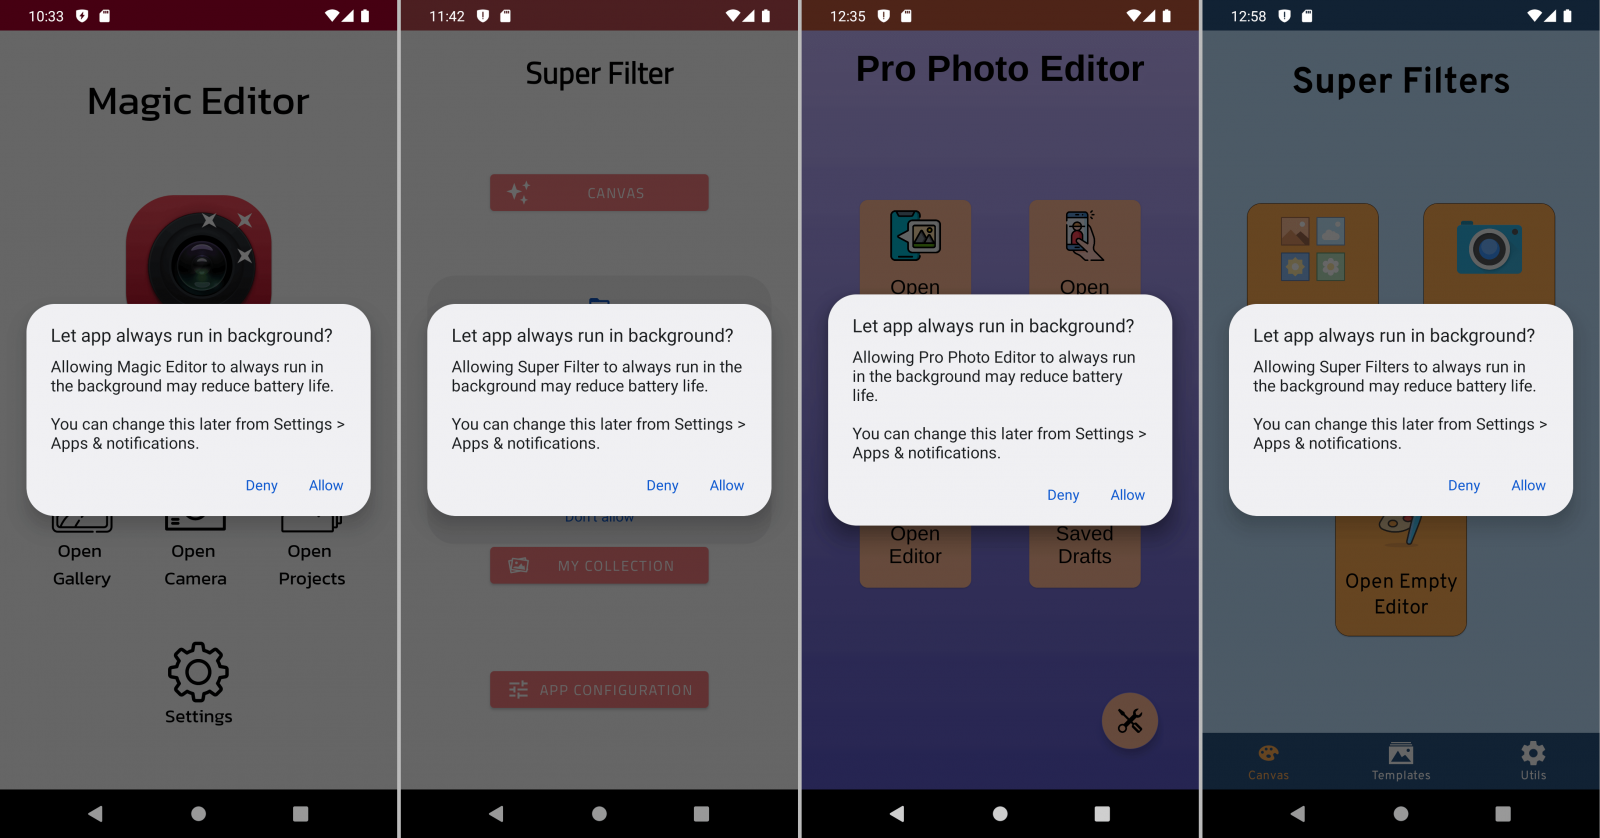
Согласно отчету «Доктор Веб», выявленные зловреды представляют собой модификации уже известных приложений, впервые появившихся в Google Play Store в мае 2022 года. После установки на мобильном устройстве софт запрашивает ряд разрешений: ему нужно получить доступ к наложению окон поверх других программ и добавить себя в список исключений функции сбережения заряда батареи. Последнее необходимо для того, чтобы вредоносный софт работал в фоне даже после закрытия программы.


По традиции злонамеренные приложения прячут иконку или подменяют ее на что-нибудь в духе системных настроек и других компонентов ОС:


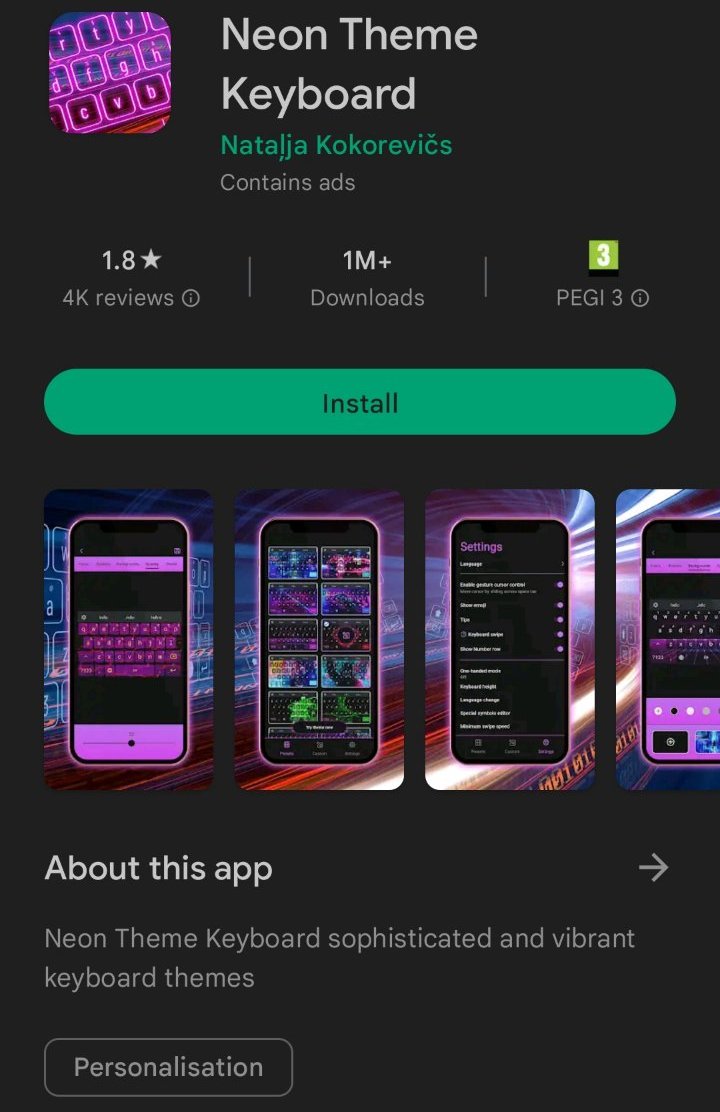
Одна из программ, получившая имя “Neon Theme Keyboard” выделяется среди других, поскольку из Google Play Store ее загрузили более миллиона пользователей, несмотря на негативные отзывы и рейтинг в 1,8 звезды.


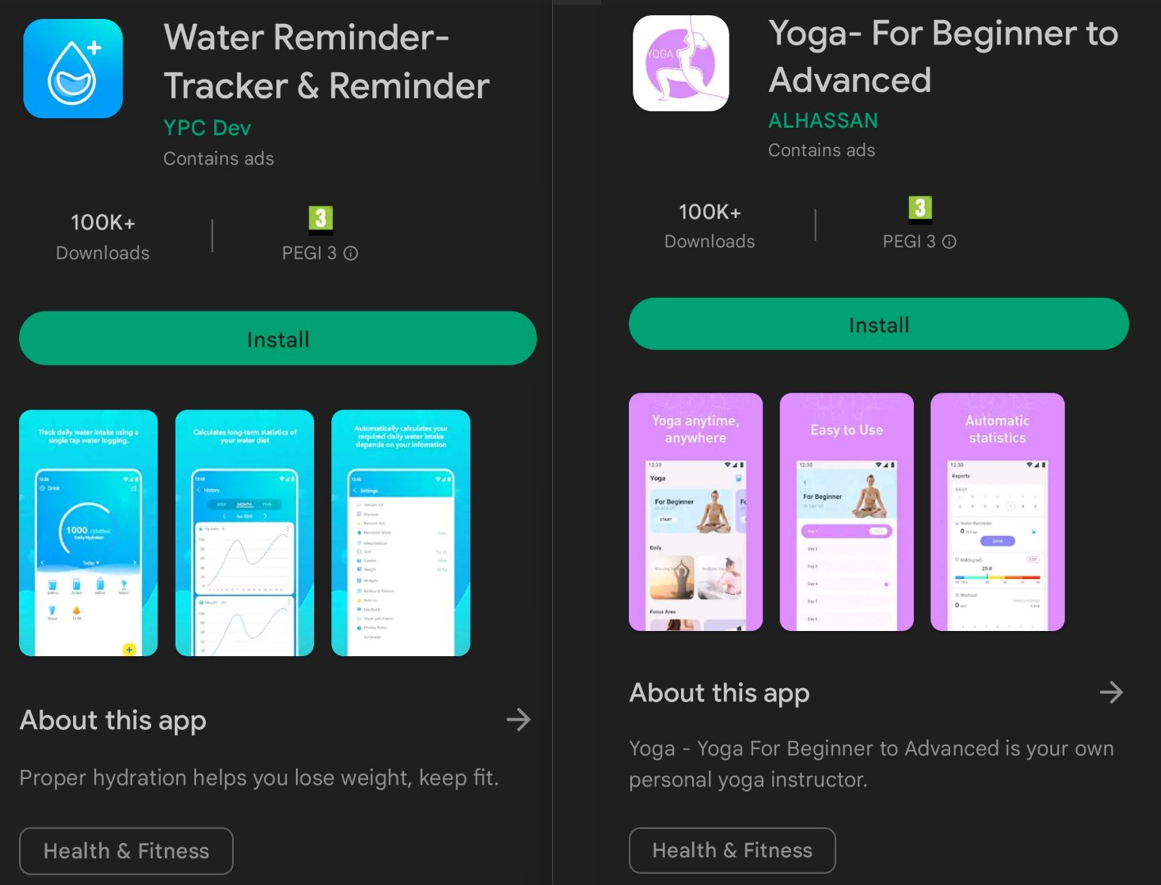
Среди вредоносов нашли и знаменитого «Джокера», который прятался под маской “Water Reminder” и “Yoga – For Beginner to Advanced”. Они до сих пор доступны в Play Store (100 000 и 50 000 загрузок соответственно).


Полный список вредоносных приложений, от которых в случае установки нужно избавиться, выглядит так:

  • Photo Editor: Beauty Filter (gb.artfilter.tenvarnist)
  • Photo Editor: Retouch & Cutout (de.nineergysh.quickarttwo)
  • Photo Editor: Art Filters (gb.painnt.moonlightingnine)
  • Photo Editor - Design Maker (gb.twentynine.redaktoridea)
  • Photo Editor & Background Eraser (de.photoground.twentysixshot)
  • Photo & Exif Editor (de.xnano.photoexifeditornine)
  • Photo Editor - Filters Effects (de.hitopgop.sixtyeightgx)
  • Photo Filters & Effects (de.sixtyonecollice.cameraroll)
  • Photo Editor : Blur Image (de.instgang.fiftyggfife)
  • Photo Editor : Cut, Paste (de.fiftyninecamera.rollredactor)
  • Emoji Keyboard: Stickers & GIF (gb.crazykey.sevenboard)
  • Neon Theme Keyboard (com.neonthemekeyboard.app)
  • Neon Theme - Android Keyboard (com.androidneonkeyboard.app)
  • Cashe Cleaner (com.cachecleanereasytool.app)
  • Fancy Charging (com.fancyanimatedbattery.app)
  • FastCleaner: Cashe Cleaner (com.fastcleanercashecleaner.app)
  • Call Skins - Caller Themes (com.rockskinthemes.app)
  • Funny Caller (com.funnycallercustomtheme.app)
  • CallMe Phone Themes (com.callercallwallpaper.app)
  • InCall: Contact Background (com.mycallcustomcallscrean.app)
  • MyCall - Call Personalization (com.mycallcallpersonalization.app)
  • Caller Theme (com.caller.theme.slow)
  • Caller Theme (com.callertheme.firstref)
  • Funny Wallpapers - Live Screen (com.funnywallpapaerslive.app)
  • 4K Wallpapers Auto Changer (de.andromo.ssfiftylivesixcc)
  • NewScrean: 4D Wallpapers (com.newscrean4dwallpapers.app)
  • Stock Wallpapers & Backgrounds (de.stockeighty.onewallpapers)
  • Notes - reminders and lists (com.notesreminderslists.app)
Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru