


57 опасных расширений для Chrome шпионят за 6 миллионами людей

57 опасных расширений для Chrome шпионят за 6 миллионами людей

57 опасных расширений для Chrome шпионят за 6 миллионами людей

Пока вы спокойно сидели в браузере, кто-то уже мог следить за вашими действиями — буквально через расширения для Google Chrome. Исследователь из Secure Annex Джон Такнер раскопал настоящую свалку подозрительных плагинов: 57 расширений, которые суммарно установили около 6 миллионов человек.

И всё бы ничего, но вот загвоздка: эти расширения невидимки — в магазине Chrome Web Store они не находятся ни через поиск, ни через Google.

Установить можно только по прямой ссылке. Обычно так распространяются внутренние корпоративные тулзы или тестовые версии. Но тут, похоже, схему подхватили злоумышленники и толкают такие плагины через рекламу и сомнительные сайты.

Расширения маскируются под защитников — обещают блокировать рекламу, защищать от вредоносного софта и вообще быть полезными. А на деле:

  • отправляют куки, включая заголовки типа Authorization,
  • отслеживают, какие сайты вы посещаете,
  • могут менять поисковики и подсовывать нужные результаты,
  • вставляют и запускают скрипты прямо на страницах,
  • могут управлять вкладками и запускать эти функции по команде извне.

Да, это уже не просто «рискованные разрешения» — это прямо допуск ко всему.


Такнер начал с одного плагина под названием Fire Shield Extension Protection. Он был подозрительно обфусцирован (то есть запутан для сокрытия логики) и общался с внешним API. Через домен unknow.com (не очень скрытно, кстати) он нашёл ещё десятки расширений, использующих ту же инфраструктуру.

Вот часть «топовых» из списка:

  • Cuponomia – Coupon and Cashback — 700 000 пользователей (публичное).
  • Fire Shield Extension Protection — 300 000 (непубличное).
  • Total Safety for Chrome™ — 300 000 (непубличное).
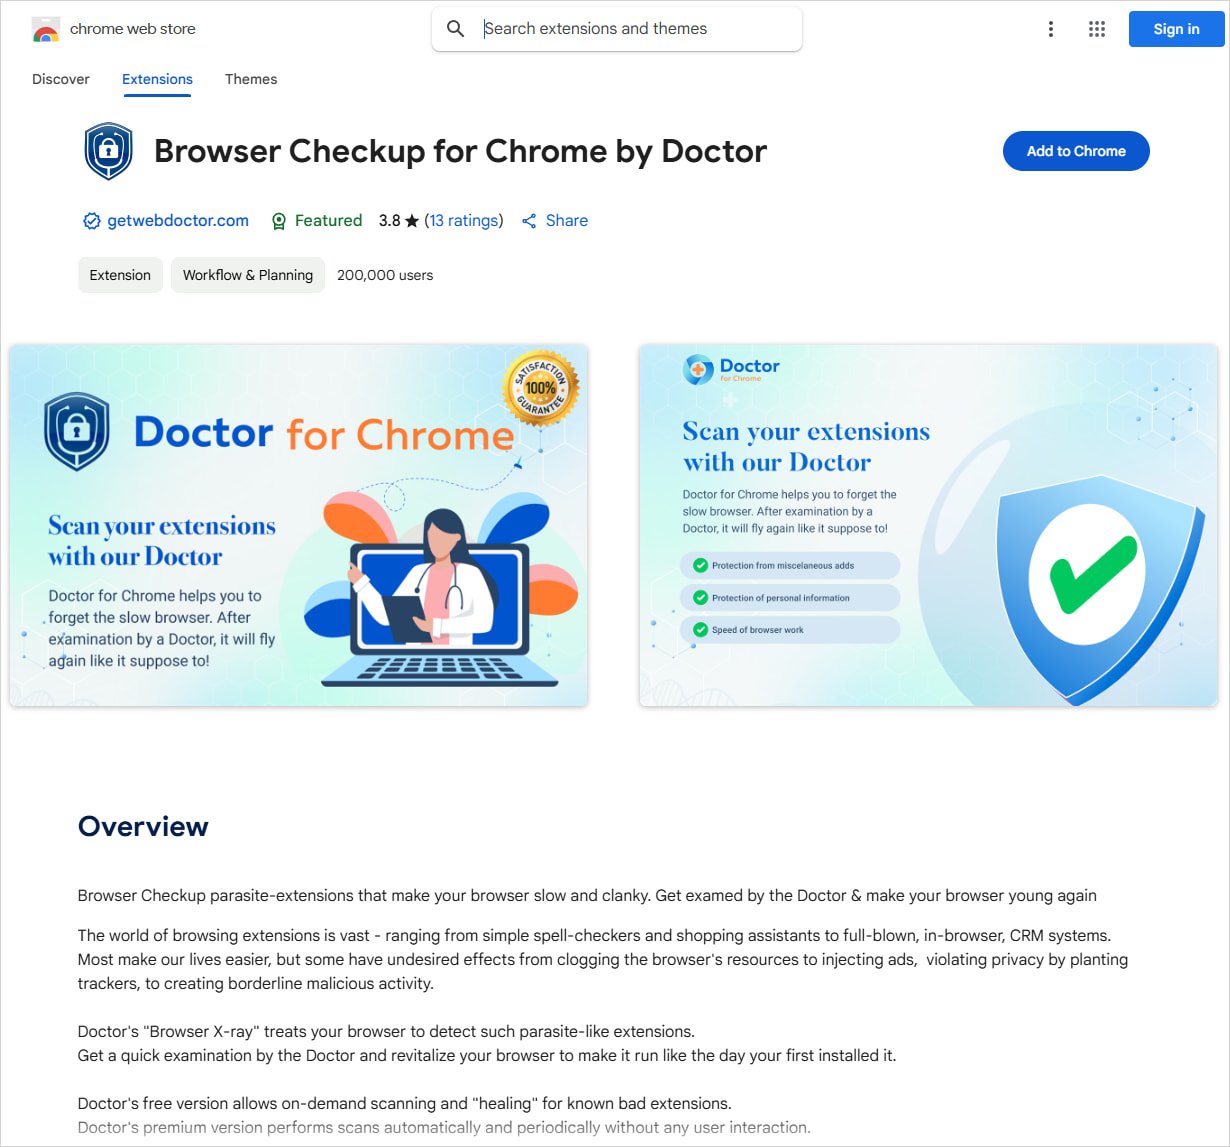
  • Browser WatchDog for Chrome — 200 000 (публичное).
  • Securify for Chrome™ — 200 000 (непубличное).

И это только вершина айсберга.

Если вдруг у вас установлен один из этих плагинов — удаляйте немедленно. А чтобы уж наверняка — смените пароли на своих аккаунтах. Google уже в курсе и расследует ситуацию, а некоторые плагины уже начали удалять из Web Store.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru