



Новый вредоносный Linux-фреймворк устанавливает руткиты в систему

Новый вредоносный Linux-фреймворк устанавливает руткиты в систему

Новый вредоносный Linux-фреймворк устанавливает руткиты в систему

Новая вредоносная программа для Linux, ранее не встречавшаяся экспертам, уже получила статус «швейцарского армейского ножа» за модульную архитектуру и возможность устанавливать руткиты в систему.

Специалисты компании Intezer назвали киберугрозу Lightning Framework. Вредонос буквально напичкан разнообразными функциями, что делает его одним из самых сложных фреймворков, разработанных для атак на системы Linux.

«У зловреда есть как пассивные, так и активные функциональные возможности для связи с операторами. Например, он может открыть SSH на зараженной машине. Конфигурация командного центра (C2) отличается полиморфностью и гибкостью», — объясняет Райан Робинсон из Intezer.

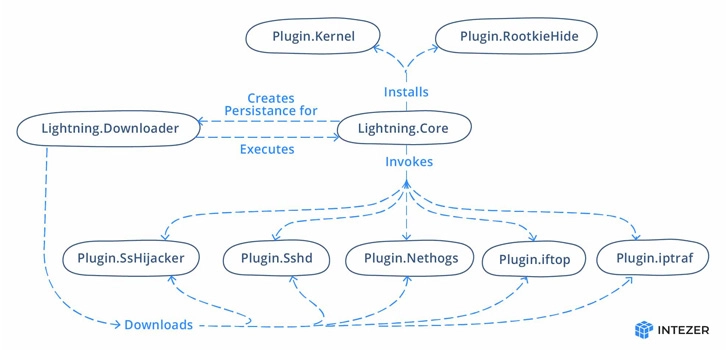
В основе нового вредоносного фреймворка лежат загрузчик “kbioset” и ключевой модуль “kkdmflush”. Первый разработан для скачивания с удаленного сервера как минимум семи различных плагинов. Помимо этого, даунлоадер отвечает за укрепление в системе главного модуля.


Далее в дело вступает сам главный модуль: устанавливает соединение с C2-сервером и получает команды, которые необходимы для запуска плагинов. Параллельно он пытается скрыть присутствие вредоноса в системе.

Ряд команд, которые отправляет сервер, позволяют зловреду снимать цифровой отпечаток устройства, запускать шелл-команды, загружать файлы на сервер, записывать произвольные данные в файл и даже обновлять или удалять вредоносную нагрузку с компьютера.

Автоматическую загрузку при старте системы Lightning Framework обеспечивает скрипт инициализации.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru