



Дыра в Netwrix Auditor позволяет скомпрометировать домен Active Directory

Дыра в Netwrix Auditor позволяет скомпрометировать домен Active Directory

Дыра в Netwrix Auditor позволяет скомпрометировать домен Active Directory

В приложении Netwrix Auditor нашли уязвимость, которая в случае успешной эксплуатации способна привести к выполнению произвольного кода на затронутых устройствах. Патч уже готов, поэтому организациям стоит просто установить актуальную версию.

Компания Bishop Fox опубликовала уведомление о проблеме в безопасности, где эксперты объясняют степень риска:

«Поскольку затронутая служба обычно выполняется с расширенными правами в среде Active Directory, условный атакующий может скомпрометировать домен Active Directory с помощью соответствующего эксплойта».

Софт Auditor от компании Netwrix позволяет компаниям собирать общее представление о своем ИТ-окружении, включая Active Directory, Exchange, файловые серверы, SharePoint, VMware и другие системы. Вся необходимая информация собирается в единой консоли.

По данным Netwrix, Auditor насчитывает более 11 500 клиентов более чем из 100 стран. Среди них, например, Airbus, Virgin, King's College Hospital и Credissimo.

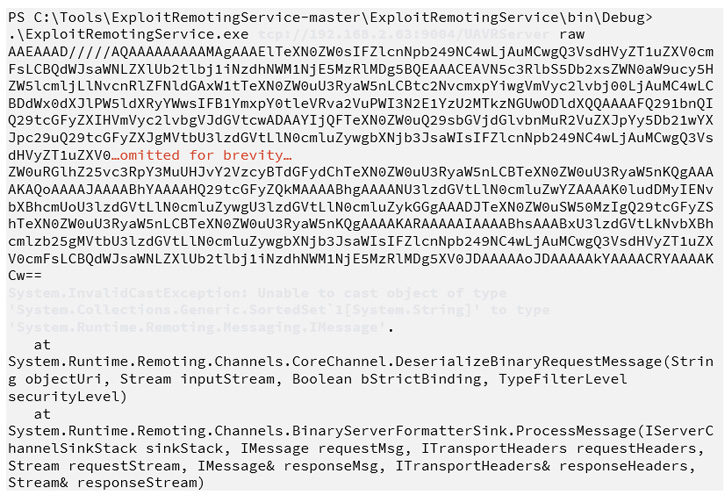
Уязвимость, затрагивающая все поддерживаемые версии софта до 10.5, относится к классу небезопасной десериализации объекта. Основная причина наличия бреши кроется в незащищенной удаленной службе .NET, доступной по порту 9004 на сервере Netwrix. Баг позволяет атакующему выполнить произвольные команды на сервере.

«Поскольку команда выполняется с правами NT AUTHORITY\SYSTEM, эксплуатация уязвимости позволяет злоумышленнику полностью скомпрометировать сервер Netwrix», — пишет Джордан Паркин из Bishop Fox.


Организациям рекомендуют обновить версию Auditor до 10.5, которая вышла 6 июня.

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru