



Авторы AstraLocker свернули операции, выпустили дешифраторы

Авторы AstraLocker свернули операции, выпустили дешифраторы

Авторы AstraLocker свернули операции, выпустили дешифраторы

Группировка, стоящая за атаками шифровальщика AstraLocker, объявила о прекращении вымогательской деятельности. Теперь киберпреступники хотят переключиться на криптоджекинг.

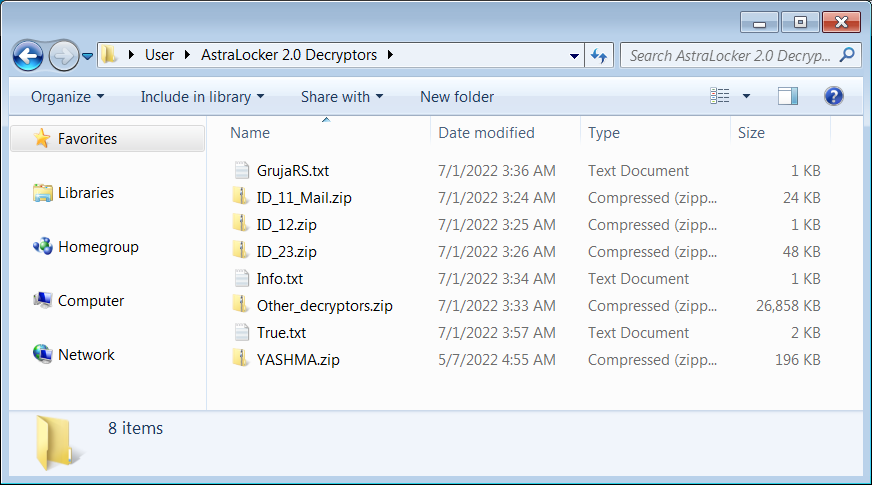
Более того, операторы AstraLocker даже загрузили на VirusTotal ZIP-архив с дешифраторами, которые помогут вернуть пострадавшие файлы в прежнее состояние. Специалисты BleepingComputer проанализировали архив и подтвердили подлинность инструментов для расшифровки.


«Это было весело, но всё веселье когда-нибудь подходит к концу. Я сворачиваю операцию, дешифраторы в архиве, чистые. Я ещё вернусь», — объясняет своё решение один из авторов AstraLocker.

Причину прекращения атак злоумышленник не раскрыл, однако есть мнение, что кампании AstraLocker могли привлечь внимание правоохранительных органов. Такое уже встречалось раньше, стоит вспомнить пример того же BlackMatter, операторы которого вышли из игры благодаря давлению правоохранителей.


Над универсальным дешифратором в настоящее время работают специалисты Emsisoft, в скором времени он будет доступен всем пострадавшим от программы-вымогателя.

Атаки AstraLocker, к слову, примечательны необычным методом шифрования устройств жертв. Как отметили исследователи из ReversingLabs, вместо компрометации девайсов злоумышленники разворачивали пейлоад непосредственно из вложений в письмах, используя вредоносные документы Microsoft Word.

Перед шифрованием вредонос всегда проверял, запущен ли он в виртуальной машине, а также завершал процессы антивирусов и препятствовал созданию резервных копий.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru