



На основе С-Терра VPN появилось новое решение для контроля сетевого доступа

На основе С-Терра VPN появилось новое решение для контроля сетевого доступа

На основе С-Терра VPN появилось новое решение для контроля сетевого доступа

На рынке появилось новое решение, которое поможет компаниям организовывать контролируемое защищённое подключение удалённых пользователей к корпоративной сети. Разработчики — «С-Терра СиЭсПи» и «ИТ-Экспертиза».

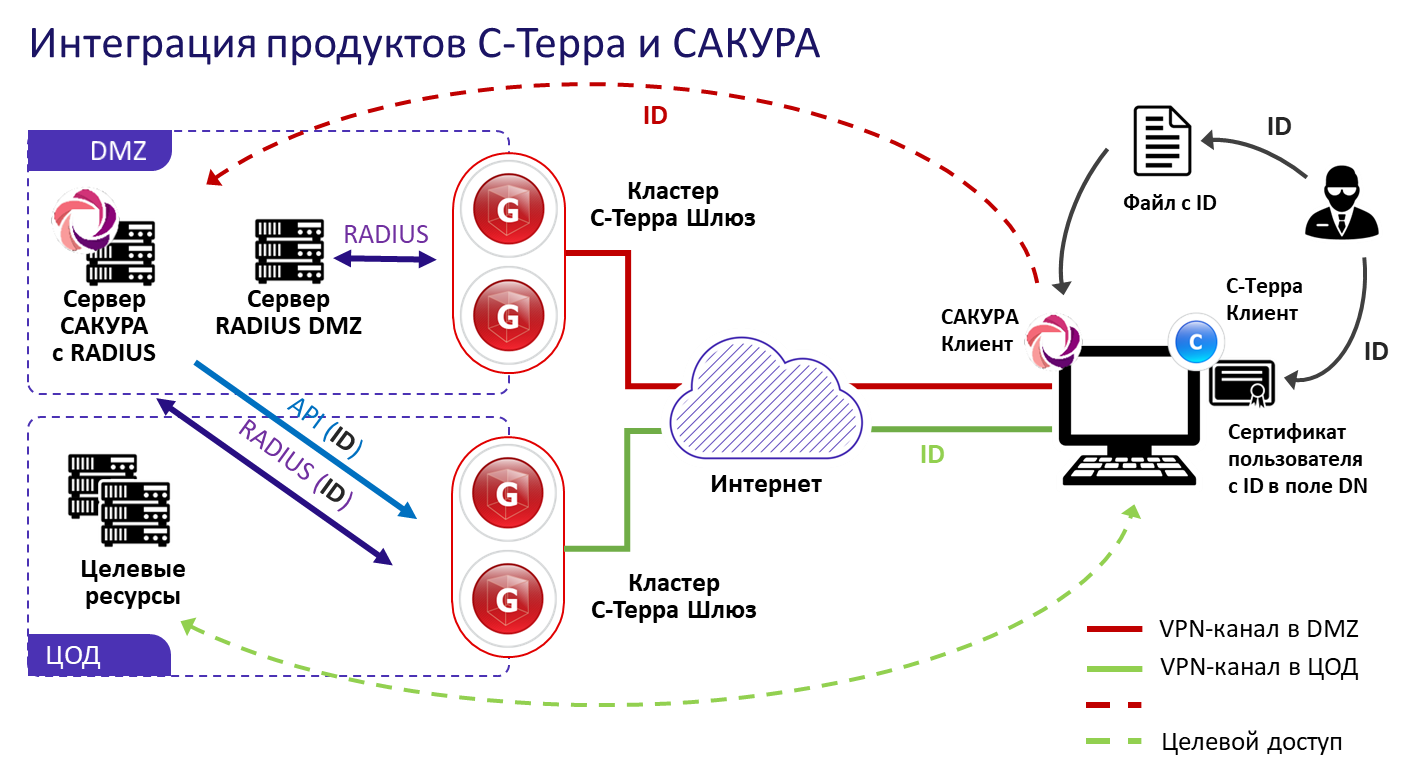
Решение, в основу которого легко сочетание VPN-продуктов «С-Терра СиЭсПи» и ИБ-комплекса САКУРА, способно организовать защищённый удалённый доступ с проверкой политики безопасности рабочих станций пользователей. Новая разработка реализует концепцию контроля сетевого доступа (NAC).

Как отмечают разработчики, интеграция продуктов С-Терра VPN и комплекса САКУРА позволит разрешать доступ к важной внутренней информации только с проверенных устройств. Также с помощью нового решения организации смогут оперативно реагировать на киберинциденты и проблемы в безопасности.

При этом рабочее место пользователя будет проходить проверку, по результатам которой доступ к ресурсам может быть заблокирован или возобновлён. Каждому рабочему месту присваивается уровень доверия, он может быть полным, ограниченным или категорически не соответствовать политикам.

Подчёркивается, что в новом решении сохранены все преимущества VPN-клиентов — С-Терра Клиент / С-Терра Клиент А, например интеграция с Active Directory через механизм xAuth и 2FA.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru