



Всем пользователям Firefox дефолтно включат защиту Total Cookie Protection

Всем пользователям Firefox дефолтно включат защиту Total Cookie Protection

Всем пользователям Firefox дефолтно включат защиту Total Cookie Protection

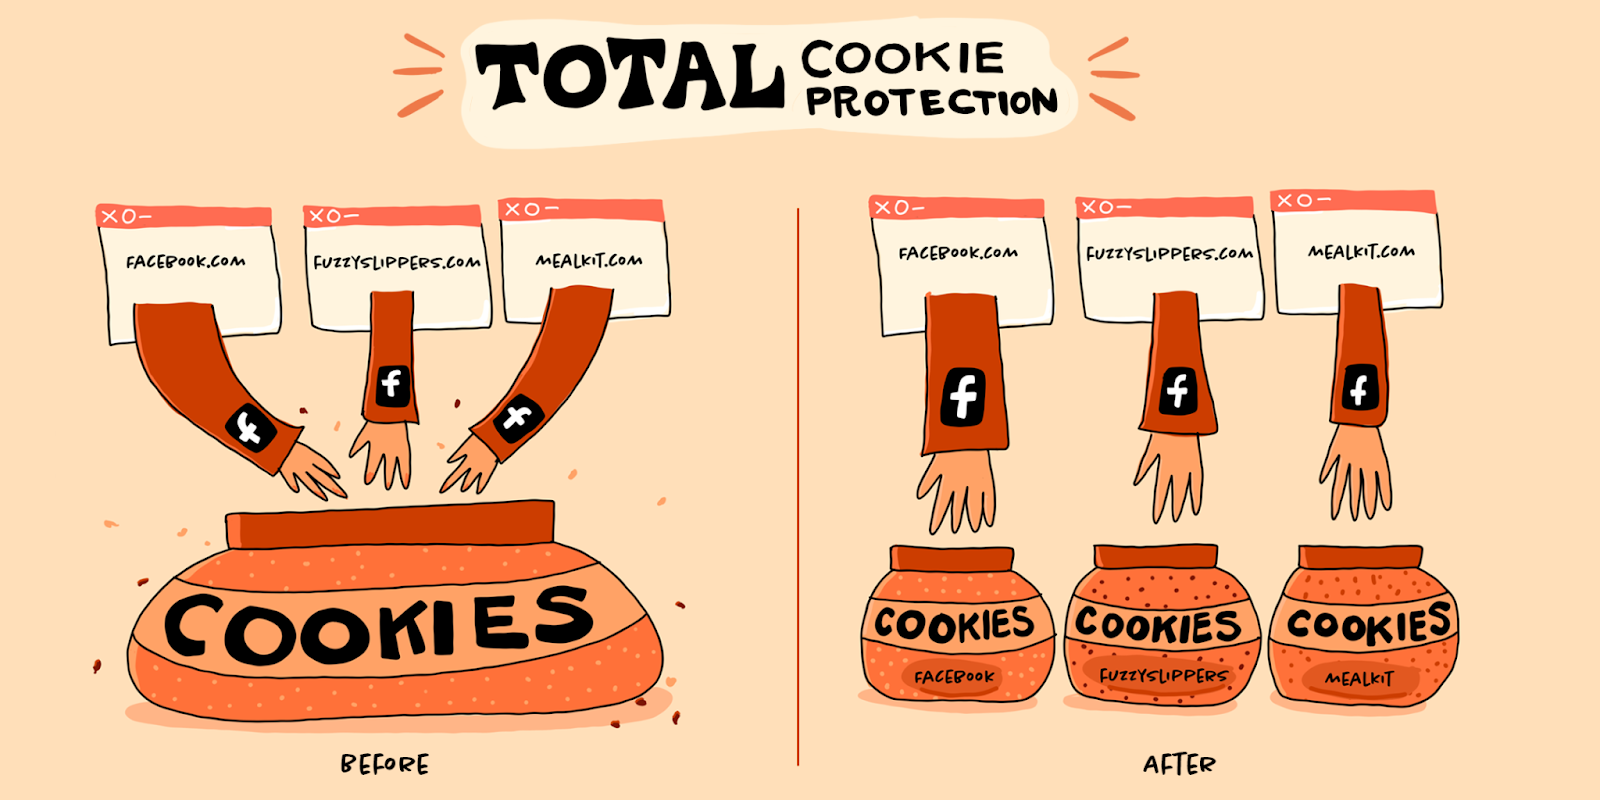
Вчера, 14 июня, компания Mozilla начала централизованно менять настройки приватности десктопных Firefox по всей пользовательской базе. Функциональность Total Cookie Protection (TCP), ранее доступная только в режиме строгой защиты от трекинга и при просмотре сайтов «инкогнито», будет теперь включена в браузере по умолчанию.

Механизм TCP создает отдельное, изолированное хранилище для куки каждого сайта, на который заходит пользователь. Доступ к содержимому файла может получить только его источник; таким образом, отслеживание перемещений пользователя и его поведения на других сайтах становится невозможным.


Возможность межсайтовой передачи куки оставлена лишь для сервисов, не связанных с трекингом, — например, для систем единого входа. Информация о блокировке и разрешении отслеживания отображается в меню, выпадающем при клике по значку щита в адресной строке браузера. При изменении настроек вручную Firefox сохраняет предпочтения в течение 30 дней.

По данным Mozilla, ее браузером в настоящее время активно пользуются более 200 млн обитателей всемирной паутины. Идею оградить их от трекинга, которым зачастую злоупотребляют не только рекламодатели, в компании начали разрабатывать лет десять назад.

В 2015 году в Firefox появилась опция Tracking Protection, которую можно было включить, перейдя в режим приватного просмотра. Впоследствии эта защита стала дефолтной; ее также переименовали в Enhanced Tracking Protection (ETP) и расширили, добавив возможность автоматической блокировки сторонних куки.

Концепция полной защиты от межсайтовой слежки через куки (TCP) была впервые реализована в десктопном Firefox 86 — как дополнение к ETP, осуществляющей блокировку трекеров на основе обновляемого списка злостных нарушителей приватности. С этого года возможности TCP доступны также пользователям Android-устройств и iPhone.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru