



Всем пользователям Firefox дефолтно включат защиту Total Cookie Protection

Всем пользователям Firefox дефолтно включат защиту Total Cookie Protection

Всем пользователям Firefox дефолтно включат защиту Total Cookie Protection

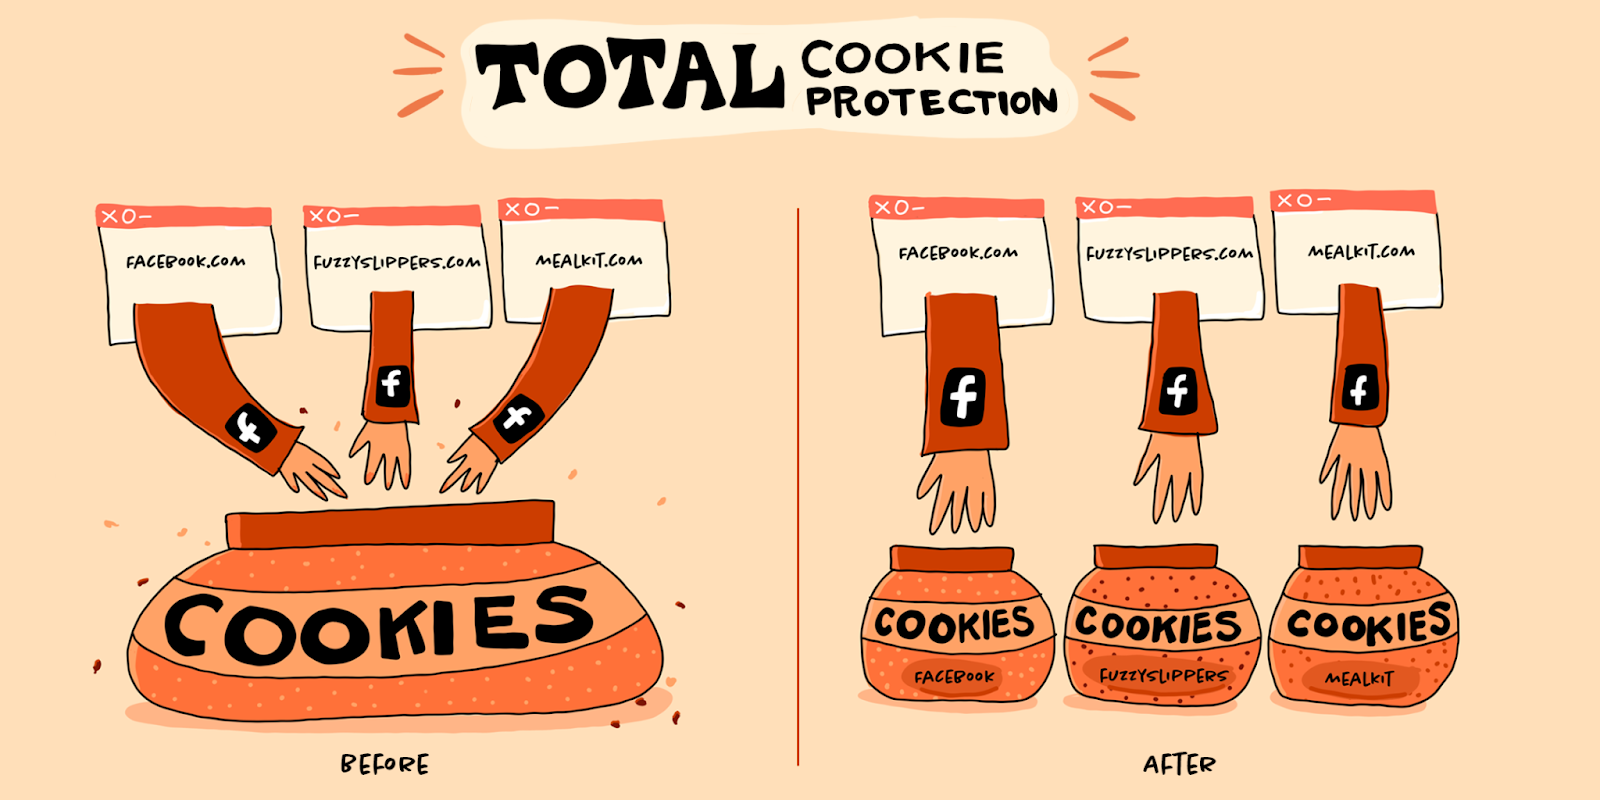
Вчера, 14 июня, компания Mozilla начала централизованно менять настройки приватности десктопных Firefox по всей пользовательской базе. Функциональность Total Cookie Protection (TCP), ранее доступная только в режиме строгой защиты от трекинга и при просмотре сайтов «инкогнито», будет теперь включена в браузере по умолчанию.

Механизм TCP создает отдельное, изолированное хранилище для куки каждого сайта, на который заходит пользователь. Доступ к содержимому файла может получить только его источник; таким образом, отслеживание перемещений пользователя и его поведения на других сайтах становится невозможным.


Возможность межсайтовой передачи куки оставлена лишь для сервисов, не связанных с трекингом, — например, для систем единого входа. Информация о блокировке и разрешении отслеживания отображается в меню, выпадающем при клике по значку щита в адресной строке браузера. При изменении настроек вручную Firefox сохраняет предпочтения в течение 30 дней.

По данным Mozilla, ее браузером в настоящее время активно пользуются более 200 млн обитателей всемирной паутины. Идею оградить их от трекинга, которым зачастую злоупотребляют не только рекламодатели, в компании начали разрабатывать лет десять назад.

В 2015 году в Firefox появилась опция Tracking Protection, которую можно было включить, перейдя в режим приватного просмотра. Впоследствии эта защита стала дефолтной; ее также переименовали в Enhanced Tracking Protection (ETP) и расширили, добавив возможность автоматической блокировки сторонних куки.

Концепция полной защиты от межсайтовой слежки через куки (TCP) была впервые реализована в десктопном Firefox 86 — как дополнение к ETP, осуществляющей блокировку трекеров на основе обновляемого списка злостных нарушителей приватности. С этого года возможности TCP доступны также пользователям Android-устройств и iPhone.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru