



Шифровальщик Black Basta портирован на Linux, атакует VMware ESXi

Шифровальщик Black Basta портирован на Linux, атакует VMware ESXi

Шифровальщик Black Basta портирован на Linux, атакует VMware ESXi

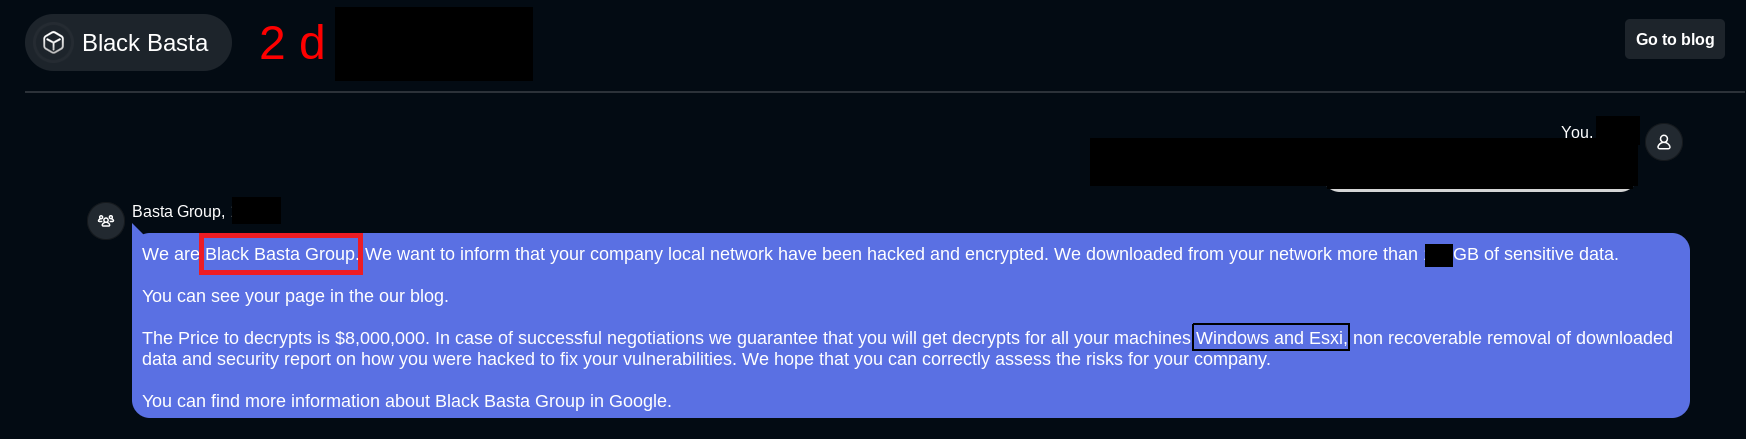
Создатели шифровальщика Black Basta добавили ему *nix-компонент. Вредоносные ELF-бинарники уже замечены в атаках на корпоративные серверы VMware ESXi.

Анализ образца, проведенный в Uptycs, показал, что Linux-версия Black Basta нацелена на шифрование файлов виртуальных машин и с этой целью ищет в зараженной системе папку /vmfs/volumes. Получить полный доступ к таким файлам зловреду помогает утилита chmod; чтобы ускорить шифрование, используется многопоточный режим.

Способ преобразования файлов остался прежним — содержимое шифруется по алгоритму ChaCha20, к итогу добавляется расширение .basta. В каждой папке с зашифрованными файлами создается readme.txt с запиской о выкупе и ссылкой на чат в сети Tor для связи с вымогателями.


Уровень детектирования Linux-версии Black Basta пока невысок: по состоянию на 9 июня ее распознают лишь 12 из 59 антивирусов из коллекции VirusTotal. Поскольку инициаторы ESXi-кампании не сменили ссылку на чат и расширение, добавляемое с файлам, эксперты предположили, что атаки проводят те же злоумышленники, которые ранее атаковали Windows-системы.

«Ресурсов на серверах значительно больше, чем в обычных системах, поэтому шифровальщики там работают намного быстрее, — отметил эксперт Uptycs Сиддхарт Шарма (Siddharth Sharma) в комментарии для Dark Reading. — Владельцам частных облаков на базе VMware ESXi и тем, кто использует ESXi-хосты для хранения данных и других производственных нужд, следует тщательно мониторить механизмы доступа к папкам с чувствительной информацией в системах и на серверах».

Серверы ESXi — привлекательная мишень для вымогателей, атакующих организации: взлом таких систем позволяет зашифровать все ВМ в корпоративной сети с помощью единственной команды. За последний год шифратор для VMware ESXi обрели REvil, AvosLocker, RansomEXX и даже Conti, заточенный под Windows. В прошлом месяце также появился специализированный зловред — Cheers.

Подпишитесь на новости

Российские браузеры набирают аудиторию на фоне проблем с сертификатами

Российские пользователи активнее осваивают отечественные приложения для доступа к интернету. В августе месячная аудитория приложения «Яндекс — с Алисой AI» выросла на 31% год к году. У Google Chrome показатель снизился на 3%, у Opera — на 19%.

По данным «Коммерсанта», в начале августа «Яндекс Браузер» также возглавил рейтинг скачиваний в российском Google Play.

Однако рост на 31% относится именно к приложению «Яндекс — с Алисой AI»: смешивать показатели двух продуктов не стоит.

Одной из причин перемен участники рынка называют проблемы с сертификатами безопасности. После перехода российских банков и корпораций на национальные сертификаты Минцифры и ГОСТ TLS зарубежные браузеры могут испытывать сложности с доступом к их сервисам.

Отечественные решения с поддержкой этих технологий избавляют пользователя от дополнительной настройки. Для обычного человека выбор прост: установить приложение и открыть сайт банка проще, чем разбираться, какие сертификаты нужно добавить в систему. Особенно когда задача — банально оплатить счёт.

Владельцы устройств Apple, по данным издания, чаще выбирают другой путь: переключаются на другое устройство или открывают мобильное приложение банка.

Получается, конкуренция браузеров всё сильнее зависит от совместимости с привычными сервисами. Красивый интерфейс — хорошо, но возможность зайти в интернет-банк без технического квеста оказывается убедительнее.

RSS: Новости на портале Anti-Malware.ru