



Microsoft нашла критические баги в предустановленных Android-приложениях

Microsoft нашла критические баги в предустановленных Android-приложениях

Microsoft нашла критические баги в предустановленных Android-приложениях

Специалисты Microsoft нашли четыре опасные уязвимости во фреймворке, который используется в предустановленных приложениях для Android. В общей сумме такие приложения можно найти на миллионах мобильных устройств, поэтому баги могут стать массовой проблемой.

Хорошая новость заключается в том, что израильский разработчик MCE Systems уже устранил выявленные проблемы в безопасности. Если же ими воспользуется условный атакующий, он сможет получить высокие права в системе и в теории добраться до конфиденциальной информации.

«Как известно, ряд предустановленных в системе Android приложений нельзя полностью удалить без root-доступа. Таким образом, часть уязвимого софта пользователь может лишь отключить», — пишет команда исследователей из Microsoft 365 Defender.

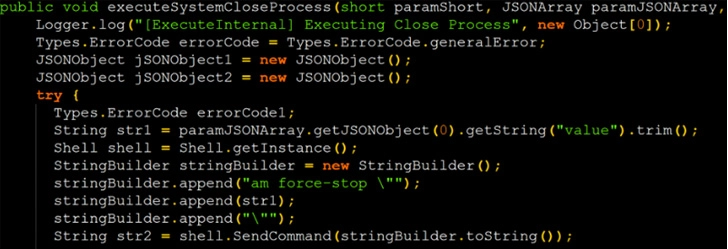
Бреши получили следующие идентификаторы: CVE-2021-42598, CVE-2021-42599, CVE-2021-42600 и CVE-2021-42601. По шкале CVSS их опасность оценивается от 7,0 до 8,9 балла. Код демонстрационного эксплойта (proof-of-concept, PoC), показывающий инъекцию команды, выглядит так:


Microsoft решила не раскрывать полный список затронутых приложений, однако известно, что у проблемного фреймворка есть масса возможностей в системе: доступ к аудио, камере, питанию, геолокации, хранилищу и т. п.

Среди крупных софтовых проектов, использующих этот фреймворк, исследователи отметили такие:

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru