



Кейлогер Snake распространяется через PDF-файлы, в которые вшит DOCX

Кейлогер Snake распространяется через PDF-файлы, в которые вшит DOCX

Кейлогер Snake распространяется через PDF-файлы, в которые вшит DOCX

Исследователи наткнулись на кампанию киберпреступников, в которой используются вложения в формате PDF для установки в систему жертвы кейлогера Snake. Как отметили специалисты, PDF-вложения в сравнении с DOCX или XLS используются достаточно редко.

Скорее всего, выбранный формат связан с тем, что люди постепенно привыкают к мысли о реальной опасности бездумного открытия файлов Microsoft Office. В связи с этим злоумышленники могут рассчитывать на то, что PDF вызовет больше доверия.

В отчёте компании HP Wolf Security исследователи приводят пример использования PDF для передачи документов с вредоносными макросами. Цель таких документов — установить на устройство пользователя вредоносную программу, похищающую важные данные.

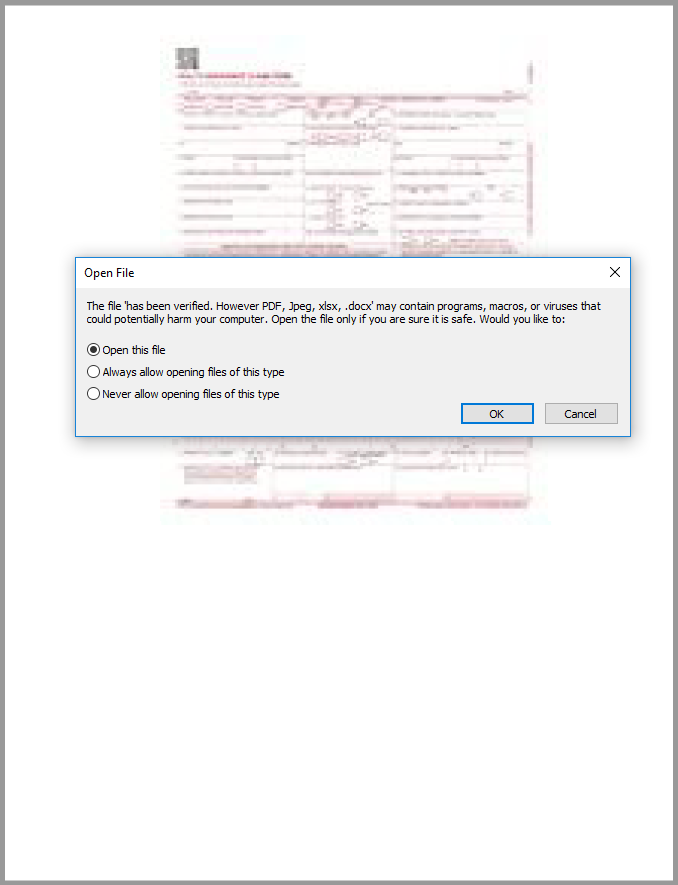
В HP Wolf Security отметили, что упомянутые PDF доставляются письмом с темой "Remittance Invoice", а в теле написано о том, что получателю полагаются какие-то выплаты. При открытии PDF Adobe Reader предлагает пользователю запустить DOCX-файл, зашитый внутрь изначального документа.

Уже на этом этапе опытный получатель должен заподозрить неладное — это нетипичное поведение для PDF-документов. Тем не менее преступники постарались предусмотреть это и назвали встроенный файл "has been verified", поэтому пользователю выводилось сообщение «Файл подтверждён».

Такой подход рассчитан на следующее: потенциальная жертва посчитает, что Adobe подтвердил подлинность и безобидность встроенного файла.


Само собой, во встроенном DOCX-файле присутствуют вредоносные макросы, которые загрузят на компьютер пользователя другой файл — в формате RTF. Как выяснили эксперты, атакующие используют старую уязвимость в Microsoft Equation Editor для запуска произвольного кода (CVE-2017-11882). Эту брешь устранили аж в ноябре 2017 года.

На заключительном этапе атаки в систему жертвы загружается модульный кейлогер Snake, собирающий и отправляющий операторам конфиденциальные данные жертвы.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru