



Кейлогер Snake распространяется через PDF-файлы, в которые вшит DOCX

Кейлогер Snake распространяется через PDF-файлы, в которые вшит DOCX

Кейлогер Snake распространяется через PDF-файлы, в которые вшит DOCX

Исследователи наткнулись на кампанию киберпреступников, в которой используются вложения в формате PDF для установки в систему жертвы кейлогера Snake. Как отметили специалисты, PDF-вложения в сравнении с DOCX или XLS используются достаточно редко.

Скорее всего, выбранный формат связан с тем, что люди постепенно привыкают к мысли о реальной опасности бездумного открытия файлов Microsoft Office. В связи с этим злоумышленники могут рассчитывать на то, что PDF вызовет больше доверия.

В отчёте компании HP Wolf Security исследователи приводят пример использования PDF для передачи документов с вредоносными макросами. Цель таких документов — установить на устройство пользователя вредоносную программу, похищающую важные данные.

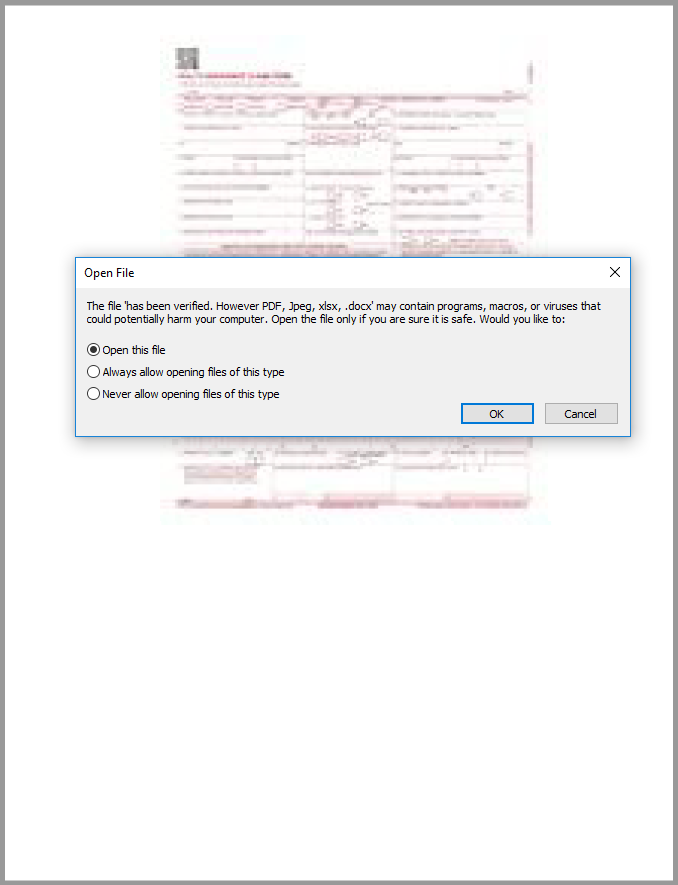
В HP Wolf Security отметили, что упомянутые PDF доставляются письмом с темой "Remittance Invoice", а в теле написано о том, что получателю полагаются какие-то выплаты. При открытии PDF Adobe Reader предлагает пользователю запустить DOCX-файл, зашитый внутрь изначального документа.

Уже на этом этапе опытный получатель должен заподозрить неладное — это нетипичное поведение для PDF-документов. Тем не менее преступники постарались предусмотреть это и назвали встроенный файл "has been verified", поэтому пользователю выводилось сообщение «Файл подтверждён».

Такой подход рассчитан на следующее: потенциальная жертва посчитает, что Adobe подтвердил подлинность и безобидность встроенного файла.


Само собой, во встроенном DOCX-файле присутствуют вредоносные макросы, которые загрузят на компьютер пользователя другой файл — в формате RTF. Как выяснили эксперты, атакующие используют старую уязвимость в Microsoft Equation Editor для запуска произвольного кода (CVE-2017-11882). Эту брешь устранили аж в ноябре 2017 года.

На заключительном этапе атаки в систему жертвы загружается модульный кейлогер Snake, собирающий и отправляющий операторам конфиденциальные данные жертвы.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru