



Кейлогер Snake распространяется через PDF-файлы, в которые вшит DOCX

Кейлогер Snake распространяется через PDF-файлы, в которые вшит DOCX

Кейлогер Snake распространяется через PDF-файлы, в которые вшит DOCX

Исследователи наткнулись на кампанию киберпреступников, в которой используются вложения в формате PDF для установки в систему жертвы кейлогера Snake. Как отметили специалисты, PDF-вложения в сравнении с DOCX или XLS используются достаточно редко.

Скорее всего, выбранный формат связан с тем, что люди постепенно привыкают к мысли о реальной опасности бездумного открытия файлов Microsoft Office. В связи с этим злоумышленники могут рассчитывать на то, что PDF вызовет больше доверия.

В отчёте компании HP Wolf Security исследователи приводят пример использования PDF для передачи документов с вредоносными макросами. Цель таких документов — установить на устройство пользователя вредоносную программу, похищающую важные данные.

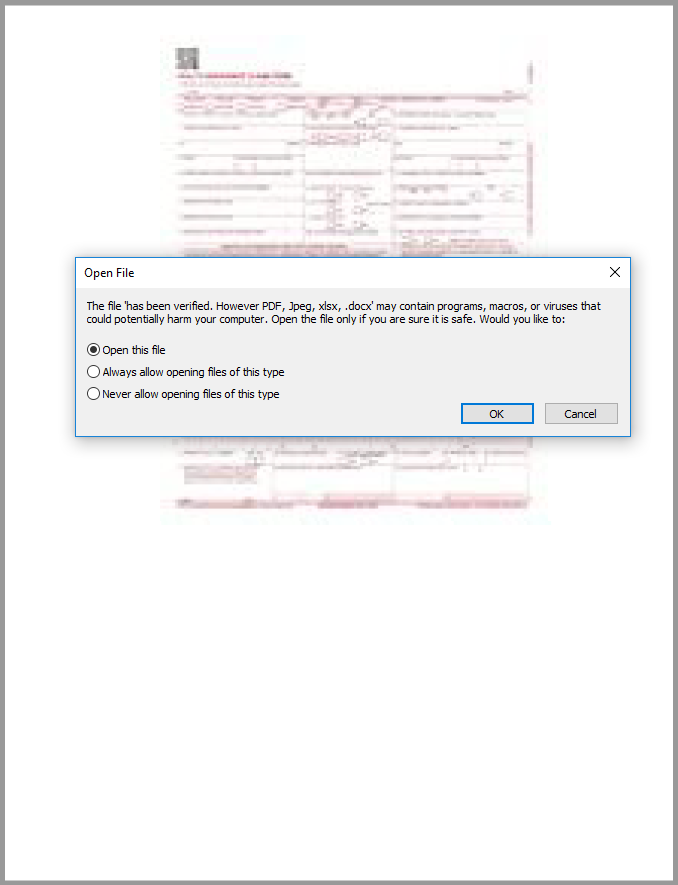
В HP Wolf Security отметили, что упомянутые PDF доставляются письмом с темой "Remittance Invoice", а в теле написано о том, что получателю полагаются какие-то выплаты. При открытии PDF Adobe Reader предлагает пользователю запустить DOCX-файл, зашитый внутрь изначального документа.

Уже на этом этапе опытный получатель должен заподозрить неладное — это нетипичное поведение для PDF-документов. Тем не менее преступники постарались предусмотреть это и назвали встроенный файл "has been verified", поэтому пользователю выводилось сообщение «Файл подтверждён».

Такой подход рассчитан на следующее: потенциальная жертва посчитает, что Adobe подтвердил подлинность и безобидность встроенного файла.


Само собой, во встроенном DOCX-файле присутствуют вредоносные макросы, которые загрузят на компьютер пользователя другой файл — в формате RTF. Как выяснили эксперты, атакующие используют старую уязвимость в Microsoft Equation Editor для запуска произвольного кода (CVE-2017-11882). Эту брешь устранили аж в ноябре 2017 года.

На заключительном этапе атаки в систему жертвы загружается модульный кейлогер Snake, собирающий и отправляющий операторам конфиденциальные данные жертвы.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru