


Мошенники используют ИИ для подделки фото ДТП с целью получения страховки

Мошенники используют ИИ для подделки фото ДТП с целью получения страховки

Мошенники используют ИИ для подделки фото ДТП с целью получения страховки

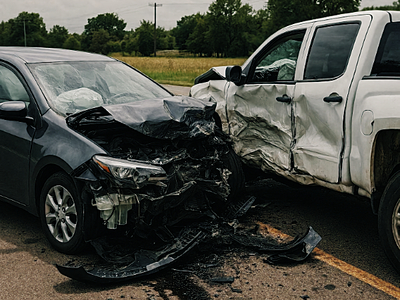
Киберполиция Санкт-Петербурга и Ленобласти со ссылкой на данные Росгосстраха предупреждает о появлении в рунете мошеннических сервисов по ИИ-генерации фото разбитых машин для получения выплат по ОСАГО и КАСКО.

Российские страховщики предлагают автомобилистам самостоятельно фиксировать ущерб от ДТП и подавать такие данные через интернет. Следящие за повесткой дня злоумышленники не могли упустить лишний шанс для обогащения, хотя их расценки пока либеральны.

Киберкопы северной столицы опубликовали рекомендации по добросовестному сбору доказательств страхового случая:

  • снимать ДТП с разных позиций и при хорошем освещении;
  • фотографировать не только повреждения, но также окружение (дорожные знаки, позиции автомашин);
  • лучше сделать видео, его сложнее сфальсифицировать;
  • в отснятых материалах должны присутствовать время, место, ФИО свидетелей ДТП и номера авто, засветившихся на месте происшествия;
  • оригиналы фото- и видеосъемки следует сохранить, а копии пересылать лишь через сервис страховой компании, левые предложения в соцсетях для этого не годятся.

Страховым компаниям как потенциальным жертвам подлога советуют тщательно проверять метаданные фото, запрашивать съемку с разных ракурсов, использовать средства детектирования фейков и целостности присланных файлов, а также обучать клиентов правилам фиксации ДТП и подачи заявлений.

При появлении подозрений на обман следует запустить проверку с привлечением правоохранительных органов. Что касается мошеннических фейков, российские ученые уже более двух лет ратуют за маркировку контента, создаваемого с помощью ИИ.

Ограничить использование ИИ-технологий также призывают российские парламентарии — в связи с рисками, которые усилиями экспертов осознали не только в России, но и за рубежом. Тем не менее, международному сообществу пока не удалось добиться консенсуса по вопросам урегулирования ИИ.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru