



В Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer

В Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer

В Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer

Более 200 приложений для Android, замаскированных под фоторедакторы, фитнес-трекеры, игры-головоломки и тому подобный софт, распространяют шпионскую программу под именем Facestealer. Задача вредоноса — достать учётные данные жертвы и другую важную информацию.

Как объясняют исследователи из Trend Micro в отчёте, Facestealer схож по функциональности с другим известным Android-трояном — Joker. Кстати, «Джокер» на прошлой неделе снова прокрался в Google Play Store под видом PDF-сканера.

У Facestealer и Joker общая черта заключается в большом количестве вариантов: оба зловреда часто меняют свой код и таким образом плодят семплы. С момента обнаружения Facestealer шпионская программа постоянно норовит попасть в Google Play Store. Больше всего вредонос интересуется учётными данными от Facebook-аккаунтов пользователей.

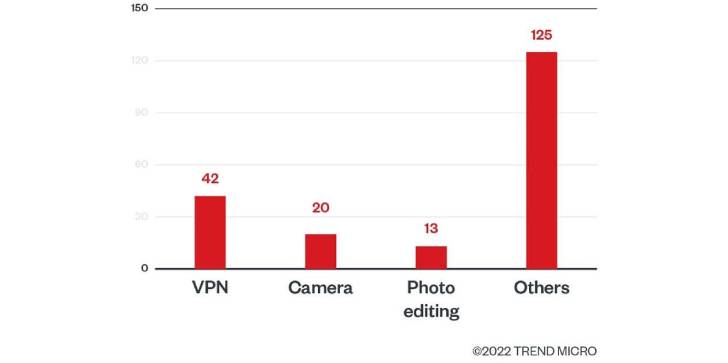
Из 200 обнаруженных приложений 42 оказались VPN-сервисами, 20 — софтом для камеры, 13 — фоторедакторами. Помимо логинов и паролей, Facestealer пытается украсть файлы cookies и персональные данные, указанные в аккаунтах.

Также специалисты Trend Micro обнаружили 40 вредоносных приложений, ориентированных на интересующихся цифровой валютой пользователей. Они подписывают жертву на платные сервисы, а также вставляют навязчивую рекламу.


Кроме того, можно упомянуть исследование NortonLifeLock и Бостонского университета, в котором аналитики представили интересную статистику: потенциально опасные Android-приложения установили более 11,7 млн пользователей в период с 2019 по 2020 год.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru