



Привереда Onyx не любит большие файлы — он их не шифрует, а портит

Привереда Onyx не любит большие файлы — он их не шифрует, а портит

Привереда Onyx не любит большие файлы — он их не шифрует, а портит

Жертвам нового шифровальщика для Windows не рекомендуется платить выкуп. Платеж не поможет вернуть все заблокированные данные, о файлах размером больше 200 Мбайт придется забыть, так как вредонос их перезаписывает.

Запуск вымогательской кампании, именуемой Onyx (не путать с русскоязычным OnyxLocker и быстро угасшим спецпроектом для Грузии 5-летней давности), отследила ИБ-команда MalwareHunterTeam. Операторы нового зловреда, как и многие коллеги по цеху, используют двойной шантаж — воруют данные до шифрования, а потом угрожают публикацией в случае неуплаты выкупа.

Как оказалось, текст записки Onyx с требованием выкупа и предупреждение на его onion-сайте утечек позаимствованы у Conti. На странице Onyx News пока числятся шесть жертв заражения и кражи данных.

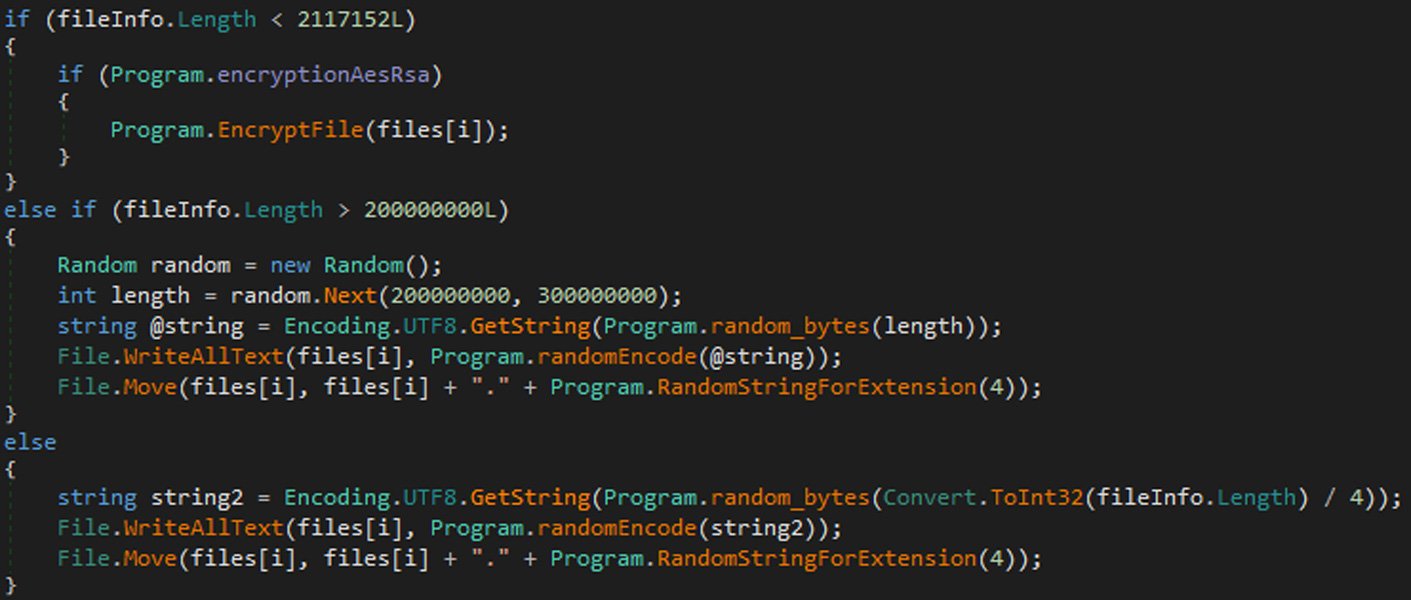
Анализ образца написанного на .NET зловреда показал, что это очередной франкенштейн, состряпанный из публично доступных исходников (эксперты обычно называют такие творения skidware, работа скрипт-кидди). Тем не менее, угроза оказалась нешуточной: вредонос шифрует только файлы весом до 200 Мбайт, более крупные он перезаписывает случайными данными, не оставляя жертве надежды на возврат.  


По мнению Лоуренса Абрамса (Lawrence Abrams) из Bleepng Computer, деструктивные функции были приданы Onyx умышленно, на багу это не похоже. Жертвам заражения не советуют идти на поводу у вымогателей и платить: это не поможет восстановить данные во всей полноте.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru