



CloudFlare отразила мощную HTTPS DDoS — 15 млн запросов в секунду

CloudFlare отразила мощную HTTPS DDoS — 15 млн запросов в секунду

CloudFlare отразила мощную HTTPS DDoS — 15 млн запросов в секунду

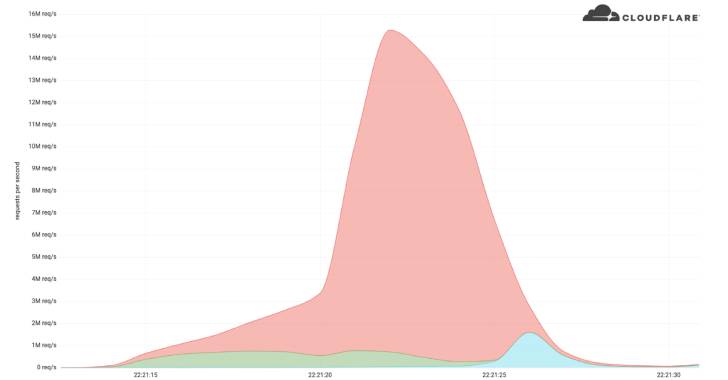
Cloudflare столкнулась с очень мощной DDoS-атакой, которая в пике достигала 15,3 млн запросов в секунду. По словам специалистов компании, эта атака стала одной из самых серьёзных DDoS, зарегистрированных на сегодняшний день.

«DDoS-атаки HTTPS — самые требовательные по части задействованных ресурсов, поскольку злоумышленникам нужно работать с зашифрованным соединением TLS. Таким образом, киберпреступнику сложнее запустить атаку, но и жертве сложнее её отбить», — комментируют киберкампанию представители Cloudflare.

В компании отказались называть имя клиента, столкнувшегося с рекордной DDoS, однако известно, что сама продолжительность атаки была невелика — менее 15 секунд. Как правило, в таких кампаниях не обходится без участия ботнета, заваливающего сеть жертвы вредоносным трафиком.


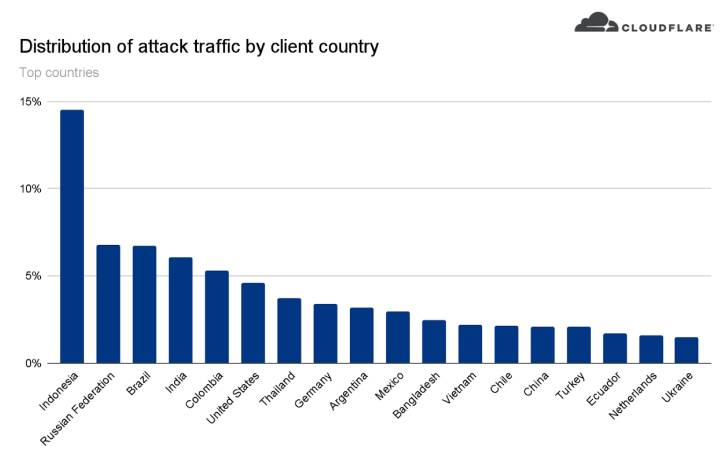
Как выяснили эксперты Cloudflare, данная DDoS-атака проводилась с классического ботнета, включающего около 6 тысяч скомпрометированных устройств. 15% зафиксированного трафика шли из Индонезии, после которой идут Россия, Бразилия, Индия, Колумбия и США.


К слову, DDoS в последнее время постоянно бьют рекорды. Например, в октябре Microsoft сообщала о DDoS-атаке мощностью 2,4 Tbps. А в январе техногигант уже рассказал об отражении новой рекордно мощной DDoS — 3,47 Tbps.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru