



Брешь в VirusTotal позволяла получить доступ к внутренним хостам Google

Брешь в VirusTotal позволяла получить доступ к внутренним хостам Google

Брешь в VirusTotal позволяла получить доступ к внутренним хостам Google

Исследователи в области кибербезопасности выявили уязвимость в платформе VirusTotal, которую можно использовать для удалённого выполнения вредоносного кода и получения доступа к внутренним системам. В настоящее время брешь уже получила свой патч.

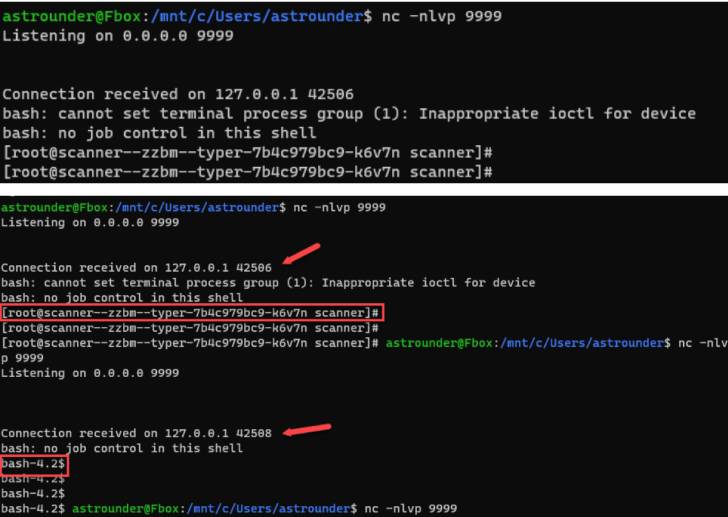
По словам специалистов компании Cysource, с помощью обнаруженного бага условные киберпреступники могли «удалённо выполнить команды на VirusTotal и получить доступ к отдельным возможностям платформы для сканирования подозрительных файлов».

Вектор атаки подразумевает, что злоумышленник должен загрузить файл в формате DjVu через пользовательский веб-интерфейс VirusTotal, после чего происходила эксплуатация уязвимости в утилите с открытым исходным кодом ExifTool.


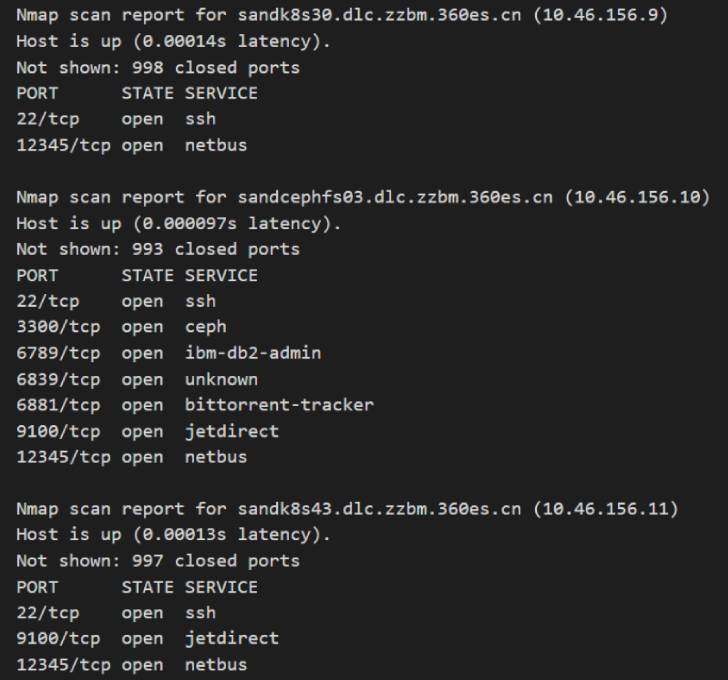
Упомянутая брешь отслеживается под идентификатором CVE-2021-22204 и получила 7,8 балла по шкале CVSS. Интересно, что эту уязвимость разработчики закрыли ещё 13 апреля 2021 года. Тем не менее последствия эксплуатации бага приводили не только к доступу в системы Google (владеет VirusTotal), но и открывали дорогу более чем к 50 хостам (причём доступ открывался с высокими правами).


«Забавный факт: каждый раз, когда мы загружали файл с новым хешем и пейлоадом, VirusTotal отправлял этот пейлоад другим хостам. Таким образом, у нас в руках были не только возможности удалённого выполнения кода, но и сама нагрузка отправлялась внутренней сети Google, её клиентам и партнёрам», — объясняют исследователи.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru