



В сети Tor появился новый сайт REvil, привязанный редиректом к оригиналу

В сети Tor появился новый сайт REvil, привязанный редиректом к оригиналу

В сети Tor появился новый сайт REvil, привязанный редиректом к оригиналу

Серверы REvil в сети Tor вновь доступны и теперь перенаправляют запросы на новый сайт утечек. На его страницах представлен длинный список жертв шифровальщика — в основном результаты прошлых атак, но две записи совсем свежие.

Создатели сайта зарегистрировали новое onion-имя и активно продвигают его на русскоязычном хакерском форуме RuTOR. На новую площадку можно попасть через редирект с прежнего сайта утечек (Happy Blog).

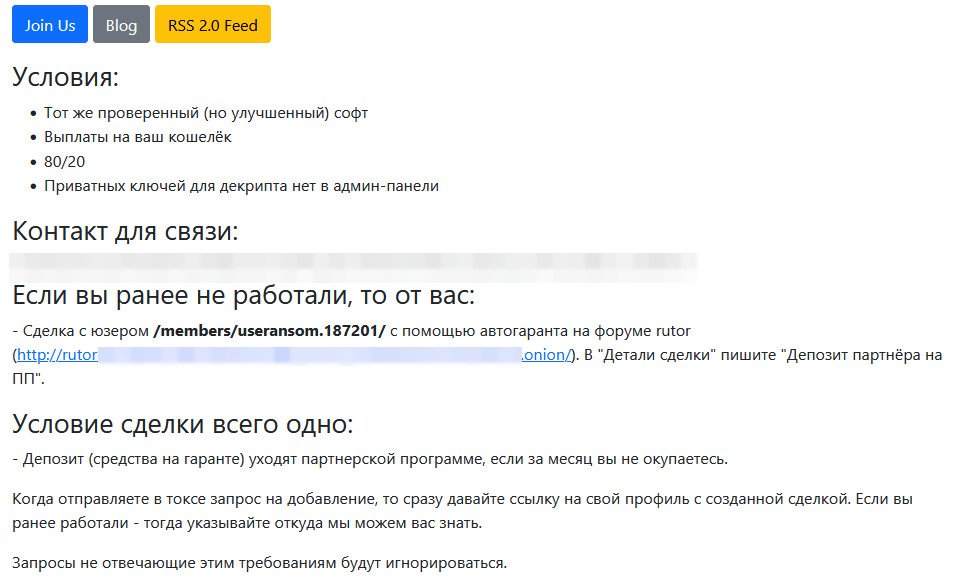
По всей видимости, речь идет об альтернативном RaaS-сервисе (Ransomware-as-a-Service, вымогатель как услуга) на основе REvil, появившемся по воле оставшихся на свободе участников преступной группы или какого-то осиротевшего аффилиата. Об этом свидетельствует также предложение для партнеров, опубликованное на новом сайте утечек:


В настоящее время здесь доступен 26-страничный список жертв шифровальщика, среди которых эксперты BleepingComputer обнаружили пару новых имен, в том числе Oil India. Об атаке на индийскую нефтегазовую госкомпанию стало известно в начале текущего месяца.

По данным MalwareHunterTeam, новая партнерка на базе REvil работает как минимум с середины декабря. Ее площадки для публикации краденых данных и контроля платежей появились в начале текущего месяца и размещены на других серверах Tor.

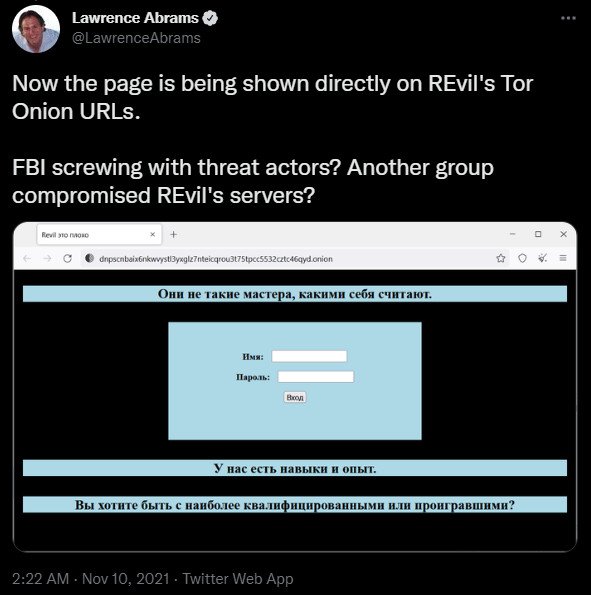
Прежние onion-сайты шифровальщика с ноября контролируются ФБР. В прошлом году их тоже кто-то взломал, оставив свою страницу регистрации.  


Группировка, стоявшая за REvil, получила широкую известность после прошлогодней атаки на Kaseya, из-за которой ей пришлось взять тайм-аут на два месяца. В сентябре RaaS-сервис возобновил работу, однако через месяц вновь закрылся — по причине взлома блога и платежного onion-сайта.

В октябре и ноябре в Западной Европе были произведены первые аресты в связи с атаками REvil. В январе в России с подачи американцев задержали 14 предполагаемых участников преступной группы, а в США сейчас судят украинца, подозреваемого в причастности к боевым операциям REvil.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru